152-ФЗ, CRM и оборотные штрафы за утечку персональных данных: что проверить ритейлу в 2026 году
Коротко: с 30 мая 2025 года за повторную утечку персональных данных компании может грозить оборотный штраф — от 1 до 3% выручки, в установленных законом пределах. Для ритейла зона риска не ограничивается CRM: персональные данные проходят через сайт, приложение, программу лояльности, CDP, рассылки, аналитику, BI, контакт-центр, интеграции и системы подрядчиков. Проверять нужно не отдельную систему, а весь путь клиентских данных: где они собираются, на каком основании обрабатываются, где хранятся, кто получает к ним доступ, как обезличиваются для аналитики и когда удаляются. Ключевые точки аудита — карта данных, права доступа, согласия, локализация, журналы действий, интеграции, обезличивание и резервные копии.
С 30 мая 2025 года повторная утечка может стоить компании от 1 до 3% совокупной годовой выручки. Для юридических лиц нижняя граница составляет 20 млн рублей, а при повторной утечке специальных категорий или биометрии — 25 млн рублей. Верхняя граница в обоих случаях — 500 млн рублей. Это санкции по частям 15 и 18 статьи 13.11 КоАП РФ в редакции Федерального закона от 30 ноября 2024 года № 420-ФЗ. Повторной утечка считается, если компанию уже наказали за предыдущую и после исполнения постановления не прошёл год.
Для крупного ритейла риск особенно высок из-за масштаба обработки: одни и те же сведения одновременно живут в десятке систем, и каждая из них — возможная точка утечки. Я предлагаю проверять этот контур как единый процесс: от первого сбора до удаления последней копии. Такой аудит снижает вероятность инцидента, ограничивает его масштаб и помогает восстановить картину событий.
В RetailCRM при аудите клиентского контура рекомендуют проверять четыре сквозных слоя: сами данные, права доступа к ним, передачи между системами и историю действий с данными. Этой логике следуют и разделы ниже — вместе с основаниями обработки, локализацией и обезличиванием, без которых картина неполная.
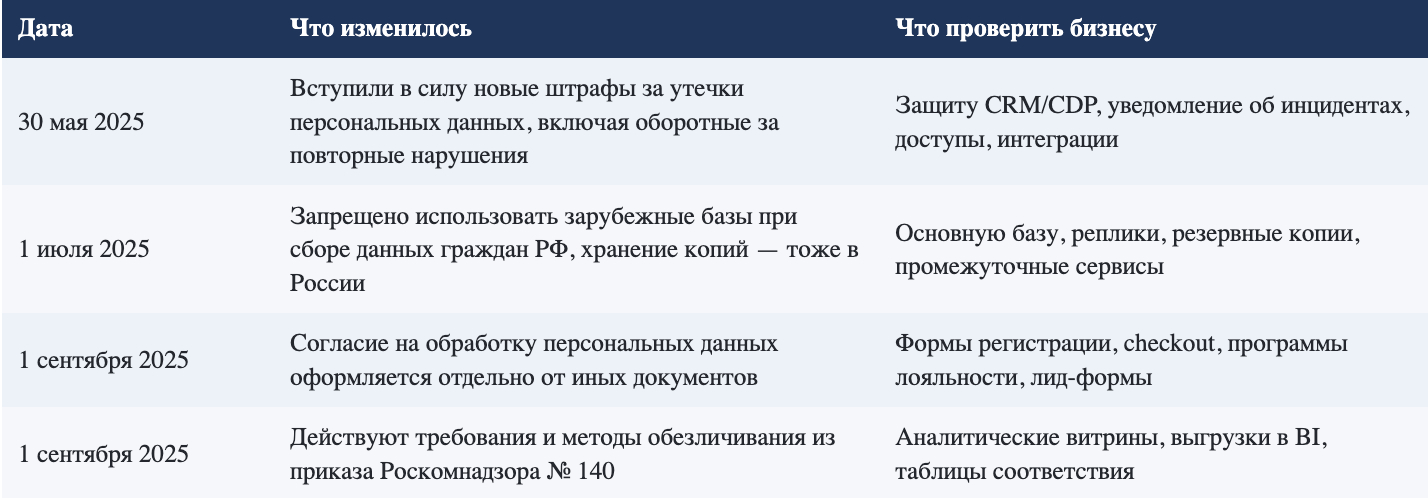
Отправная точка проверки — три даты 2025 года, которые изменили требования к работе с персональными данными.
Что изменилось в работе с персональными данными в 2025 году
Почему CRM и CDP повышают риск утечки персональных данных
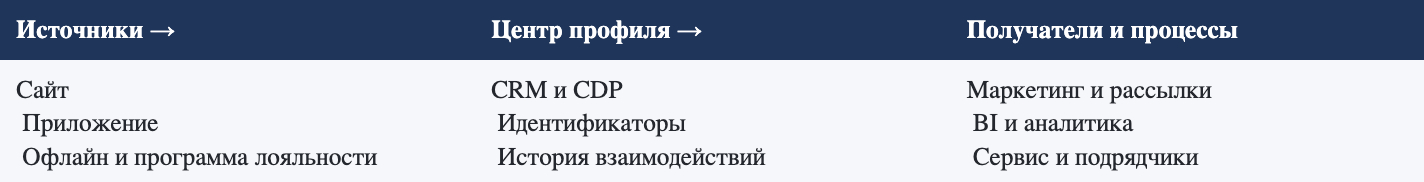
CRM и CDP повышают риск потому, что именно в них сходятся данные из всех каналов: контакты, адреса доставки, история покупок и обращений, участие в программе лояльности, реакция на рассылки, поведение на сайте и в магазинах. Чем больше сведений связано с одним клиентом и чем шире к ним доступ, тем ценнее массив для злоумышленника и тем тяжелее последствия ошибочной выгрузки или компрометации учётной записи.
Бизнес определяет, какие сведения собирать, зачем их объединять, кому показывать и сколько хранить. ИТ и информационная безопасность реализуют правила в системах, а юристы проверяют основания обработки и договоры с подрядчиками.
Схема движения клиентских данных
Как провести аудит персональных данных в CRM и CDP
Аудит стоит начинать не с настроек CRM, а с карты клиентских данных. Для каждой категории сведений нужно зафиксировать источник, цель и правовое основание обработки, место хранения, системы-получатели, подрядчиков, срок использования, порядок удаления и ответственного владельца процесса.
Карта охватывает не только CRM, но и очереди обмена, выгрузки, резервные копии, журналы, тестовые среды и витрины BI. Иначе при удалении запись исчезнет из CRM, но останется в выгрузке, резервной копии или файле подрядчика. На выходе — реестр потоков: отправитель, получатель, состав и цель каждой передачи.
Как настроить права доступа к персональным данным в CRM
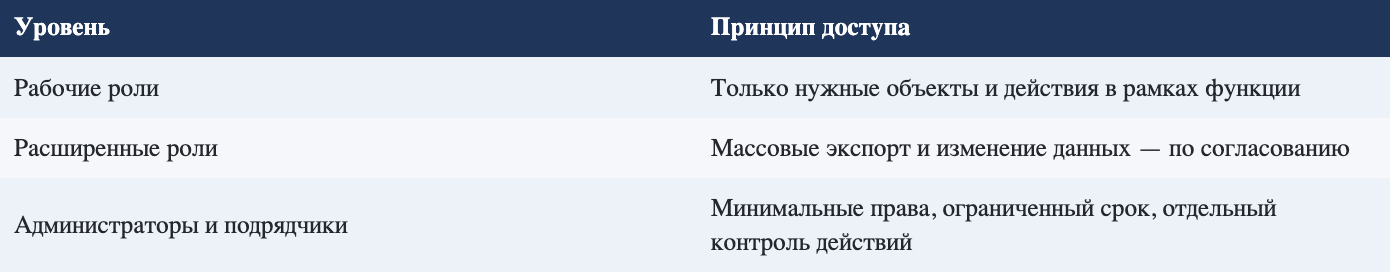
Маркетологам, поддержке, аналитикам, администраторам, разработчикам и внешним командам не нужен одинаковый доступ. Ролевая модель должна ограничивать доступ к разделам и операциям: просмотр контактов, изменение карточек, экспорт, удаление, запуск рассылок и работу через API.
Отдельного контроля требуют привилегированные и технические учётные записи. Компания должна знать, кто согласовал доступ, когда его пересмотрят и как быстро закроют после увольнения сотрудника или завершения договора. Массовые выгрузки лучше подтверждать дополнительно и фиксировать в журнале. Двухфакторная аутентификация и ограничение входа по доверенным IP-адресам прямо не названы в 152-ФЗ, но для крупной базы это разумный базовый уровень защиты.
Схема уровней доступа
Как оформлять согласие на обработку персональных данных с 1 сентября 2025 года
Карточка клиента сама по себе не даёт права использовать сведения для любой задачи. Для каждой операции нужны определённая цель и основание по статье 6 Закона № 152-ФЗ: согласие, исполнение договора, требование закона или другое применимое основание. По статье 9 согласие должно быть конкретным, предметным, информированным, сознательным и однозначным, а с 1 сентября 2025 года его оформляют отдельно от иных документов и информации.
В CRM/CDP стоит хранить текст и версию согласия, канал и время получения, цели, категории данных и получателей. При объединении каналов границы согласия нельзя расширять автоматически. После отзыва система должна найти связанные записи и передачи, остановить обработку, для которой нет другого основания, и уведомить обработчиков. По общему правилу статьи 21 на прекращение обработки и уничтожение данных даётся до 30 дней, если закон или договор не позволяют работать с ними дальше.
Где должны храниться персональные данные россиян с 1 июля 2025 года
С 1 июля 2025 года часть 5 статьи 18 Закона № 152-ФЗ запрещает при сборе данных граждан РФ записывать, систематизировать, накапливать, хранить, уточнять и извлекать их в базах за пределами России, кроме прямо указанных законом случаев. Минцифры в письме от 12 мая 2025 года № П25-44929 уточнило, что собранные данные, включая копии, тоже хранят в базах на территории РФ.
Проверять нужно основную базу, реплики, резервные копии, промежуточные сервисы, тестовые и аналитические среды. Резервная копия повышает устойчивость системы, но избыточные права и слабую авторизацию не исправляет. Трансграничную передачу регулирует статья 12: до её начала оператор уведомляет Роскомнадзор.
Какие действия с персональными данными нужно журналировать в CRM
Без журналов компания видит только последствия: база оказалась в открытом доступе, но неизвестно, через какую учётную запись и когда. Для расследования нужны записи о входах пользователей, IP-адресах и времени доступа, изменениях и удалениях, действиях администраторов, массовых операциях, выгрузках, обращениях к API, смене настроек и ошибках интеграций.
Журналы защищают от изменения, доступ к ним ограничивают. Срок хранения выбирают так, чтобы записи сохранялись до обнаружения инцидента и до конца расследования. Регулярно ищут аномалии: входы из нетипичных сетей, необычный объём экспорта, работу отключённой учётной записи или серию ошибок API. Непросматриваемый журнал риск не снижает.
Нужно ли проверять интеграции CRM на соответствие 152-ФЗ
Да, проверять нужно: интеграции — такая же часть периметра, как сама CRM. Телефония, сервис рассылок, BI, виджет на сайте или аккаунт подрядчика получают копии данных и авторизуются собственными способами. Для каждой интеграции фиксируют, какие поля она читает и записывает, зачем ей этот объём, где хранится копия и кто отвечает за отключение.
Практический минимум — давать сервису только необходимые права, хранить ключи вне кода и общих чатов, менять их по регламенту и отзывать после завершения работ. Поручение на обработку определяет перечень данных, действия с ними, цели, обязанность соблюдать конфиденциальность и требования к защите. Активный ключ бывшего подрядчика оставляет открытым вход независимо от качества платформы.
Когда персональные данные в аналитике можно обезличить
Для анализа товарных категорий, группового поведения и динамики продаж обычно достаточно агрегатов или обезличенного набора. По 152-ФЗ данные считаются обезличенными, если без дополнительной информации нельзя определить их принадлежность конкретному человеку. Простое удаление ФИО и телефона не всегда решает задачу: сочетание адреса, редкой покупки и времени заказа может снова указать на клиента.
С 1 сентября 2025 года применяются требования и методы из приказа Роскомнадзора от 19 июня 2025 года № 140: введение идентификаторов, изменение состава или семантики, перемешивание и декомпозиция. Выбранные методы закрепляют в локальных актах, обезличенный набор хранят отдельно от исходных данных, а доступ к таблицам соответствия ограничивают.
Чек-лист проверки CRM и CDP: как часто проводить аудит клиентских данных
Такую проверку имеет смысл проводить ежегодно и дополнительно — после каждого изменения контура: нового канала, интеграции, программы лояльности или состава данных. При выборе платформы или внутреннем аудите я бы проверила следующие пункты:
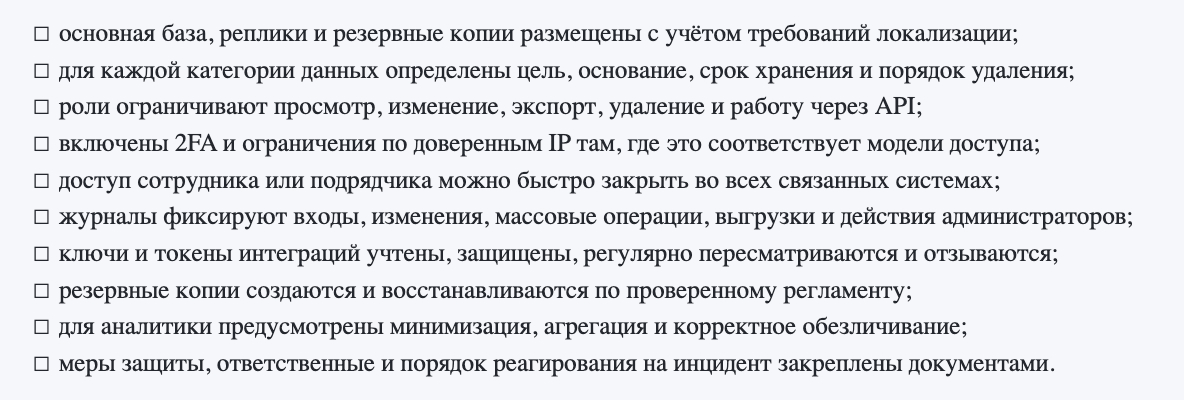
Например, RetailCRM указывает на странице CDP-платформы российские дата-центры Yandex Cloud и Selectel, 2FA, а в документации описывает ограничение доступа по IP и журнал доступов. Их стоит проверить в выбранной конфигурации и связать с регламентами компании: одна техническая настройка не обеспечивает соответствие 152-ФЗ.
Аудит должен заканчиваться изменением процесса
Для каждого найденного риска нужны владелец, срок исправления и способ проверки результата. Проверка, которая не закончилась изменениями в настройках, регламентах и договорах, остаётся отчётом. При оборотных штрафах защита клиентских данных становится вопросом финансовых и репутационных рисков. Штраф за первую утечку зависит от числа пострадавших, поэтому быстро локализовать инцидент так же важно, как предотвратить его.
FAQ
Распространяются ли оборотные штрафы на утечку из CRM?
Да, если событие соответствует составу повторного нарушения по части 15 или 18 статьи 13.11 КоАП РФ. Место утечки внутри архитектуры не освобождает оператора от ответственности.
Нужно ли уведомлять Роскомнадзор об инциденте?
Да. Первичное уведомление направляют в течение 24 часов с момента выявления инцидента, а результаты внутреннего расследования — в течение 72 часов. За неуведомление предусмотрен штраф от 1 до 3 млн рублей для юридических лиц.
Достаточно ли выбрать облачную CRM с серверами в России?
Нет. Российское размещение закрывает требование о локализации, если резервные копии и резервные площадки провайдера тоже в России. Провайдер, который хранит данные, как правило, обрабатывает их по поручению оператора, оформленному в договоре. Остальные обязанности оператора остаются на компании.
Нужен ли отдельный аудит каждой интеграции?
Формальной проверки для каждой интеграции закон не требует, но каждое подключение включают в карту потоков и оценку риска. Интеграции с экспортом базы, внешним хранением или широкими правами требуют углублённой проверки.
Материал описывает организацию работы с клиентскими данными и не заменяет юридическую оценку конкретной архитектуры и процессов.