Автономные ИИ-агенты: как внедрять по расчёту, а не ради тренда
Рынок прошёл стадию, на которой сам факт наличия ИИ-агента считался достижением. Агентов тестируют или уже запустили компании самого разного размера, но заметная часть пилотов останавливается, не дойдя до измеримого результата. Причина обычно лежит не в качестве моделей: она в том, как компания формулирует задачу и раздаёт доступы.
Чем агент отличается от бота и RPA
Автономный агент получает цель, а не пошаговую инструкцию. Он сам выбирает, какие системы открыть, какие действия выполнить и что делать, если первый способ не сработал.
Разница с соседними технологиями видна по способу постановки задачи:
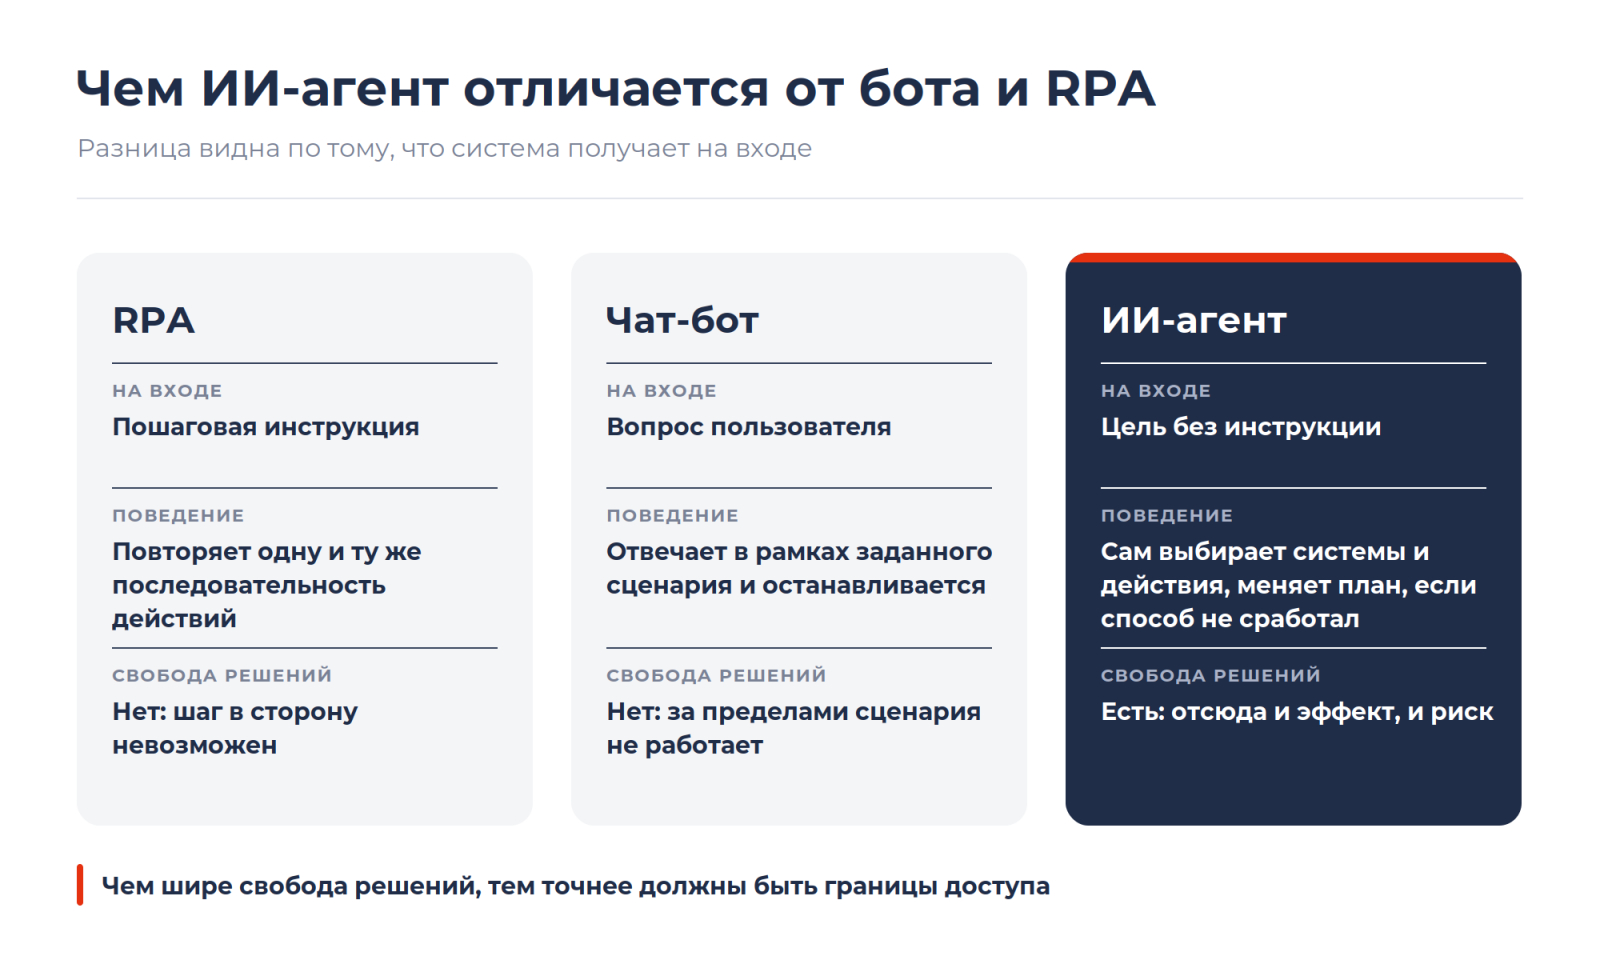
Именно самостоятельность даёт эффект и одновременно создаёт риск. Если границы не заданы явно, агент делает больше, чем от него ожидали.
Где агент оправдан, а где хватит сценария
Агенты работают там, где процесс нельзя расписать заранее: разбор нетипового обращения, сверка данных из нескольких систем, сборка отчёта из разрозненных источников. Там, где последовательность шагов жёстко описана и не меняется, дешевле и надёжнее обычная автоматизация.
Как это выглядит в отделах:
- Финансы. Агент сверяет счета поставщиков с банковской выпиской и учётной системой, находит расхождения и передаёт их бухгалтеру.
- Кадры. Агент сопоставляет отклики с требованиями вакансии, отсеивает неподходящих и предлагает время собеседования остальным.
- Склад. Агент следит за остатками в нескольких системах учёта и создаёт заказ поставщику, когда запас опускается ниже нормы.
Достаточное основание для внедрения — задача с измеримым результатом: сколько часов уходит сейчас, сколько должно уходить после. Недостаточное — ощущение, что агент нужен, потому что о нём пишут отраслевые издания. Компании, которые запускают агента ради соответствия тренду, обычно пропускают этап постановки задачи: доступ выдают «с запасом», а критерий успеха формулируют задним числом под полученный результат.
Как устроено внедрение, если решение обосновано
Выбор процесса. Сначала выбирают задачу, технологию подбирают под неё. Для пилота берут понятный результат и ограниченный набор систем: сверку счетов в одной бухгалтерской программе, а не автоматизацию финансового отдела целиком.
Пилот с узким доступом. Агент получает права ровно к тем системам, которые нужны для задачи. Каждое действие фиксируется в логе с первого дня.
Масштабирование по одной задаче. Процесс переносят на соседние участки постепенно, и каждая новая задача получает собственный описанный набор доступа, а не расширение старого. На каждом шаге смотрят метрики: доля задач, завершённых без вмешательства человека, частота ручных правок, стоимость одного прогона.
Права доступа — узкое место любого внедрения
Основная причина провальных пилотов не в модели, а в том, что доступ выдают агенту как постоянной роли. Ошибка тогда масштабируется на всё, до чего агент дотянулся.
Рабочее правило звучит иначе: доступ выдают под конкретный запуск конкретной задачи — с точным перечнем действий и сроком, ограниченным временем её выполнения. С первого раза такой набор прав почти никогда не получается; обычно требуется несколько итераций, и это нормальная часть работы даже для команд, которые занимаются ИИ профессионально.
Принцип не зависит от отдела:
- Юридический отдел. Агент проверяет договор по внутреннему чек-листу и подсвечивает рискованные пункты для юриста.
- Маркетинг. Агент собирает статистику кампаний из нескольких рекламных кабинетов и готовит еженедельную сводку.
- IT-эксплуатация. Агент следит за нагрузкой на серверы и заводит заявку в трекер при выходе показателя за норму.
- Кадры. Агент готовит пакет документов новому сотруднику и рассылает их на подпись.
У каждого правила доступа должен быть «сторож» — тест или хук, который проверяет соблюдение правила без участия человека. Иначе ограничение живёт только в регламенте.
Три риска, которые отказ от агентов не снимает
Первый — накопление ошибок в многошаговых цепочках. Агент неверно интерпретировал промежуточный шаг, и финальный результат наследует эту ошибку, внешне оставаясь правдоподобным.
Второй — отсутствие неявного контекста. Агент не знает негласных договорённостей команды и отраслевых условностей, если их не прописали в инструкции.
Третий — инфраструктурная зависимость. Агент работает поверх чужих API, интеграций и моделей: смена версии модели или лимитов на стороне провайдера меняет поведение процесса без единой правки на стороне компании.
Ни одну из трёх проблем не решает отказ от технологии. Их закрывают прозрачный учёт действий, обязательная проверка критичных шагов человеком и тот же ограниченный доступ.
Чек-лист: строить агента самим или взять готовое
- Есть ли задача с измеримым результатом — или повод звучит как «у конкурентов уже есть»?
- Описан ли точный набор систем и действий для этой задачи, и только для неё?
- Ограничен ли доступ сроком задачи, а не сроком жизни агента?
- Фиксируется ли каждое действие агента с первого дня пилота?
- Есть ли автоматический «сторож» у каждого правила доступа?
- Во сколько обойдётся поддержка собственного решения против стоимости готового инструмента?
Последний пункт стоит считать до пилота, а не после. На старте видна стоимость разработки, а решает экономику поддержка: обновление интеграций, пересмотр правил доступа при каждой новой задаче, реакция на изменения в моделях и API. Именно эта часть чаще всего и делает собственное решение дороже готового инструмента.
А где в ваших процессах проходит граница, за которой поддерживать собственного агента дороже, чем купить готовый инструмент?