Elementor Pro: уязвимость в формах с загрузкой файлов — что проверить
Форма «Прикрепить техническое задание» может годами приносить сайту заявки и не привлекать внимания команды. Но если она создана в Elementor Pro, содержит необязательное поле загрузки файла, а плагин давно не обновляли, привычный элемент страницы становится поводом для срочной проверки.
Коротко
- Что произошло: Wordfence сообщила об атаках на уязвимость CVE-2026-32475 в Elementor Pro.
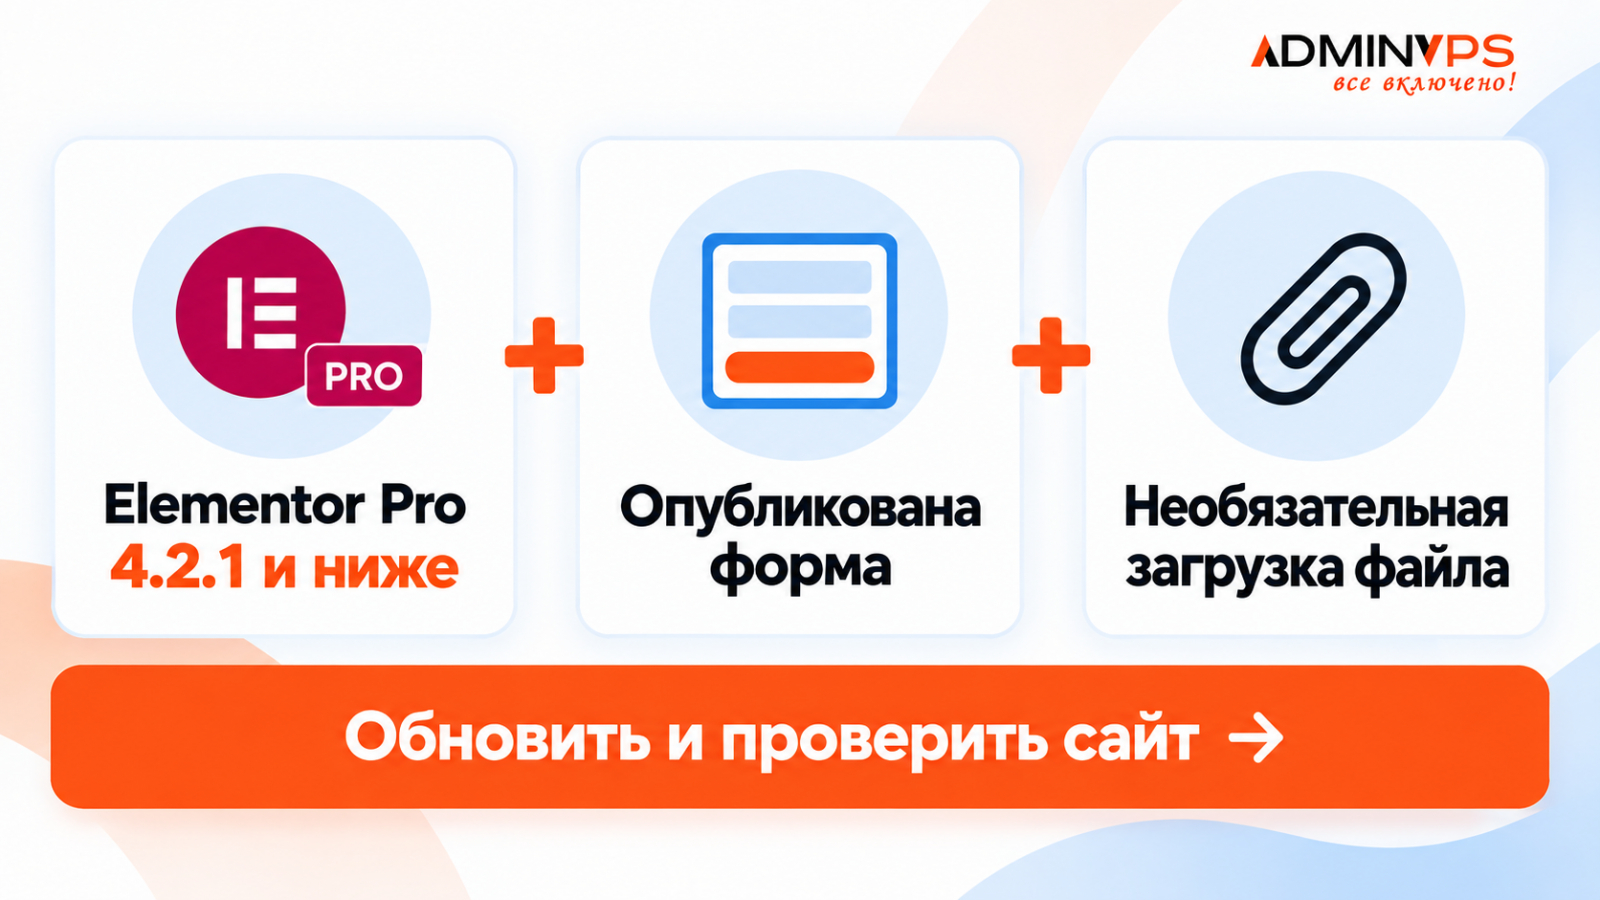
- Кто в зоне риска: сайты с Elementor Pro 4.2.1 и ниже, где опубликована форма Form с хотя бы одним необязательным полем File Upload.
- Что сделать сначала: проверить версию плагина, обновить его и выяснить, нет ли на сайте следов вмешательства.
- Где подробности: сообщение Wordfence об атаках, инструкция Elementor по обновлению и запись CVE-2026-32475.
Исправленная версия Elementor Pro 4.2.2 вышла 19 августа 2026 года. По данным Wordfence, в день публичного раскрытия уязвимости её защита уже фиксировала попытки эксплуатации. В сообщении от 2 сентября компания указала более 190 тысяч заблокированных попыток. Это число относится к запросам, замеченным её защитой, а не к количеству взломанных сайтов. Данные для статьи проверены 22 сентября 2026 года.
Почему проблема выходит за пределы технической команды
Уязвимость позволяет отправить через такую форму файл, который проверка плагина должна была отклонить. Если на сервер попадёт исполняемый PHP-файл, атакующий может попытаться выполнить код на сайте. Возможные последствия зависят от того, удалось ли развить атаку и какие права доступны процессу сайта: от изменения страниц до дальнейшего доступа к системе. Это сценарии риска, а не утверждение, что каждый уязвимый сайт был взломан.
Для бизнеса проблема может проявиться там, где её не сразу связывают с безопасностью. Рекламная кампания продолжает вести посетителей на лендинг, главная страница открывается, но заявки перестают доходить до отдела продаж. Или меняется содержимое страницы, которую команда проверяет реже остальных. Поэтому подтверждать завершение работы одним сообщением «плагин обновлён» нельзя: нужно убедиться, что сайт выполняет свои задачи.
Если проект размещён на VPS, техническая команда может управлять серверным окружением и получать необходимые для проверки журналы и файлы в пределах настроенного доступа. Но тип размещения сам по себе не устраняет ошибку в Elementor Pro. Начинать нужно с версии плагина и состояния конкретного сайта.
Какие сайты затронуты
Речь идёт об Elementor Pro, а не обо всех установках бесплатного Elementor. Для описанного Wordfence способа эксплуатации должны совпасть три условия: на сайте установлен Elementor Pro 4.2.1 и ниже, опубликована страница с виджетом Form, а в форме есть хотя бы одно необязательное поле File Upload.
Входить в учётную запись WordPress для такой атаки не требуется. Ошибка возникает при обработке специально составленной отправки формы: проверка файлов завершается раньше, чем должна, и следующий файл может пройти без проверки типа.
Поле загрузки бывает не только в разделе «Контакты». Его используют для резюме, брифов, макетов, документов к заявке и обращений в поддержку. Проверьте также старые посадочные страницы: отсутствие рекламы на них не означает, что страница снята с публикации.
Чек-лист: от версии плагина до работающей заявки
Проверьте версию Elementor Pro на каждом рабочем сайте. В панели WordPress откройте раздел «Плагины» и найдите Elementor Pro. Если администратор работает через WP-CLI, версию можно узнать из каталога нужного сайта командой wp plugin get elementor-pro --field=version. Отдельный лендинг или региональный проект легко пропустить, если команда ведёт список только для основного домена.
Найдите опубликованные формы с загрузкой файлов. Зафиксируйте адрес страницы, назначение формы и то, обязательно ли прикрепление файла. Эта проверка помогает определить объём дальнейших работ; она не должна задерживать обновление уязвимой версии.
Подготовьте возможность восстановления. Перед обновлением сохраните актуальную копию файлов и базы данных. Важно знать не только место хранения, но и кто сможет восстановить сайт. Документация Elementor рекомендует резервную копию, проверку совместимости дополнений и, по возможности, испытание обновления на тестовом сайте. Если требуется обновить и бесплатный Elementor, и Pro, разработчик рекомендует сначала обновлять Pro.
Здесь резервное копирование помогает подготовиться к восстановлению после неудачного изменения или инцидента. Копия не заменяет исправление плагина и проверку безопасности сайта.
Обновите Pro до актуальной исправленной версии. Версия 4.2.2 — первая, в которой устранена CVE-2026-32475; если разработчик предлагает более новую исправленную версию, ориентируйтесь на неё.
После обновления очистите кэш страниц, сервера и CDN, если они используются. В инструментах Elementor выполните Clear Files & Data: это очистит созданные плагином файлы и данные, включая CSS, чтобы проверить актуальное оформление страниц. Затем откройте публичные страницы в приватном окне браузера и протестируйте формы. Очистка кэша помогает проверить отображение, но не подтверждает отсутствие взлома.
Пройдите путь посетителя. Откройте ключевые страницы с телефона и компьютера, отправьте тестовую заявку и проверьте её получение. Если на сайте есть магазин, проверьте корзину и оформление заказа подходящим для проекта тестовым способом. Для команды продаж важен факт получения обращения, а не только сообщение формы «успешно отправлено».
Если обновить Elementor Pro прямо сейчас нельзя
Сначала выясните причину: недоступен ответственный подрядчик, возникла ошибка обновления или нужна проверка совместимости. Пока проблема решается, техническая команда может временно убрать поле File Upload из затронутых форм либо закрыть доступ к соответствующим страницам. Перед этим нужно предусмотреть другой способ приёма обращений и проверить, что он работает.
Если уже используется защитный экран сайта, проверьте, есть ли у него действующая защита от вредоносной загрузки. Wordfence сообщает о блокировке запросов к этой уязвимости своим встроенным механизмом и отдельно рекомендует включить запрет выполнения кода в каталоге загрузок. Наличие WAF не доказывает, что до его включения сайт не атаковали, и не заменяет обновление.
Ограничение доступа к странице или временное снятие формы могут остановить и обычные заявки. Режим обслуживания всего сайта — крайняя временная мера, если команда не может быстро устранить риск более прицельно; для магазина или активной рекламной кампании её последствия нужно оценить заранее.
Не откатывайте Elementor Pro на уязвимую версию ради совместимости и не делайте поле загрузки обязательным вместо обновления. Если найден подозрительный файл, сначала сохраните сведения о нём и состояние сайта для разбора.
Что искать после обновления
Обновлённый плагин закрывает известную ошибку, но не удаляет файл, который мог быть загружен раньше. Wordfence называет наиболее предметный признак для этого случая: PHP-файлы в /wp-content/uploads/elementor/forms/. Каталог предназначен для файлов, отправленных через формы, и появление там файла с расширением .php — серьёзный повод начать разбор.
Проверить каталог можно через файловый менеджер хостинга или при наличии доступа по SSH. Техническому специалисту нужно посмотреть имена файлов, их типы и даты изменения, сопоставив их с периодом, когда на сайте стояла уязвимая версия. Дата сама по себе не определяет, является ли файл вредоносным. Не открывайте подозрительный PHP-файл через браузер и не удаляйте его до фиксации сведений, необходимых для расследования.
Wordfence также советует изучить журналы запросов к /wp-admin/admin-ajax.php с действием elementor_pro_forms_send_form. Обычные отправки форм используют тот же механизм, поэтому отдельный запрос не доказывает взлом. Отсутствие совпадений в сохранившихся журналах тоже не гарантирует, что инцидента не было.
Если есть основания подозревать, что атакующему удалось выполнить код, круг проверки становится шире. Специалисту стоит посмотреть неизвестные учётные записи администраторов, изменения в mu-plugins, неожиданные задачи cron, правки .htaccess и другие изменённые файлы. Digital-команде — проверить получателей уведомлений форм, содержимое рекламных лендингов и неожиданные перенаправления. Эти изменения не являются уникальными индикаторами CVE-2026-32475: их проверяют как возможные последствия более широкого вмешательства.
Если найден подозрительный файл или изменение, сохраните доступные журналы и копию текущего состояния, ограничьте дальнейший доступ атакующего и передайте проверку специалисту. Восстанавливать сайт нужно из копии, происхождение и дата которой понятны: резервная копия, сделанная после вмешательства, может содержать те же изменения.
Если собственной команды для серверной части нет, объём помощи с настройкой окружения и восстановлением можно согласовать в рамках администрирования серверов. Проверку WordPress на следы взлома и её границы следует обсуждать отдельно.
Кто должен закрыть задачу
Представим сайт, где через форму принимают брифы. Разработчик обновил Elementor Pro, но уведомления о новых заявках после изменения перестали приходить. Технический риск исправлен, а бизнес-процесс всё ещё нарушен. Задачу можно закрыть, когда проверены и версия плагина, и результат тестовой отправки.
В другом случае плагин уже обновлён, но команда не знает, сколько времени сайт работал на уязвимой версии. Здесь повторное обновление ничего не добавит. Нужна проверка доступных следов вмешательства за период риска и решение, требуется ли дальнейшее расследование.
Вывод
У этой истории есть конкретные границы: плагин, версия и конфигурация формы. Поэтому команде нужен проверяемый результат: Elementor Pro обновлён, опубликованные формы найдены, доступные признаки вмешательства изучены, а заявки и заказы после изменений работают.
Начните с двух вопросов к ответственному за сайт: какая версия Elementor Pro установлена и есть ли опубликованные формы с необязательной загрузкой файла? Если обнаружены подозрительные изменения, следующую проверку следует проводить уже как разбор возможного инцидента.