Обновили Elementor Pro — и всё? Почему WordPress-сайт всё равно нужно проверить
На сайте обновили Elementor Pro. Главная страница открывается, рекламные кампании идут, форма выглядит как обычно. Кажется, проблема решена.
Но обновление отвечает только на один вопрос: закрыта ли уязвимость сейчас? Оно не показывает, успел ли кто-то воспользоваться ею раньше. Для сайта, который собирает заявки или принимает заказы, это разница между завершённой проверкой и ложным ощущением безопасности.
В августе 2026 года разработчики исправили критическую уязвимость Elementor Pro — CVE-2026-32475. В сентябре компания Wordfence сообщила о реальных попытках её эксплуатации: её защитный экран заблокировал более 190 тысяч таких запросов. По наблюдениям компании, атаки начались 19 августа, в день раскрытия уязвимости. Эти данные не означают, что 190 тысяч сайтов были взломаны; они подтверждают, что проблема вышла за пределы теоретического исследования.
Почему это касается маркетолога, а не только администратора
Elementor Pro используют в том числе для форм: посетитель оставляет контакты, прикладывает документ к обращению или отправляет резюме. Именно форма с полем загрузки файла была необходимым условием для эксплуатации описанной уязвимости на сайте с затронутой версией плагина. Злоумышленнику для попытки атаки не требовалась учётная запись WordPress. Исправление вышло в версии 4.2.2; уязвимыми были версии 4.2.1 и более ранние.
Для бизнеса форма — часть пути клиента. Если после инцидента она перестанет работать, заявки могут не доходить до менеджеров, пока реклама продолжает расходовать бюджет. Если содержимое сайта изменено, посетитель может увидеть не то предложение или попасть не на ту страницу. Это возможные последствия компрометации, а не утверждение, что они произошли на каждом сайте с уязвимой версией.
Представим типовую ситуацию. Компания ведёт рекламу на лендинг, где посетитель оставляет контакты и прикладывает файл. Команда узнаёт об уязвимости и обновляет плагин. Лендинг открывается, поэтому задачу закрывают. При этом никто не проверил, были ли подозрительные загрузки до обновления и продолжают ли тестовые заявки поступать в CRM. Такой сценарий показывает пробел в процессе проверки; это не описание реального клиента или подтверждённой атаки.
Размещение сайта на виртуальном сервере позволяет команде выстраивать собственный порядок обновлений, хранения журналов и резервного копирования. Но уязвимость в плагине требует отдельного исправления независимо от того, где работает сайт.
Какие сайты нужно проверить в первую очередь
Начните с перечня проектов. У компании может быть основной сайт, несколько рекламных лендингов, отдельная страница вакансий и старый сайт мероприятия. На каждом из них версия Elementor Pro и набор форм могут различаться.
Для каждого сайта ответьте на три вопроса:
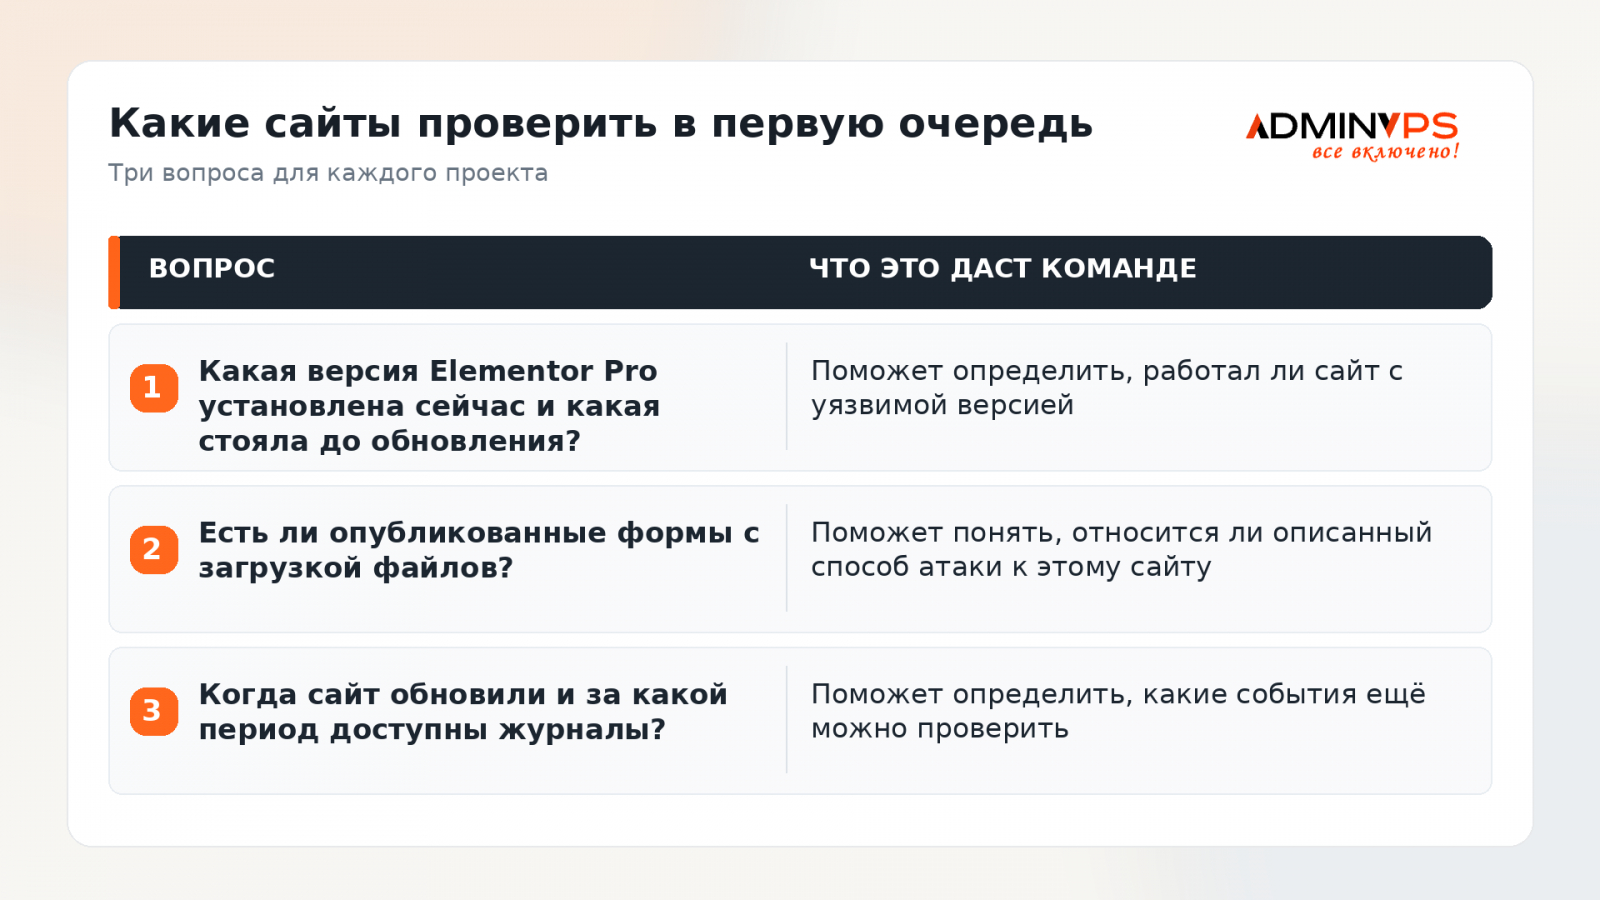
Искать формы стоит не только в разделе «Контакты». Поле для файла может быть на странице вакансий, в поддержке, в форме для партнёров или на посадочной странице, которую создали под одну кампанию и давно перестали пересматривать.
Отдельно проверьте именно Elementor Pro. Бесплатный Elementor и Pro — разные плагины; отметка об обновлении одного не подтверждает версию другого. Разработчик также рекомендует поддерживать оба компонента в актуальном состоянии и проверять совместимость дополнений перед обновлением.
Что делать после обновления
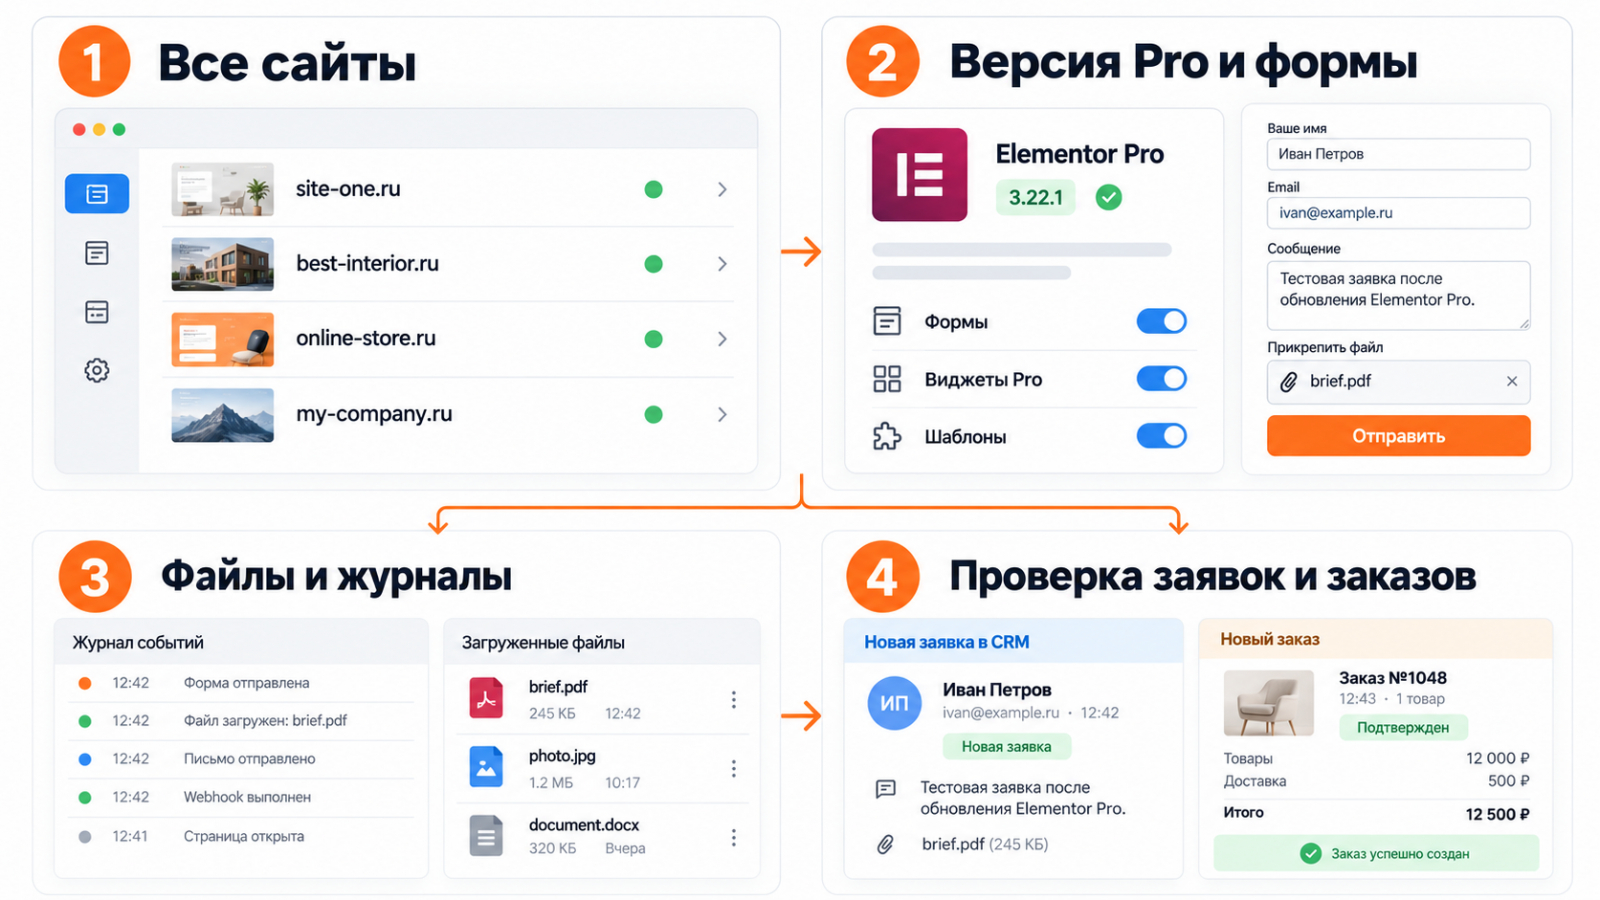
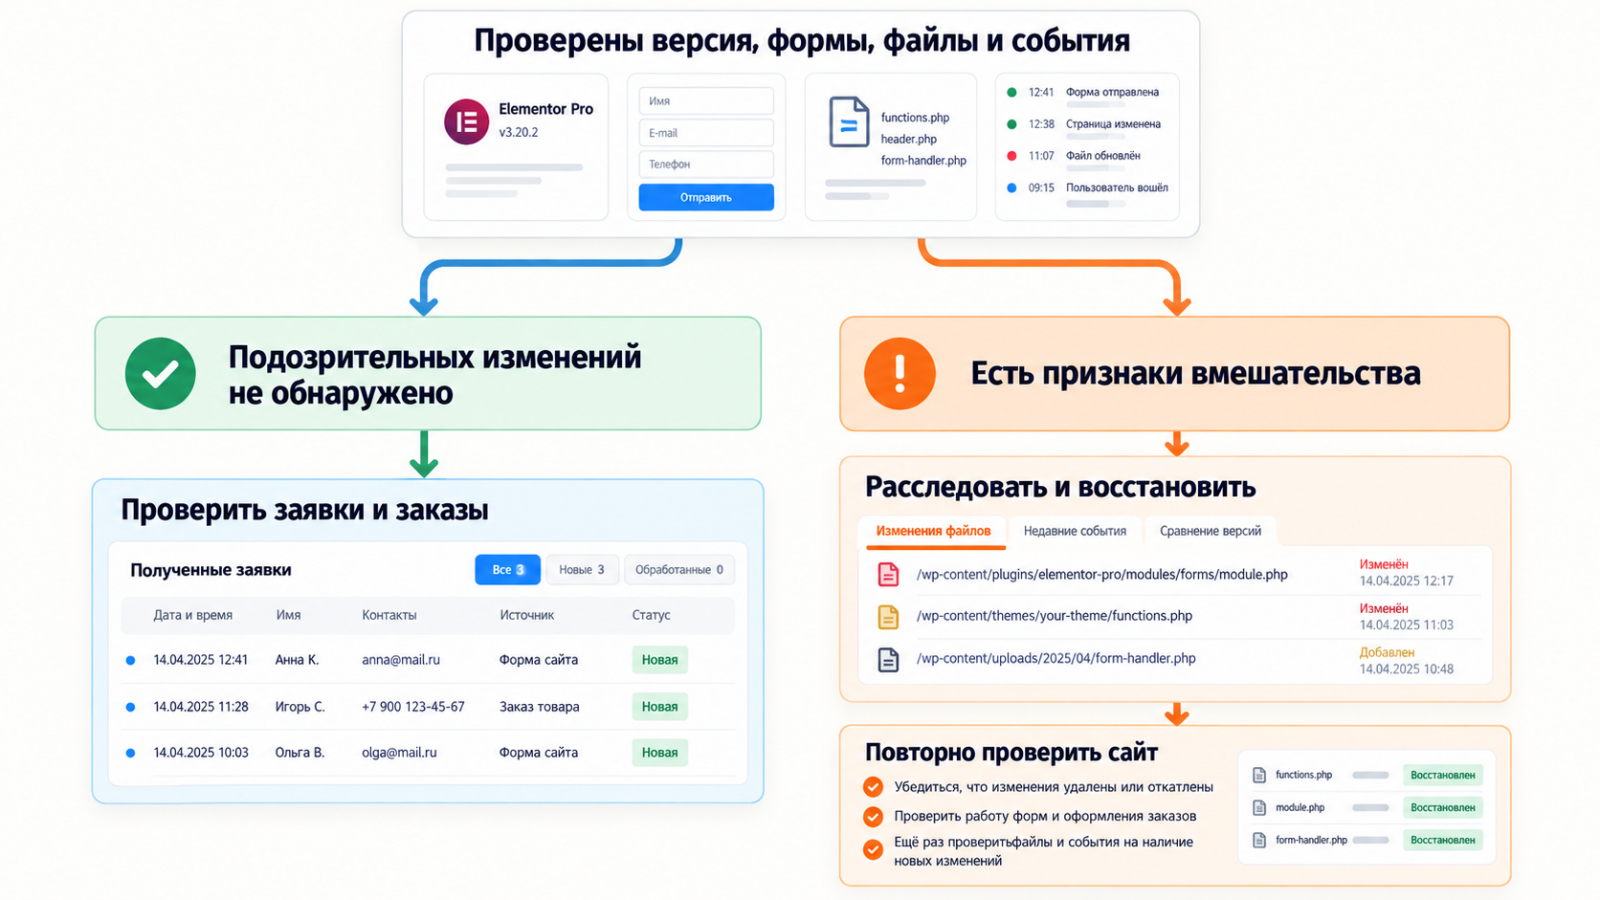
Если сайт работал на уязвимой версии и на нём была форма загрузки файла, попросите технического специалиста проверить каталог загруженных через форму файлов и доступные журналы обращений к её обработчику. Исследователи называют появление исполняемого PHP-файла в каталоге загрузок форм серьёзным признаком компрометации. Самостоятельно открывать подозрительный файл через браузер не следует: сначала нужно зафиксировать находку и передать её специалисту для проверки.
Отсутствие подозрительных записей — хороший результат проверки, но не абсолютная гарантия. Журналы могли не сохраниться за нужный период, а проверка могла охватить не все изменения. Если обнаружены признаки вмешательства, работу следует продолжить как расследование инцидента: оценить изменения файлов, доступы пользователей и возможность восстановления из проверенной копии. Документация WordPress рекомендует документировать признаки взлома и проверять файлы сайта при восстановлении.
После технической проверки пройдите путь посетителя. Откройте рекламный лендинг с телефона, отправьте тестовую заявку, убедитесь, что она дошла до нужной почты или CRM. Если сайт продаёт товары, проверьте оформление тестового заказа по принятой в компании процедуре. Так digital-команда проверит результат, который имеет значение для бизнеса, а не только сообщение «обновление выполнено».
Перед следующими обновлениями полезно закрепить порядок подготовки: актуальная копия файлов и базы данных, проверка совместимости и тестирование изменений на отдельной среде для значимого проекта. Такой подход рекомендует и сам разработчик Elementor.
При этом важно знать, что входит в резервную копию и как её восстановить. Если сохранены только файлы сайта, но нет подходящей копии базы данных, последние заявки и заказы могут не вернуться. Резервное копирование данных имеет практический смысл тогда, когда команда заранее определила состав копий и проверила процедуру восстановления. Конкретный порядок зависит от устройства проекта.
Где команды чаще всего останавливаются слишком рано
«Обновили — значит, всё исправили». Обновление закрывает известную ошибку в плагине. Оно не удаляет автоматически файл, который мог попасть на сайт до установки исправления.
«Главная открывается — значит, продажи не пострадали». Страница может загружаться, пока форма не отправляет заявку или письмо не доходит до менеджера. Поэтому после обновления нужно проверить конкретные действия посетителя.
«У нас есть защита — проверка не нужна». Защитный экран может блокировать попытки эксплуатации, но его наличие не заменяет обновление плагина и анализ подозрительных изменений. Wordfence прямо рекомендует установить исправленную версию даже пользователям своего защитного решения.
Самая полезная организационная мера после этой истории — назначить ответственного за весь список сайтов, а не только за основной домен. Этот человек должен знать, где используются формы загрузки, кому передавать сообщение об уязвимости и кто подтверждает, что заявки после изменений продолжают поступать.
Уязвимость Elementor Pro уже исправлена. Практический вопрос для бизнеса теперь точнее: какие из наших сайтов работали с уязвимой версией, были ли на них подходящие формы и завершили ли мы проверку? Когда на эти вопросы есть ответы, новость об атаке превращается в управляемую задачу, а не остаётся тревожным заголовком.