Три часа на всю атаку: Positive Technologies разобрала взлом, который, по всей видимости, провели ИИ-агенты
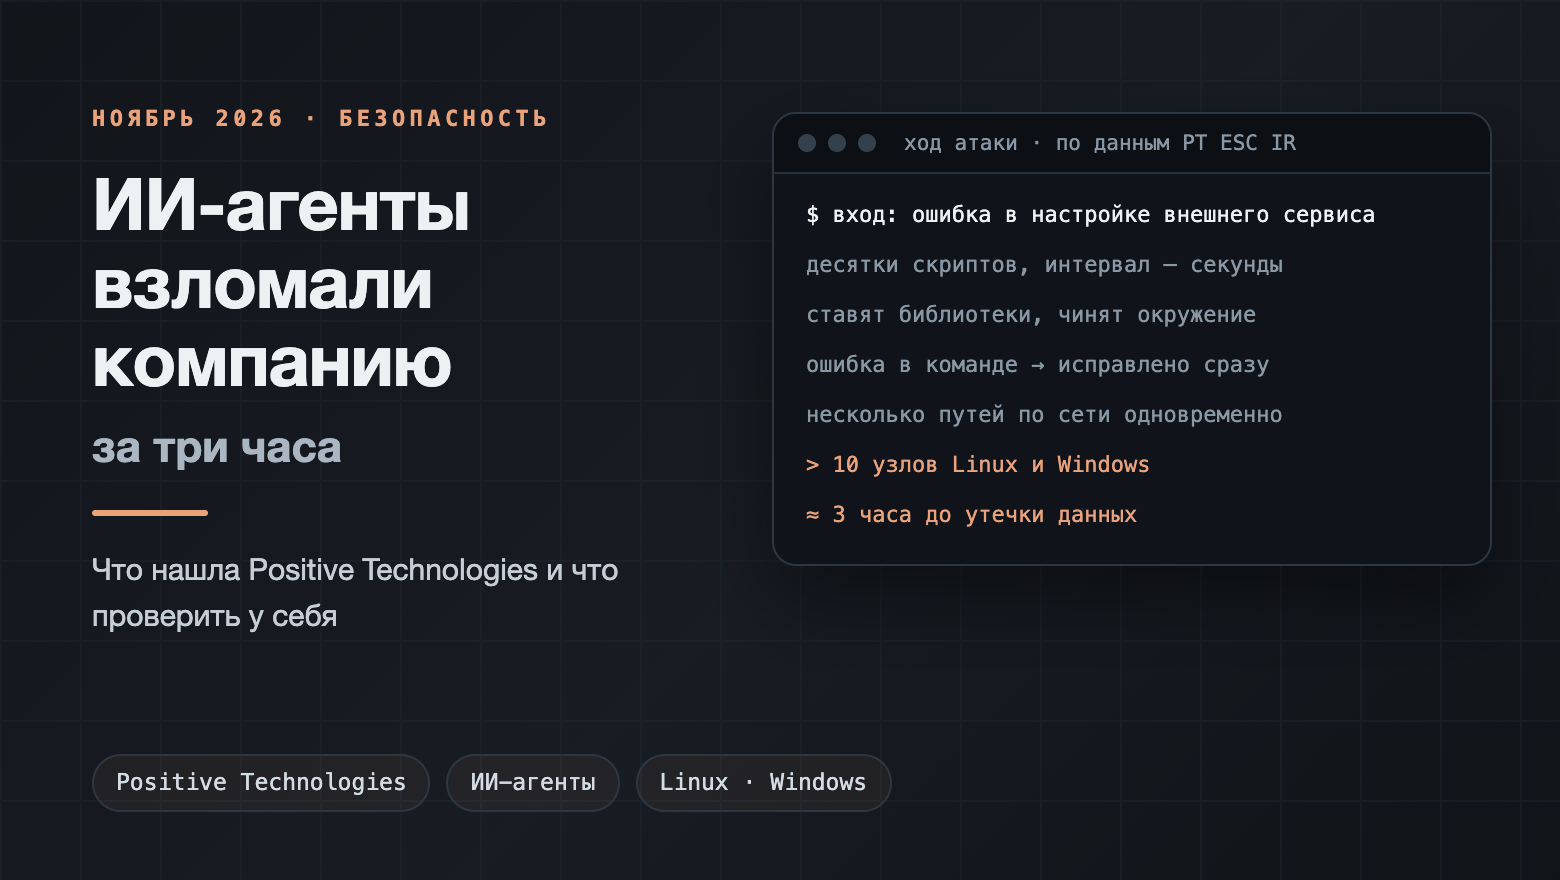
Это разбор настоящего инцидента: по версии Positive Technologies, российскую компанию взломали ИИ-агенты, и весь путь занял около трёх часов. Дальше — что обнаружили в PT ESC IR, по каким следам машину отличили от человека и что стоит проверить в своей сети.
Про нейросети в руках у хакеров говорят уже второй год. Чаще речь о подсказках: модель сочиняет фишинговое письмо, растолковывает найденную уязвимость, правит чужой код. Решения принимает человек, он же сидит за клавиатурой.
2 ноября Positive Technologies описала случай иного рода. PT ESC IR, департамент компании по реагированию на инциденты, разобрал атаку на российскую компанию, которую специалисты считают делом ИИ-агентов от начала и до конца. Агент — это программа на базе языковой модели: очередной шаг она выбирает сама, команды запускает тоже сама и смотрит, что получилось.
Суть в четырёх пунктах
- Что произошло. Вход через ошибку в настройке внешнего сервиса, затем за три часа доступ к более чем десяти узлам на Linux и Windows и утечка конфиденциальных сведений из внутренних систем.
- Почему сочли, что работал ИИ. Скорость машины, десятки свежих скриптов с промежутком в секунды, параллельный перебор вариантов и куча мелких промахов, которые тут же латались.
- Чего мы не знаем. Ни названия компании, ни её отрасли, ни модели, ни того, сидел ли кто-то за агентами. Полную автономность PT прямо не подтверждает.
- Почему это важно. Многие компании тратят на реакцию по первому оповещению больше трёх часов. Атака со скоростью машины закончится раньше, чем дежурный её заметит.
Всё началось с ошибки в настройке внешнего сервиса
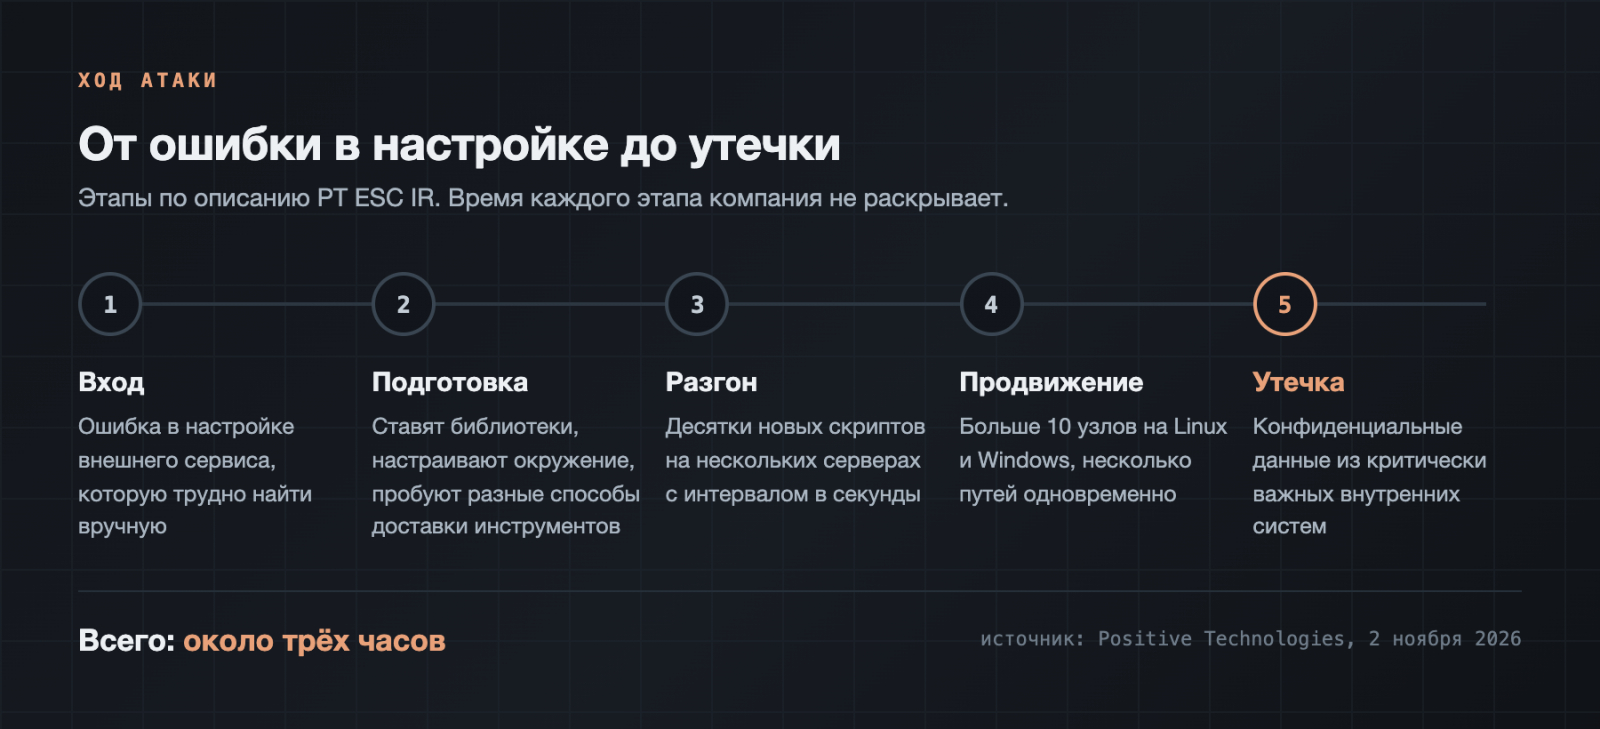
Первоначальный доступ, по данным PT ESC IR, дала ошибка в конфигурации внешнего сервиса. Вручную такую оплошность человеку вряд ли удалось бы отыскать, отметили специалисты отдельно. Что за сервис и какая настройка оказалась неверной, компания не сообщает.
Дальше события понеслись. Почти одновременно на нескольких серверах возникали десятки новых скриптов. На машины ложились библиотеки и программные компоненты, рабочее окружение подгонялось под себя, а инструменты пробовали доставить разными путями. Неудачные чинили по ходу атаки, а не откладывали, чтобы вернуться с новыми.
В итоге под контролем оказались больше десяти узлов корпоративной сети, серверы на Linux и Windows. Цель, судя по всему, была одна: вынести данные из внутренних систем, критически важных для бизнеса, причём конфиденциальные. На всё ушло около трёх часов, если считать от первого проникновения до момента утечки.
Денис Гойденко, руководитель PT ESC IR, в разговоре с «Газетой.Ru» напомнил, что экспериментальные атаки с ИИ уже встречались, а злоумышленники давно берут нейросети на вооружение на отдельных этапах. Нынешний случай он называет первым в практике PT ESC IR: успешная атака на инфраструктуру Linux и Windows, выполненная, предположительно, целиком ИИ-агентами. Указывают на это, по его словам, скорость и характер действий.
Машину видно по темпу, ошибкам и шуму
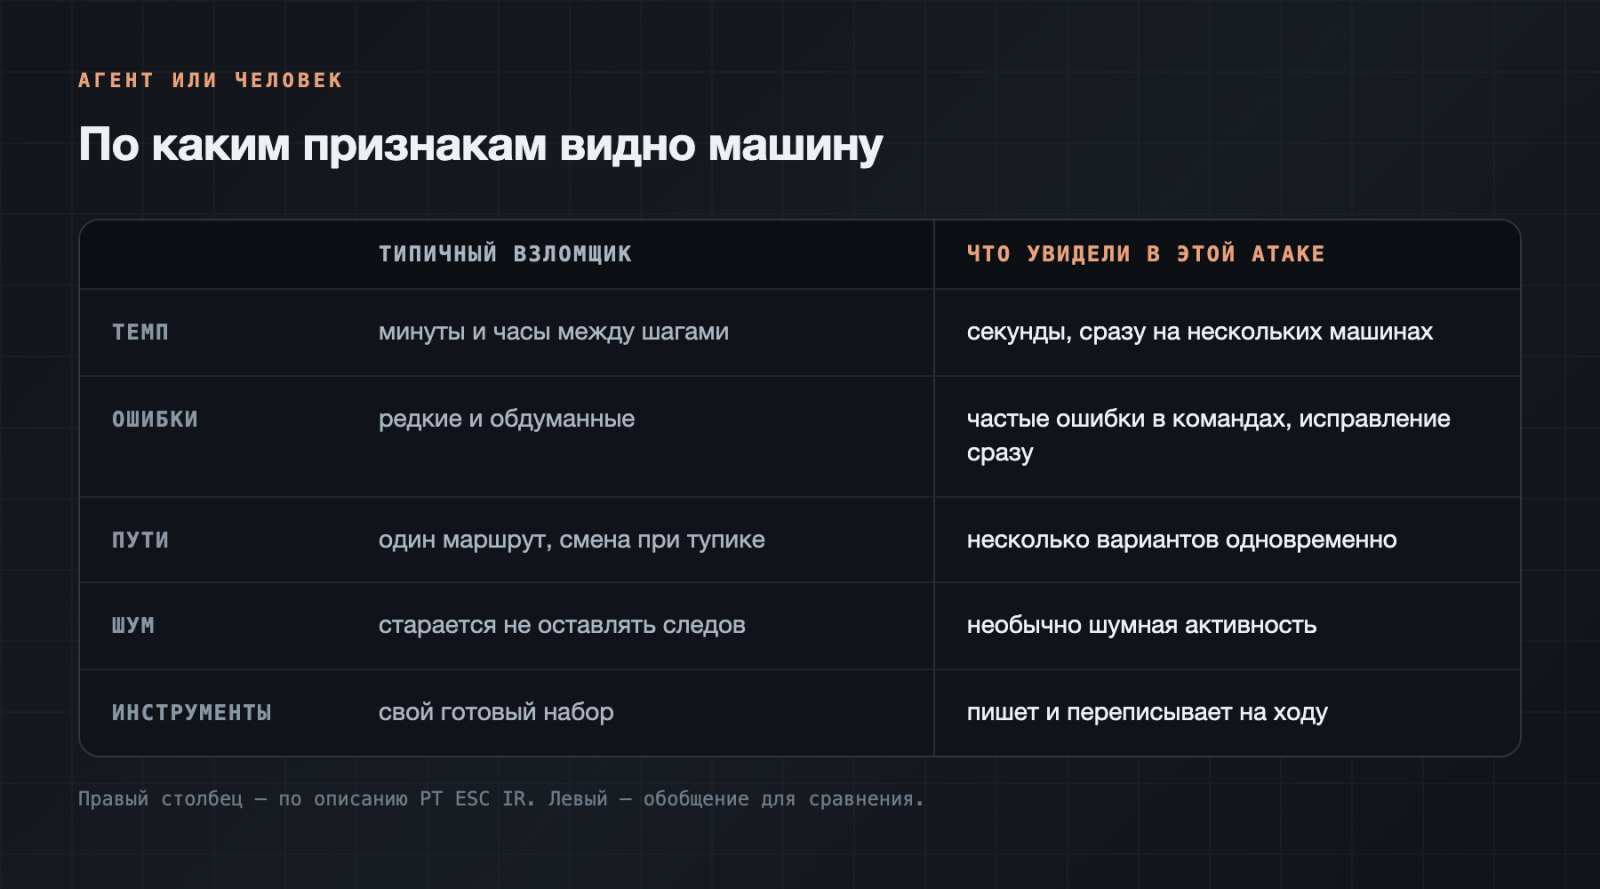
Ярлыка «здесь работала нейросеть» в журналах не встретишь. Вывод строят по почерку, и у агента он разительно отличается от человеческого.
- Темп. Человек между шагами раздумывает, читает вывод команды, ищет нужный инструмент. У агента команды и скрипты шли с интервалом в секунды, притом сразу на нескольких машинах. Расследователей прежде всего насторожили темп и количество действий за столь короткий срок.
- Ошибки. В синтаксисе команд и в названиях компонентов промахи случались часто, но почти сразу появлялась исправленная команда или иной подход. Опытный оператор так не путается, а неопытный не исправляется столь быстро. Для языковой модели это как раз характерно: почти верную команду она пишет уверенно, получает сбой и мгновенно его устраняет.
- Перебор. Несколько способов продвижения по сети агент пробовал одновременно. Человек обычно держится одного пути и меняет его, лишь упёршись в стену.
- Шум. Опытный взломщик старается быть незаметным. Здесь активность была подчёркнуто шумной: агенту важнее оказаться у цели, чем замести следы. Отдельные шаги, по словам PT, с человеческой точки зрения вообще не имели логики.
- Инструменты на ходу. Обычно за группировкой тянется собственный набор программ, и именно по нему её опознают. Тут программы рождались и менялись прямо в ходе атаки, так что связать её с конкретной группой намного сложнее.
PT формулирует осторожнее, чем заголовки в СМИ
Новость легко пересказать громче, чем она есть. В СМИ заголовки кричат «ИИ впервые взломал компанию», а сама PT осторожнее в формулировках.
Участие ИИ-агентов — вывод по совокупности следов, а не доказанный факт. Что всё сделали агенты и за пультом никого не было, пока никто не доказал. Мировой премьерой автономной атаки PT свой случай не называет: для неё он первый в собственной практике. Не раскрыты и имена компании с отраслью, и модель, на которой работали агенты.
Так что точнее читать новость так: российские специалисты впервые столкнулись в реальном инциденте с атакой, шедшей, судя по всем признакам, со скоростью и в манере машины.
Похожие случаи описывали и раньше
В ноябре 2025-го, то есть год назад, Anthropic описала кампанию кибершпионажа, где применялась её модель Claude. По оценке компании, ИИ тогда делал 80–90 % работы: разведку, поиск уязвимостей, код для взлома и вынос данных. Человек подключался на узловых этапах и одобрял решения по ходу дела.
Как пишет SecurityLab, в октябре 2026 года облачная Wiz рассказала об атаках, где агент самостоятельно искал точки входа, добывал учётные данные, переходил между облачными сервисами и правил собственные скрипты, когда те падали с ошибкой. Паузы между командами были чересчур коротки, чтобы речь шла о работе руками.
При этом полностью автономная атака остаётся непростой задачей. На сентябрьских испытаниях Standoff 365 и CyberED полную учебную цепочку взлома смогли пройти 33 агента из 310, то есть примерно каждый десятый. Кто-то буксовал, кто-то шёл не тем маршрутом, кто-то ждал подсказки от оператора. Но в реальной сети успех не требует, чтобы получалось у всех: хватит одного агента, нашедшего одну ошибку.
Есть и цифры по общему фону. По данным PT, в третьем квартале 2026 года число событий, где в трафике компаний из России видны явные признаки ИИ, выросло на 65 % по сравнению со вторым. Попытки эксплуатации уязвимостей занимают среди них 5,6 % против прежних 1,1 %. На первом месте SQL-инъекции, дальше обход каталогов и подстановка команд операционной системы.
Ум тут ни при чём, всё решает скорость
Дело не в том, что машина оказалась сообразительнее специалиста. В этом эпизоде она, наоборот, ошибалась чаще. Вопрос в темпе.
Привычная схема защиты рассчитана на человеческую неспешность: мониторинг поднимает оповещение, дежурный открывает его через полчаса или утром, ещё час уходит на понимание картины. Против взломщика-человека, которому на изучение сети нужны дни, такой запас срабатывает. Когда агент за три часа проходит весь путь к данным, запаса нет: пока оповещение дочитают, информацию уже вынесли.
Гойденко формулирует это прямо. Если атака развивается без постоянного участия человека, прежнего уровня автоматизации уже мало. Защитникам, по его словам, нужны инструменты, которые с той же скоростью замечают подозрительную активность, разбирают происходящее и помогают атаку остановить. PT такие инструменты продаёт, и это стоит держать в голове. Сам вывод от этого не слабеет.
Фото: U.S. Department of Energy, вычислительный центр Fermilab, общественное достояние, Wikimedia Commons.
Семь проверок, которые по силам небольшой команде
Полноценная служба безопасности есть не у всех. Но кое-что реально сделать и на одном сервере, и в маленькой компании.
- Проверьте, что у вас смотрит наружу. Атака началась с ошибки в настройке внешнего сервиса, а агент ищет такие ошибки быстрее и внимательнее человека. Обычные находки: администраторская панель, куда пускают без пароля, база или Redis наружу, API Docker, доступный из интернета, включённый отладчик на боевом сайте, папка
.gitв корне. Прогоните свои адреса сканером снаружи и закройте всё, чему незачем быть открытым. - Сократите время реакции. Если оповещения читают раз в сутки, агент успеет закончить раньше. Хотя бы для самых опасных событий включите автоматику: учётка блокируется, узел отключается от сети, сервис останавливается.
- Смотрите на всплески. Темп агента выдаёт. Новые процессы десятками за минуту, незнакомые скрипты во временных каталогах, установка пакетов на рабочем сервере, где руками их никто не ставит. Правило попроще, вроде «больше N команд за минуту от одной учётки», срабатывает лучше заумных сигнатур.
- Расставьте ловушки. Агент читает всё подряд и сразу пробует найденное. Ключ-приманка или пароль в конфиге, которым нигде не пользуются, работают как сигнализация: попытка применить их означает чужого в сети.
- Разделите сеть. Если за три часа задеты больше десяти узлов, значит внутри почти ничто не мешало переходить с машины на машину. Чем реже машины видят соседей без надобности, тем медленнее продвигается атака и тем выше шанс её поймать.
- Уберите секреты из файлов. Пароли в
.env, токены в скриптах и ключи, засвеченные в истории команд, агент вытащит за секунды. Держите их в менеджере секретов и меняйте регулярно. - Храните журналы вне атакуемых машин. Логи на том же сервере атакующий сотрёт. Уведите их на отдельную машину, и материал для разбора сохранится.
Проверить Linux-машину на скорую руку можно несколькими командами. Заменить разбор инцидента они не могут, но подскажут, появилось ли на хосте что-то незнакомое.
- Скрипты, изменённые за последние сутки, кроме домашних каталогов:
find / -xdev \( -path /proc -o -path /sys -o -path /home \) -prune -o -type f \( -name '*.sh' -o -name '*.py' -o -name '*.pl' \) -mtime -1 -print 2>/dev/null - Что лежит во временных каталогах, свежее сверху:
ls -lat /tmp /var/tmp /dev/shm | head -n 30 - Пакеты, установленные через apt за последние дни:
grep -h ' install ' /var/log/dpkg.log | tail -n 20 - Библиотеки Python, появившиеся за три дня:
find / -xdev -type d -name '*.dist-info' -mtime -3 2>/dev/null | head -n 20 - Входы по SSH за сутки:
journalctl -u ssh -u sshd --since '24 hours ago' | grep -E 'Accepted|Failed' | tail -n 30
Нашли в выводе то, чего сами не устанавливали и не запускали? Копайте дальше. Удалять находку сразу не стоит: она нужна для расследования.
Случай пока один, но направление понятно
Эпизод с PT у нас один и подан с оговорками. Направление при этом видно. Модели уже пишут и правят код быстрее людей, агенты тянут длинные цепочки действий, а кривые настройки сервисов остались на месте. Когда все три вещи сходятся, взлом занимает часы вместо недель.
Хорошая новость: агенту не требуется ничего необычного. Открытые панели, пароли в файлах, плоскую сеть он видит те же, что и человек. Просто быстрее. Отсюда вывод: закрывать надо то же скучное, о чём твердят годами. Разница в цене, откладывать это теперь дороже.
Начните с внешнего сканирования своих адресов и одного правила автоматической блокировки. Пока остальное ждёт очереди, эта пара вещей уже сокращает агенту фору.
Источники. О сообщении Positive Technologies от 2 ноября 2026 года писали «Газеты.Ru» (пересказ), SecurityLab, Lenta.ru, Life.ru и TRT. Комментарий Дениса Гойденко дали «Газета.Ru» и CISOCLUB. Про испытания Standoff и отчёт Wiz рассказал SecurityLab. Сведения о кампании с Claude взяты из отчёта Anthropic за ноябрь 2025 года. Команды для проверки я собрал сам, они рассчитаны на Debian и Ubuntu.