Утечки данных через нейросети выросли в 30 раз за год: чем это грозит рекламным агентствам
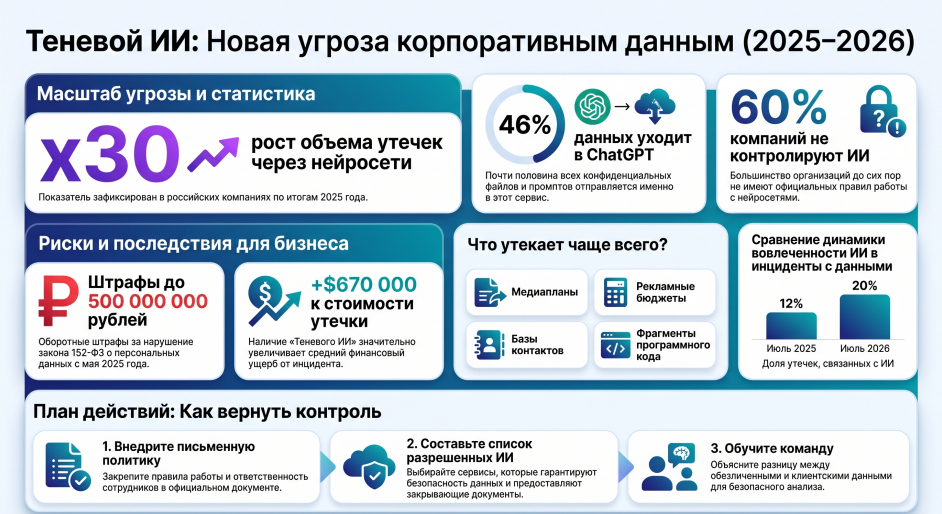
Менеджер аккаунта копирует медиаплан клиента в ChatGPT, чтобы за минуту получить саммари для внутренней презентации. Никто в компании об этом не узнает — если только клиентские данные не всплывут потом в чужом контексте. Именно так, по данным ИБ-компании «Солар», объём корпоративной информации российских компаний, попадающей в публичные нейросети, вырос за 2025 год в 30 раз.
Что такое теневой ИИ и почему это стало проблемой именно сейчас
Теневой ИИ — это использование сотрудниками нейросетей в рабочих задачах без ведома руководства и службы безопасности, когда компания теряет контроль над тем, какие данные и куда уходят.
Формат отличается от классических утечек тем, что не оставляет очевидного следа: сотрудник не выносит документы за периметр компании физически, а просто вставляет фрагмент договора или клиентскую базу в диалоговое окно чат-бота. Формально это не взлом и не кража — просто попытка сделать рабочую задачу быстрее. Из-за этого теневой ИИ почти невозможно поймать стандартными средствами защиты, рассчитанными на утечки через почту, флешки или облачные хранилища.
Сколько компаний в России уже сталкивались с утечками через нейросети
По данным «Информзащиты» за июль 2026 года, 20% организаций, столкнувшихся с утечками данных, связывают инцидент с бесконтрольным использованием ИИ — годом ранее таких случаев было 12%.
Аналитика «Солара», построенная на изучении трафика 150 организаций из госсектора, финансов, промышленности, ретейла и IT, показывает похожую картину: 46% всех конфиденциальных файлов и промптов, отправленных в нейросети, прошло именно через ChatGPT. При этом почти две трети российских компаний — около 60% — до сих пор не имеют ни системы контроля, ни официальных документов, регулирующих работу сотрудников с такими сервисами.
Какие данные сотрудники рекламных агентств чаще всего передают в чат-боты
Чаще всего в нейросети уходят рабочие материалы, которые сотрудник считает безопасными для «быстрого анализа»: презентации со стратегией продвижения, медиапланы и бюджеты клиента, аналитические таблицы, фрагменты кода и клиентские базы контактов.
Для агентства это не абстрактный риск: бриф клиента с описанием непубличного продукта, рекламный бюджет конкурента по тендеру или база контактов лидов — всё это данные, за раскрытие которых агентство несёт ответственность перед клиентом по договору, независимо от того, что технически передал их не злоумышленник, а штатный сотрудник, который просто хотел ускорить задачу.
Что грозит агентству по закону, если данные клиента оказались в зарубежном чат-боте
Передача персональных данных в зарубежный ИИ-сервис без уведомления Роскомнадзора и согласия субъекта формально нарушает 152-ФЗ, а с мая 2025 года штрафы за такие нарушения выросли до оборотных — до 500 миллионов рублей, и в марте 2026 года по этой статье уже вынесены первые реальные судебные решения.
Закон не делает исключения для случаев, когда сотрудник скопировал в чат-бот контакты клиентов «просто для анализа» — формально каждый такой эпизод остаётся административным правонарушением, а при системном характере — уже нарушением закона в отношении множества субъектов данных сразу. Для агентства это означает риск не только штрафа, но и репутационного удара по отношениям с клиентом, чьи данные оказались в чужой системе без его согласия.
Сколько стоит утечка через теневой ИИ бизнесу
Наличие теневого ИИ в компании увеличивает средний ущерб от утечки данных примерно на 670 000 долларов по сравнению с инцидентами без участия неконтролируемых нейросетей.
Рост ущерба складывается не только из штрафов и юридических издержек, но и из стоимости расследования инцидента: при утечке через теневой ИИ компании сложнее установить, какие именно данные и куда попали, потому что сам канал передачи не фиксируется корпоративными системами защиты. В России пока не было утечки через ИИ такого масштаба, чтобы о ней услышал весь рынок — истории уровня Samsung, где после инцидента компания временно закрыла сотрудникам доступ к ChatGPT, — но текущая динамика роста делает такой сценарий вопросом времени, а не вероятности.
Как агентству вернуть контроль без отдела ИБ на десять человек
Небольшому агентству без выделенной службы безопасности стоит начать с трёх шагов: закрепить письменную политику работы с ИИ, определить список разрешённых инструментов и объяснить сотрудникам разницу между обезличенной и клиентской информацией.
Письменная политика не устраняет риск полностью, но снимает правовую неопределённость и даёт основание требовать от сотрудников конкретного поведения, а не полагаться на общую осторожность. Список разрешённых инструментов стоит формировать с учётом того, как каждый сервис работает с данными — хранит ли историю запросов, использует ли их для дообучения модели, предоставляет ли договор и закрывающие документы для юридического лица; обзор сервисов, которые работают с контентом и SEO-задачами по российским правилам, даёт представление о том, какие условия обработки данных предлагает конкретный сервис перед тем, как разрешать сотрудникам загружать туда рабочие материалы. Финальный и самый недооценённый шаг — короткое объяснение сотрудникам, почему копирование клиентского брифа в личный чат-бот на смартфоне — это не бытовая мелочь, а прямой канал утечки, за который отвечает не только специалист по безопасности, но и вся команда, работающая с этим клиентом.