Штрафы за нарушения 152-ФЗ: за что платит бизнес и где самые большие риски
Основные административные штрафы за нарушения законодательства о персональных данных установлены статьей 13.11 КоАП РФ. Для бизнеса самые чувствительные составы связаны с локализацией, утечками, специальными категориями ПДн, биометрией и повторными нарушениями. Санкции могут исчисляться десятками миллионов рублей, а за отдельные повторные нарушения предусмотрены оборотные штрафы до 500 млн рублей.
Но размер штрафа становится известен уже после нарушения. Сама проблема обычно возникает раньше: у компании нет подходящего правового основания, фактическая обработка расходится с документами, уведомление Роскомнадзора не соответствует процессам, подрядчик получает избыточный доступ или сотрудники не знают, как действовать после инцидента.
Отдельная зона риска связана со статьей 272.1 УК РФ. Она предусматривает уголовную ответственность физических лиц за незаконные действия с компьютерной информацией, содержащей ПДн, полученной незаконным путем, и за создание определенных ресурсов для ее незаконного оборота.
Разберем основные составы, размеры штрафов для юридических лиц и процессы, которые стоит проверить компании.
Материал актуален на октябрь 2026 года
Почему штрафы за ПДн стали управленческим риском
На обработку персональных данных влияют сайты, CRM, облачные сервисы, маркетинговая аналитика, искусственный интеллект, подрядчики и внутренние информационные системы.
Поэтому нарушение часто возникает на стыке нескольких подразделений.
Маркетинг запускает новую форму на сайте. Продажи подключают сервис для работы с клиентами. HR сохраняет документы кандидатов. ИТ переносит систему в другое облако. Подрядчик получает доступ к базе. При этом правовые основания, сроки хранения и документы могут оставаться прежними.
Один процесс способен затронуть сразу несколько требований. После утечки клиентской базы могут возникнуть вопросы к мерам защиты, уведомлению Роскомнадзора, работе подрядчика, локализации и характеру скомпрометированных данных.
Это не означает автоматического сложения всех возможных штрафов. Квалификация зависит от установленных обстоятельств и правил назначения наказания. Но оценивать риск только по одной ошибке тоже недостаточно.
Аудит соответствия требованиям 152-ФЗ помогает сопоставить документы, правовые основания, уведомления, информационные системы и фактическую обработку, чтобы обнаружить расхождения до проверки или инцидента.
За что применяется статья 13.11 КоАП РФ
Статья 13.11 охватывает разные группы нарушений:
- обработку без законного основания или несовместимую с целями сбора;
- нарушения требований к письменному согласию;
- отсутствие доступа к политике обработки ПДн;
- нарушение прав субъектов;
- несоблюдение требований к хранению материальных носителей;
- нарушение локализации;
- неисполнение обязанностей по уведомлению Роскомнадзора;
- неправомерную передачу данных, включая утечки;
- отдельные повторные нарушения.
Санкции существенно различаются. Отсутствие доступной политики и крупная утечка биометрии находятся внутри одной статьи КоАП, но финансовые последствия несопоставимы.
Приведенные далее диапазоны относятся к юридическим лицам. Для ИП, должностных лиц и отдельных категорий операторов действуют специальные правила.
Обработка без основания или не по цели: до 300 тыс. рублей
По части 1 статьи 13.11 КоАП РФ штраф для юридического лица составляет от 150 до 300 тыс. рублей.
Состав применяется, когда обработка проводится в случаях, не предусмотренных законодательством, либо несовместима с целями сбора. При квалификации учитываются исключения, прямо установленные этой частью.
Например, компания собирала сведения для исполнения договора, а затем начала использовать их в другом процессе без подходящего правового основания. Или продолжила хранить данные, хотя цель достигнута и оснований для дальнейшей обработки нет.
Согласие при этом не является единственным возможным основанием. В зависимости от обстоятельств обработка может быть необходима для исполнения договора, выполнения обязанности по закону или осуществляться на другом предусмотренном законом основании.
За повторное нарушение по части 1.1 штраф для юридического лица составляет от 300 до 500 тыс. рублей.
Нарушения письменного согласия: до 700 тыс. рублей
Часть 2 статьи 13.11 применяется, когда обязательное письменное согласие не получено либо нарушены требования к составу включаемых в него сведений.
Для юридического лица штраф составляет от 300 до 700 тыс. рублей.
При повторном нарушении по части 2.1 предусмотрен штраф от 1 до 1,5 млн рублей.
Здесь важно различать обычное подтверждение согласия в электронной форме и согласие, для которого закон требует письменную форму. Электронный документ может быть равнозначен бумажному согласию с собственноручной подписью, если подписан электронной подписью в соответствии с законодательством.
Также согласие должно оформляться отдельно от иных информации и документов, которые подтверждает или подписывает субъект. Обязанность доказать получение согласия либо наличие другого правового основания лежит на операторе.
Поэтому проверить нужно не только текст формы, но и механизм ее использования: что видел человек, какое действие совершил и какие доказательства сохранила компания.
Если формы давно не пересматривались, их стоит сверить вместе с остальным комплектом документов по 152-ФЗ.
Нет доступной политики: до 60 тыс. рублей
По части 3 статьи 13.11 штраф для юридического лица составляет от 30 до 60 тыс. рублей.
Ответственность предусмотрена за неисполнение обязанности опубликовать или иным образом обеспечить неограниченный доступ к политике обработки ПДн либо сведениям о реализуемых требованиях к их защите.
Такое нарушение относительно легко обнаружить дистанционно: существует ли документ, работает ли ссылка, доступен ли текст пользователю.
Но наличие ссылки само по себе не решает всех вопросов.
Политика должна соответствовать фактическим процессам. Если сайт собирает данные через формы, подключает аналитику и передает сведения подрядчикам, а документ описывает другую модель, нужно проверять соблюдение требований к обработке в целом.
Нарушение прав субъекта: до 80–90 тыс. рублей и выше при повторности
За непредоставление субъекту информации об обработке по части 4 статьи 13.11 юридическому лицу грозит штраф от 40 до 80 тыс. рублей.
По общему правилу статьи 20 152-ФЗ ответ на запрос предоставляется в течение 10 рабочих дней с даты его получения. Срок можно продлить максимум на пять рабочих дней, направив мотивированное уведомление с причинами продления.
Отдельная часть 5 предусматривает ответственность за несвоевременное исполнение требования об уточнении, блокировании или уничтожении данных при установленных законом условиях. Штраф для юридического лица составляет от 50 до 90 тыс. рублей.
При повторном нарушении по части 5.1 предусмотрен штраф от 300 до 500 тыс. рублей.
Компании нужен рабочий порядок обработки обращений: кто принимает запрос, как проверяются полномочия заявителя, кто собирает сведения и где контролируется срок.
Не менее важно подтвердить исполнение. Ответ об удалении данных и фактическое уничтожение во всех затронутых системах должны соответствовать друг другу.
ПДн на бумаге тоже могут привести к штрафу
Часть 6 статьи 13.11 касается неавтоматизированной обработки и сохранности персональных данных при хранении материальных носителей.
Для юридических лиц штраф составляет от 50 до 100 тыс. рублей.
Для этого состава важно не только нарушение условий хранения, но и предусмотренные законом последствия: неправомерный или случайный доступ, уничтожение, изменение, копирование, распространение либо другие неправомерные действия с данными.
Поэтому проверка не должна заканчиваться на CRM и сервере.
Кадровые документы, заявления, пропуска, архивы и распечатки тоже требуют правил доступа, хранения и уничтожения. Особенно если документы перемещаются между подразделениями или передаются внешней организации на утилизацию.
Локализация: до 18 млн рублей при повторном нарушении
За нарушение требований локализации по части 8 статьи 13.11 штраф для юридического лица составляет от 1 до 6 млн рублей.
При повторном нарушении по части 9 предусмотрен штраф от 6 до 18 млн рублей.
Часть 5 статьи 18 152-ФЗ запрещает при сборе ПДн граждан России запись, систематизацию, накопление, хранение, уточнение и извлечение с использованием баз данных за пределами России, кроме прямо предусмотренных законом исключений.
Проверять нужно всю схему сбора данных. На нее могут влиять сайт, иностранная CRM, онлайн-чат, сервис рассылок, облачная платформа и интеграции между системами.
Наличие основной базы в России само по себе не подтверждает соблюдение требований, если данные при сборе одновременно попадают в зарубежную базу.
При этом локализация и трансграничная передача регулируются разными нормами. Использование иностранного сервиса требует анализа конкретной архитектуры и операций, а не вывода только по стране регистрации поставщика.
Если компания меняла системы или подключала зарубежные инструменты, стоит отдельно проверить соблюдение требований локализации персональных данных.
Не уведомили Роскомнадзор о начале обработки: до 300 тыс. рублей
Часть 10 статьи 13.11 устанавливает ответственность за невыполнение или несвоевременное выполнение обязанности уведомить Роскомнадзор о намерении обрабатывать ПДн.
Для юридического лица штраф составляет от 100 до 300 тыс. рублей.
По общему правилу уведомление направляется до начала обработки. Исключения установлены частью 2 статьи 22 152-ФЗ.
Проверять нужно не только наличие записи в реестре операторов. Важно сопоставить ее содержание с реальными целями, категориями данных, системами и другими обстоятельствами обработки.
При изменении сведений, указанных в уведомлении, закон предусматривает отдельную обязанность сообщать об изменениях. Неподачу первоначального уведомления и несвоевременную актуализацию сведений нельзя автоматически считать одним и тем же нарушением.
Для бизнеса практический вывод простой: запуск сайта, CRM, личного кабинета или нового сервиса должен сопровождаться проверкой обязанностей перед Роскомнадзором.
Не уведомили об инциденте: до 3 млн рублей
По части 11 статьи 13.11 штраф для юридического лица составляет от 1 до 3 млн рублей.
Обязанность возникает при установлении факта неправомерной или случайной передачи, предоставления, распространения либо доступа к ПДн, повлекших нарушение прав субъектов.
Часть 3.1 статьи 21 152-ФЗ предусматривает два срока:
- В течение 24 часов нужно сообщить об инциденте, предполагаемых причинах и вреде, принятых мерах, а также указать контактное лицо.
- В течение 72 часов нужно сообщить результаты внутреннего расследования и сведения о лицах, действия которых стали причиной инцидента, если такие сведения имеются.
Оба срока отсчитываются от выявления инцидента. Дополнительные 72 часа после первого уведомления законом не предоставляются. При этом закон учитывает выявление инцидента не только самим оператором, но также Роскомнадзором или иным заинтересованным лицом.
Во время инцидента компании одновременно нужно ограничить его развитие, определить затронутые данные, взаимодействовать с подрядчиками, сохранить доказательства и подготовить уведомления.
Если ответственных начинают назначать уже после обнаружения утечки, выполнить эти задачи в срок значительно сложнее.
Проверьте готовность к инциденту заранее
Компания Б‑152 помогает проверить порядок реагирования, распределение ролей, взаимодействие с подрядчиками и подготовку уведомлений.
Проверить готовность к инциденту
Утечки: от 3 до 15 млн рублей
Части 12–14 статьи 13.11 предусматривают ответственность за действия или бездействие оператора, повлекшие неправомерную передачу, предоставление, распространение либо доступ к данным.
Размер штрафа зависит от количества субъектов и идентификаторов.
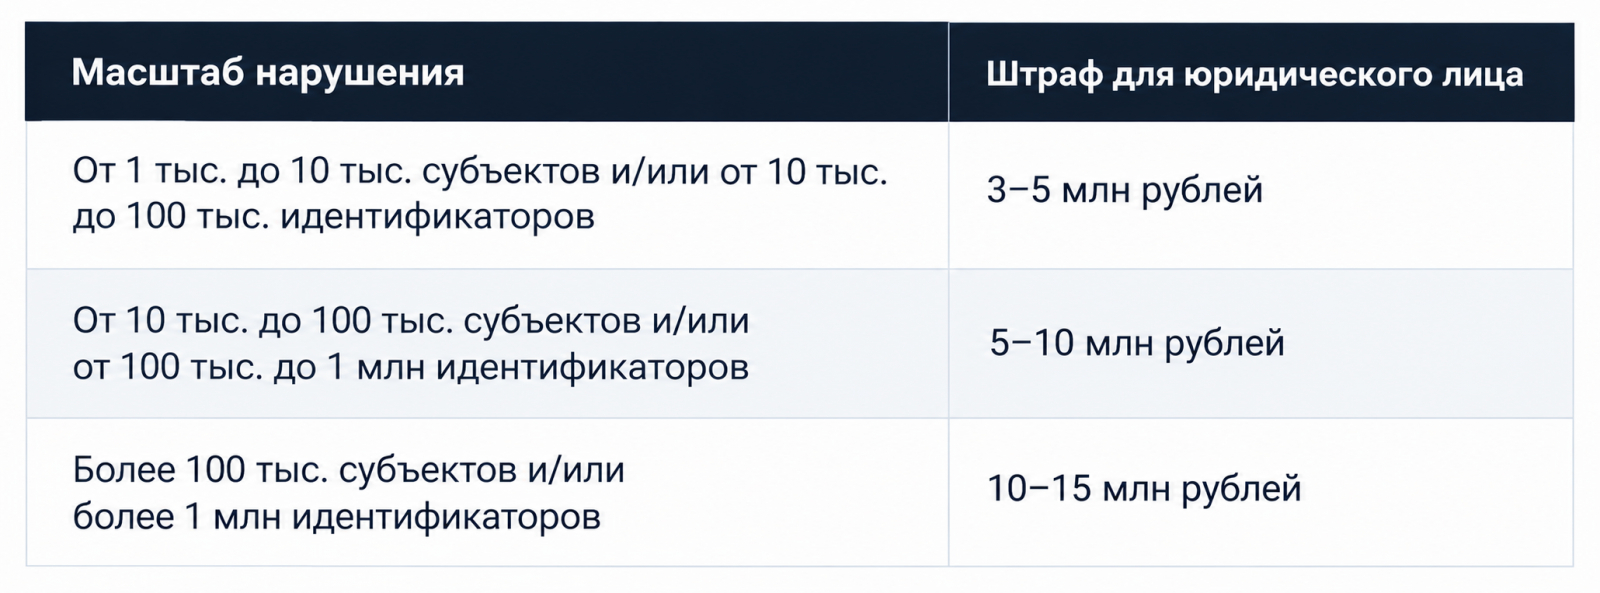
Диапазоны приведены в формулировках закона. Для частей 12–14 также предусмотрено условие об отсутствии признаков уголовно наказуемого деяния.
При оценке инцидента нельзя ориентироваться только на число строк в выгрузке.
Идентификатор в статье 13.11 определяется как уникальное обозначение сведений о физическом лице, содержащееся в ИСПДн оператора и относящееся к этому лицу.
Поэтому внутренние ID, клиентские номера и другие обозначения нужно анализировать с учетом их назначения. Нельзя заранее считать любой технический идентификатор несущественным или автоматически приравнивать каждое поле базы к отдельному идентификатору для расчета ответственности.
Хакерская атака сама по себе не исключает ответственность
Внешний характер атаки не закрывает вопрос о том, какие меры принимал оператор и имелась ли его вина в нарушении.
Показателен спор по делу № А19-25808/2025 в отношении ООО «Орион Телеком».
Первая инстанция привлекла компанию к ответственности по части 13 статьи 13.11 и назначила предупреждение. Постановлением Четвертого арбитражного апелляционного суда от 14 августа 2026 года решение оставлено без изменения.
Однако апелляция прямо указала, что предупреждение не соответствовало требованиям закона. Изменить наказание в сторону ухудшения положения компании суд уже не мог из-за истечения срока давности привлечения к ответственности. Поэтому этот случай нельзя рассматривать как подтверждение общего права заменить многомиллионный штраф предупреждением.
Другой пример связан с ООО «ЮКИДС». Решением Арбитражного суда Москвы от 5 марта 2026 года по делу № А40-351064/2025 за нарушение по части 14 статьи 13.11 назначен штраф 400 тыс. рублей. Суд применил статью 4.1.2 КоАП РФ.
Но рассчитывать на такое снижение заранее нельзя. Часть 4 статьи 4.1.2 исключает применение ее правил к составам, по которым ИП отвечают как юридические лица. Для частей 8–18 статьи 13.11 такое правило установлено. Отдельное судебное решение не превращает снижение в гарантированную льготу для малого бизнеса.
Повторная утечка: до 3% выручки
Часть 15 статьи 13.11 предусматривает для юридического лица штраф от 1 до 3% выручки, но не менее 20 млн и не более 500 млн рублей.
Этот состав применяется к новому нарушению по частям 12–14, если лицо ранее подвергалось административному наказанию за нарушение по частям 12–18.
Повторность не означает просто два обнаруженных инцидента. Нужно учитывать предыдущее наказание и срок, в течение которого лицо считается ему подвергнутым.
По общему правилу статьи 4.6 КоАП РФ этот период начинается со вступления постановления в законную силу и заканчивается через год после окончания его исполнения.
Для расчета оборотного штрафа учитывается выручка от реализации всех товаров, работ и услуг за календарный год, предшествующий году выявления нарушения. Если в предыдущем году такой деятельности не было, закон предусматривает расчет за соответствующую часть текущего года. Для кредитных организаций предусмотрена альтернативная база в виде собственных средств, то есть капитала.
После первого инцидента важно устранить не только конкретную уязвимость. Нужно проверить доступы, учетные записи, подрядчиков, сроки хранения и контроль выполнения корректирующих мер.
Специальные категории ПДн: до 15 млн рублей
По части 16 статьи 13.11 за действия или бездействие оператора, повлекшие неправомерную передачу, предоставление, распространение либо доступ к информации, включающей специальную категорию ПДн, юридическому лицу грозит штраф от 10 до 15 млн рублей.
К специальным категориям относятся сведения о расовой и национальной принадлежности, политических взглядах, религиозных или философских убеждениях, состоянии здоровья и интимной жизни.
Для этого состава не установлены количественные пороги из частей 12–14. Поэтому небольшое число затронутых субъектов само по себе не исключает крупный штраф.
Такие данные могут встречаться в кадровых, медицинских, страховых и других процессах. Компании нужно понимать, где они находятся, кто получает к ним доступ и на каком основании они обрабатываются.
Биометрия: до 20 млн рублей
Часть 17 статьи 13.11 предусматривает штраф для юридического лица от 15 до 20 млн рублей.
Состав касается действий или бездействия, повлекших неправомерную передачу, предоставление, распространение либо доступ к информации с биометрическими ПДн. При этом закон отдельно исключает случаи, предусмотренные статьей 13.11.3 КоАП РФ.
Не каждое изображение человека автоматически является биометрическими ПДн. Значение имеют характеристики данных и их использование оператором для установления личности.
По части 18 за новое нарушение по части 16 или 17 лицом, ранее подвергнутым наказанию по частям 12–18, предусмотрен штраф от 1 до 3% выручки, но не менее 25 млн и не более 500 млн рублей. Количественных порогов, аналогичных частям 12–14, для частей 16–17 нет.
Для ИП действуют отдельные правила
Статус индивидуального предпринимателя не всегда означает меньший штраф.
За нарушения по части 1.1 и частям 8–18 статьи 13.11 ИП несут ответственность как юридические лица.
Поэтому при оценке локализации, уведомлений и утечек предпринимателю нельзя автоматически ориентироваться на санкции для должностных лиц.
Есть особенности и для частей 10–18: под должностным лицом здесь понимается должностное лицо государственного или муниципального органа либо НКО. Под юридическим лицом понимается оператор, не являющийся таким органом или НКО.
Эти определения нужно учитывать при выборе применимой санкции.
Штраф по статье 13.11 не исчерпывает административные риски
Дополнительная ответственность может возникнуть уже во время взаимодействия с Роскомнадзором: из-за неисполнения законного предписания, непредоставления обязательных сведений или других нарушений.
Поэтому требование регулятора нужно сразу передавать ответственным сотрудникам и определять:
- что именно запрошено и на каком основании;
- какой установлен срок;
- кто готовит ответ;
- какие действия нужно выполнить;
- чем компания подтвердит исполнение.
Обычная переписка между подразделениями не заменяет контроль срока и результата.
Когда нарушение может стать уголовным делом
Статья 272.1 УК РФ касается незаконных действий с компьютерной информацией, содержащей ПДн, которая получена путем неправомерного доступа к средствам обработки или хранения, вмешательства в их работу либо иным незаконным путем.
Этот признак принципиален. Не любое нарушение требований 152-ФЗ автоматически образует преступление по статье 272.1.
Компьютерная информация может находиться в базе, выгрузке, скриншоте, облачной папке или переписке. Фотография бумажного документа также может содержать компьютерную информацию с ПДн. Но сам факт фотографирования или отправки еще не означает наличия состава преступления.
Уголовную ответственность несет физическое лицо. Для бизнеса это означает необходимость контролировать действия работников и привлеченных специалистов, особенно при использовании внешних баз и сервисов проверки людей.
Какие наказания предусмотрены статьей 272.1 УК РФ
Санкции зависят от состава и квалифицирующих признаков.
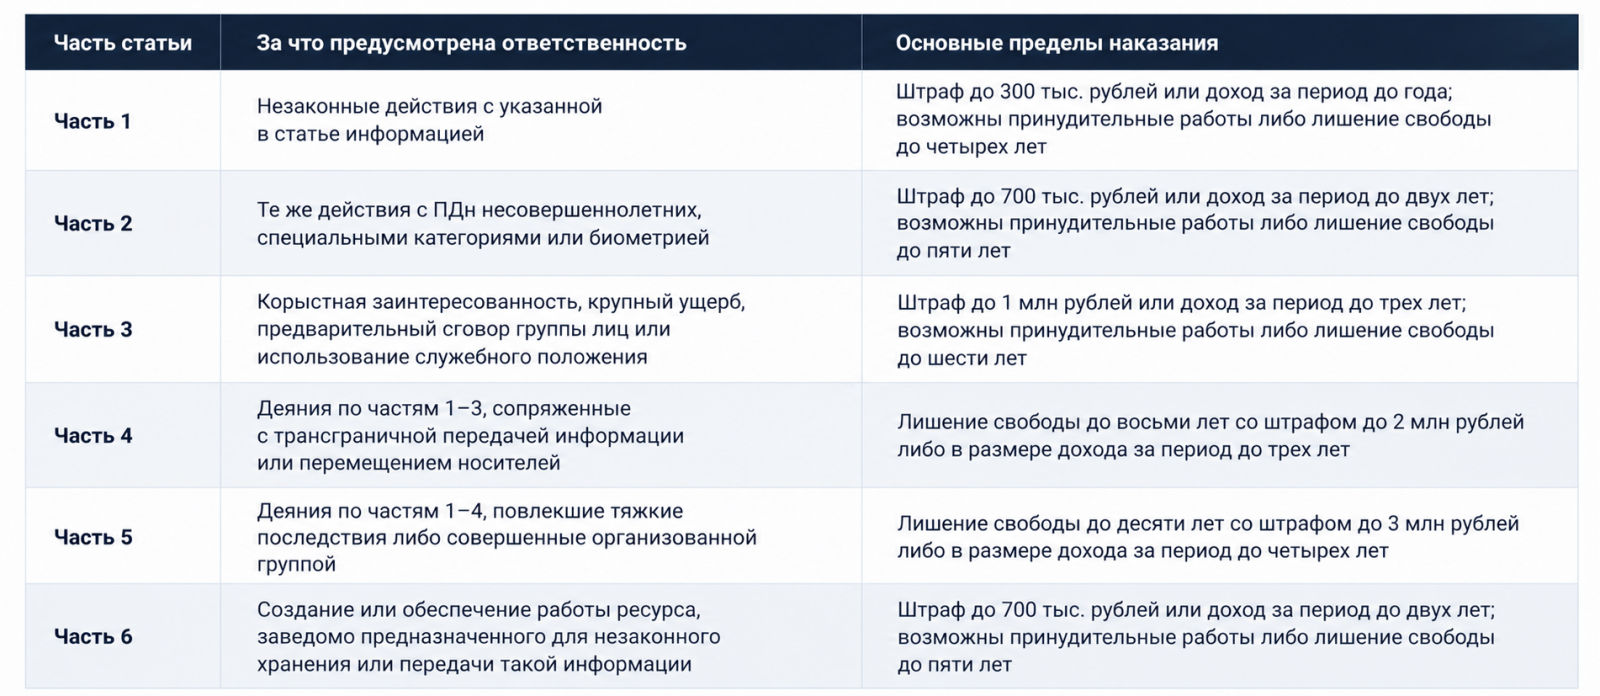
Таблица не воспроизводит все сочетания основных и дополнительных наказаний. В предусмотренных статьей случаях также назначаются штрафы вместе с другими наказаниями и запрет занимать определенные должности или заниматься определенной деятельностью. По частям 4–5 штраф предусмотрен вместе с лишением свободы.
Крупным ущербом для статей этой главы признается сумма, превышающая 1 млн рублей.
Законная трансграничная передача ПДн сама по себе не образует преступления по части 4. Эта часть относится к деяниям, предусмотренным частями 1–3 статьи 272.1.
Уголовный риск касается не только хакеров
Показателен приговор Тракторозаводского районного суда Волгограда от 26 марта 2026 года по делу № 1-100/2026.
Частный детектив за вознаграждение получил через Telegram-бот персональные данные человека и передал их заказчику через мессенджер.
По пункту «а» части 3 статьи 272.1 УК РФ ему назначили штраф 300 тыс. рублей и запрет на частную детективную деятельность на два года.
При этом по делу были назначены наказания и за другие преступления. После частичного сложения штраф составил 350 тыс. рублей, а затем с учетом содержания под стражей был смягчен до 200 тыс. рублей. Запрет на детективную деятельность сохранился.
Для служб безопасности, HR, подразделений взыскания и проверки контрагентов это практический сигнал: деловая цель не делает любой источник информации законным.
Какие нарушения потенциально обходятся бизнесу дороже всего
По основным диапазонам санкций для юридических лиц наиболее чувствительны следующие зоны:
- Оборотные штрафы по части 18: от 1 до 3% выручки, минимум 25 млн и максимум 500 млн рублей.
- Оборотные штрафы по части 15: от 1 до 3% выручки, минимум 20 млн и максимум 500 млн рублей.
- Неправомерная передача биометрических ПДн: 15–20 млн рублей.
- Повторное нарушение локализации: 6–18 млн рублей.
- Крупная утечка по части 14 или нарушение по части 16: 10–15 млн рублей.
Но начинать профилактику только с самых дорогих составов недостаточно.
Причиной крупного инцидента может стать базовая проблема: компания не знает, какие данные хранит, кому они доступны и зачем продолжается их обработка.
Что проверить компании
Проверку удобнее строить вокруг собственных процессов.
Правовые основания. Для каждой цели нужно определить основание обработки. Согласие должно использоваться там, где оно требуется или выбрано как применимое основание, и соответствовать реальному процессу.
Формы и документы. Политика, согласия, поручения подрядчикам и внутренние документы должны описывать фактическую обработку.
Обращения субъектов. Нужны ответственные, контроль сроков и подтверждение исполнения требований.
Сроки хранения. Данные не должны бессрочно оставаться в CRM, архивах, резервных копиях и папках сотрудников без оценки оснований для дальнейшего хранения.
Локализация и трансграничная передача. Проверять нужно движение данных между всеми задействованными системами.
Роскомнадзор. Важно проверить первоначальное уведомление, актуальность сведений и порядок уведомления об инцидентах.
Подрядчики и доступы. Компания должна понимать, кто получает данные, какие операции выполняет и как прекращается доступ.
Специальные категории и биометрия. Их нужно выделить в процессах и отдельно проверить применимые требования.
Источники информации. Внешние базы и сервисы проверки людей требуют оценки законности получения и использования сведений.
Как организовать профилактику
Работу стоит начать с карты обработки: какие ПДн получает компания, от кого, зачем, где они находятся и кто ими пользуется.
Затем нужно сопоставить правовые основания, документы и информационные системы. После этого проверить уведомления, локализацию, подрядчиков, сроки хранения и готовность к инциденту.
Результатом должен стать план конкретных изменений с ответственными и сроками.
Важно сохранять доказательства выполнения: настройки доступа, сведения об отключении учетных записей, подтверждения уничтожения данных, документы по контролю подрядчиков и материалы расследования инцидентов.
Если процессов много, Privacy Box помогает вести реестр обработок и информационных систем, собирать сведения от ответственных и формировать документы на основе этих данных.
Частые вопросы
Какой максимальный штраф предусмотрен за нарушения с ПДн?
По частям 15 и 18 статьи 13.11 КоАП РФ для юридических лиц предусмотрены оборотные штрафы от 1 до 3% расчетной базы, но не более 500 млн рублей.
Минимальный порог составляет 20 млн рублей по части 15 и 25 млн рублей по части 18.
Какой штраф за неподачу уведомления Роскомнадзору?
По части 10 статьи 13.11 для юридического лица предусмотрено от 100 до 300 тыс. рублей, если обязанность направить уведомление существовала.
Какой штраф за нарушение локализации?
Для юридического лица за первое нарушение предусмотрено от 1 до 6 млн рублей, за повторное от 6 до 18 млн рублей.
Сколько могут назначить за утечку ПДн?
По частям 12–14 штраф для юридического лица составляет от 3 до 15 млн рублей в зависимости от количества субъектов и идентификаторов.
Для специальных категорий, биометрии и отдельных повторных нарушений действуют другие составы и санкции.
Есть ли отдельный штраф за неуведомление об утечке?
Да. За невыполнение или несвоевременное выполнение обязанности уведомить Роскомнадзор о предусмотренном законом инциденте часть 11 статьи 13.11 устанавливает для юридического лица штраф от 1 до 3 млн рублей.
Можно ли получить штраф после хакерской атаки?
Да. Внешний характер атаки сам по себе не исключает ответственность. При рассмотрении дела оцениваются обстоятельства нарушения, действия оператора и наличие его вины.
Две утечки автоматически означают оборотный штраф?
Нет. Нужно учитывать состав нового нарушения, предыдущее административное наказание и срок, в течение которого лицо считается подвергнутым этому наказанию.
Любая отправка ПДн в мессенджере подпадает под статью 272.1 УК РФ?
Нет. Для квалификации нужны все признаки соответствующего состава, включая признаки незаконного получения информации. Сам по себе выбор мессенджера не устанавливает уголовную ответственность.
Главное
Крупные штрафы связаны с локализацией, утечками, биометрией, специальными категориями и отдельными повторными нарушениями.
Но профилактика начинается с повседневных решений: какие сведения собирать, кому выдавать доступ, сколько хранить данные и как контролировать подрядчиков.
Компания должна быть готова подтвердить, на каком основании она обрабатывает ПДн и как выполняет требования на практике. Для этого нужны актуальные документы, понятные обязанности сотрудников и контроль фактических процессов.
Если неясно, с какого участка начать, компания Б‑152 поможет сопоставить требования с вашей моделью обработки и определить приоритетные изменения.