Отзыв зарубежных SSL-сертификатов: какие сайты под угрозой и что делать
В начале ноября 2026 года GlobalSign уведомил «Руцентр» о том, что планирует новый массовый отзыв SSL/TLS-сертификатов у российских сайтов. По данным «Руцентра», зарубежные удостоверяющие центры к тому моменту отозвали около 11 тысяч сертификатов у 1,3 тысячи российских организаций. В эту оценку входят отзывы GlobalSign, HARICA и других поставщиков.
В статье разберём, какие компании рискуют столкнуться с отзывом сертификата и что при этом может перестать работать. Покажем, как проверить сертификаты сайта, личного кабинета и API, чем их можно заменить и что подготовить заранее, чтобы сократить время простоя.
Короткий ответ: что произошло с зарубежными сертификатами
Первая волна массовых отзывов GlobalSign началась 13 июня 2026 года. Часть отзывов связана с санкционными ограничениями. Применимые требования зависят от того, в какой юрисдикции работает удостоверяющий центр (УЦ) и кого он обслуживает.
После отзыва браузеры и приложения могут перестать доверять сертификату, даже если срок его действия ещё не закончился. Риск отзыва зависит от издателя сертификата и статуса организации. А то, какие сервисы может затронуть сбой, определяется тем, где установлен сертификат и как его проверяют браузеры и приложения.
Что такое SSL/TLS-сертификат
SSL/TLS-сертификат связывает доменное имя с открытым криптографическим ключом. При подключении браузер сверяет имя сайта с сертификатом, проверяет его срок действия и цепочку доверия. Если проверка проходит, браузер и сервер могут установить защищённое соединение и передавать данные по HTTPS.
Публичный сертификат выпускает удостоверяющий центр. Перед выпуском он проверяет, что заявитель контролирует домен. Для некоторых типов сертификатов УЦ также проверяет сведения об организации. Клиент должен построить цепочку от сертификата сайта через промежуточные сертификаты к корневому УЦ, которому доверяет браузер, операционная система или приложение.
«SSL-сертификат» — привычное название услуги. Современные HTTPS-соединения используют протокол TLS.
Что означает отзыв сертификата
Отзыв — это досрочное аннулирование сертификата удостоверяющим центром. Дата окончания, записанная в сертификате, остаётся прежней. Сервер может продолжать предъявлять тот же сертификат, пока администратор его не заменит. Похожие предупреждения браузера требуют разных действий.
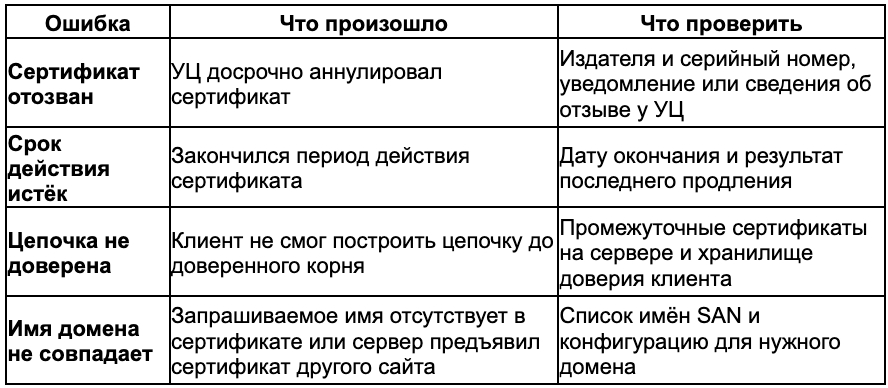
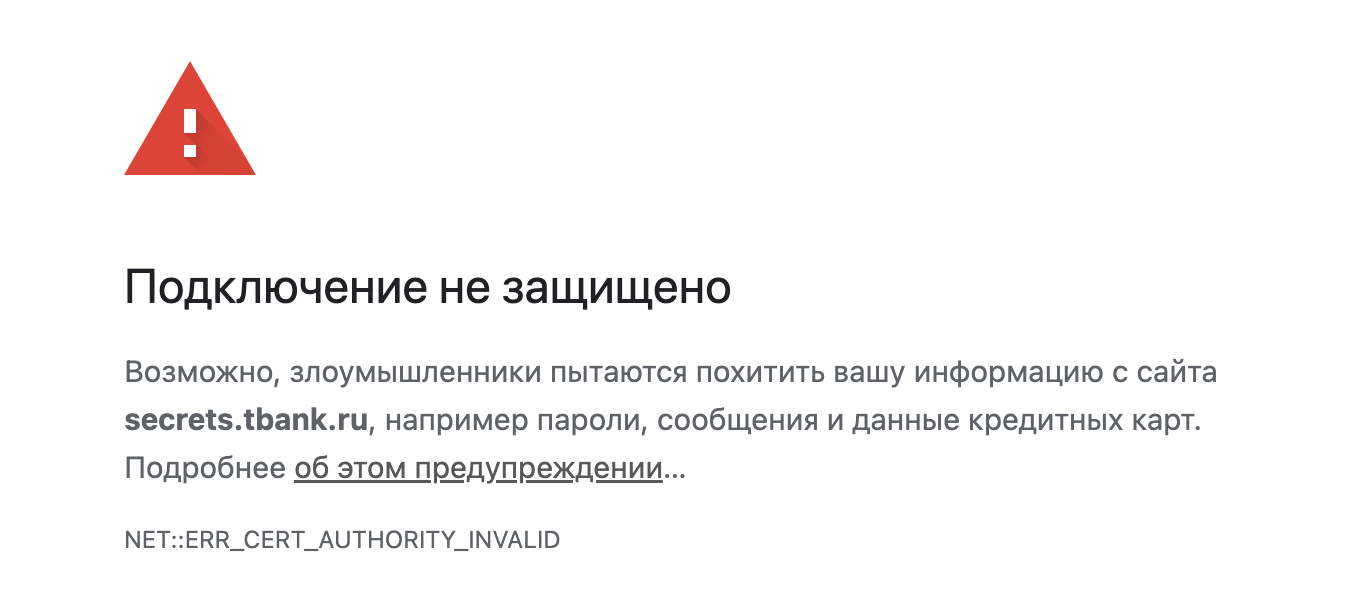
После подтверждения отзыва для затронутого сервиса выпускают и устанавливают новый сертификат. Повторная установка старого его статус не изменит.
Кого касается отзыв зарубежных сертификатов
В первую очередь проверка нужна организациям, которые получили уведомление от УЦ или поставщика, подпадают под применимые ограничения либо пользуются услугами УЦ, изменившего правила обслуживания. Домен в зоне .ru или размещение сайта в России сами по себе ничего не говорят о статусе сертификата.
Вероятность отзыва и масштаб возможного простоя оценивают отдельно. Один сертификат с несколькими доменными именами может обслуживать сразу магазин, личный кабинет и API. Если заменить его может только подрядчик, время восстановления будет зависеть в том числе от его доступности. Отсутствие запасного УЦ увеличивает риск простоя, даже когда у компании нет уведомлений об отзыве.
Как браузер узнаёт, что сертификат отозван
CRL (Certificate Revocation List) — список отозванных сертификатов. Удостоверяющий центр публикует его, а клиент, если поддерживает такую проверку, ищет в списке серийный номер сертификата.
OCSP (Online Certificate Status Protocol) позволяет запросить статус отдельного сертификата у службы УЦ. Этот способ доступен только у издателей, которые его поддерживают. Например, в августе 2025 года Let's Encrypt отключил OCSP и публикует сведения об отзыве через CRL.
Приложения могут по-разному получать и применять сведения об отзыве. Так, Chrome использует CRLSet, в который входит часть записей об отозванных сертификатах. По умолчанию Chrome обычно не обращается к УЦ за статусом при каждом подключении. На результат также влияют корпоративные настройки и кэш. Поэтому один браузер может открыть сайт, в то время как другой клиент уже отклоняет соединение.
Что произойдёт с сайтом после отзыва сертификата
Сервер может оставаться в сети. Сбой возникает, когда браузер или приложение отклоняет сертификат и защищённое соединение установить не удаётся. Последствия зависят от того, какой сервис предъявляет сертификат.
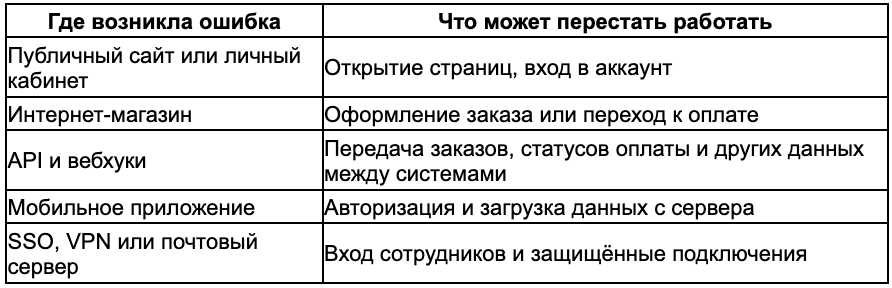
Например, если сертификат отозван на API магазина, покупатель может завершить заказ, а менеджер не увидит его в CRM. Такой сбой легче обнаружить проверкой передачи тестового заказа, чем просмотром главной страницы.
Как проверить сертификаты своей компании
1. Составьте список адресов и точек завершения TLS
Запишите основной домен, адрес с www, поддомены, API, тестовые и резервные среды. Для каждого адреса выясните, какой компонент предъявляет сертификат клиенту. Это может быть веб-сервер, CDN, WAF, балансировщик, обратный прокси, API Gateway или Kubernetes Ingress.
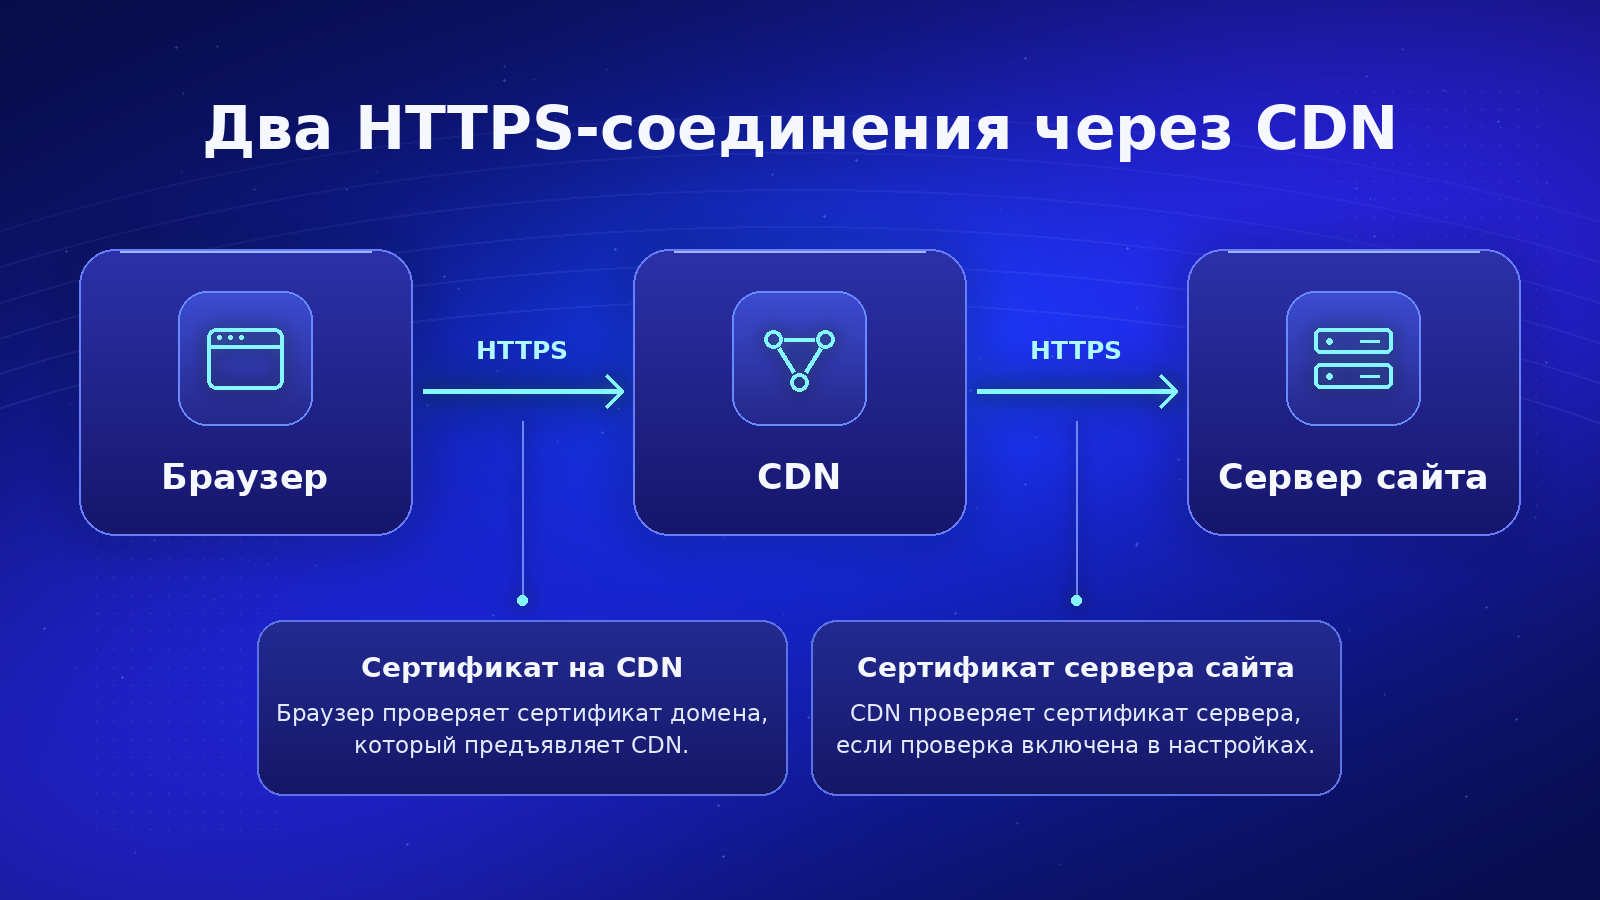
Если CDN принимает HTTPS от пользователей и отдельно подключается к серверу сайта по HTTPS, проверьте оба соединения. У них могут быть разные сертификаты и правила проверки.
2. Посмотрите, какой сертификат получает клиент
Откройте сведения о сертификате в браузере. Зафиксируйте издателя (Issuer), серийный номер (Serial Number), период действия и имена в расширении SAN (Subject Alternative Name).
Для публичных сайтов Qualys SSL Labs проверяет конфигурацию TLS и цепочку, которую отдаёт сервер. crt.sh помогает найти сертификаты, зарегистрированные в журналах Certificate Transparency. Запись в журнале подтверждает, что сведения о выпуске сертификата опубликованы. Чтобы узнать, предъявляется ли он сейчас, проверьте сам адрес.
Администратор может получить данные серверного сертификата через OpenSSL. Замените example.com на нужное доменное имя.
openssl s_client -connect example.com:443 \-servername example.com </dev/null 2>/dev/null \| openssl x509 -noout -issuer -serial -dates -ext subjectAltName
Параметр -servername указывает имя сайта для SNI, чтобы сервер с несколькими доменами выбрал нужный сертификат. Команда выводит параметры предъявленного сертификата. Для проверки отзыва понадобится отдельный запрос к источнику, который поддерживает УЦ.
3. Сверьте статус и внесите данные в реестр
Проверьте уведомления УЦ, регистратора или хостинг-провайдера. Сопоставьте издателя и серийный номер с уведомлением и, если доступно, с актуальным CRL, ответом OCSP или данными личного кабинета УЦ. При проверке по списку отзыва убедитесь, что он относится к нужному издателю.
В реестр внесите адрес и порт, издателя, серийный номер, срок действия и SAN. Для каждой точки установки укажите способ продления, владельца сервиса, ответственного за замену и резервный вариант. Если сертификатом управляет подрядчик, добавьте контакт поддержки и порядок срочной замены.
Какие системы часто забывают при аудите
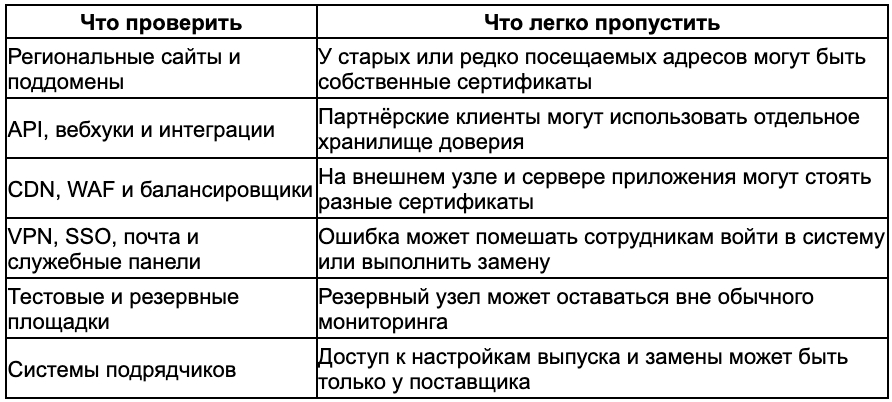
Отдельно проверьте мобильные приложения и другие клиенты с certificate pinning. Они могут принимать только определённый сертификат или открытый ключ. В этом случае замена может потребовать обновления настроек или приложения. Сертификаты клиентской аутентификации и подписи кода тоже стоит учесть в общем реестре, но проверять по правилам их применения.
Чем заменить зарубежный SSL/TLS-сертификат
Для публичного сайта в первую очередь проверьте доверие браузеров и устройств вашей аудитории. Для API важны ещё и настройки клиентов партнёров, для внутренних систем — возможность управлять хранилищами доверия. До перехода уточните, может ли поставщик выпустить и продлевать сертификат для вашей организации.
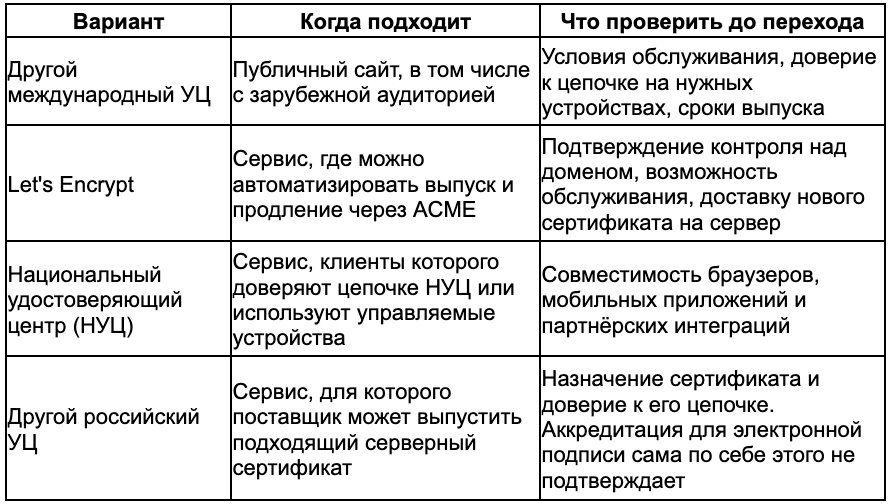
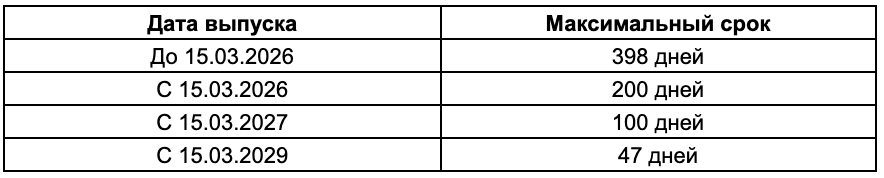
Let's Encrypt выпускает бесплатные публично доверенные сертификаты. В ноябре 2026 года сертификаты по умолчанию действуют 90 дней. По графику Let's Encrypt он сократится до 64 дней 10 февраля 2027 года и до 45 дней 16 февраля 2028 года. Эти даты важны, если сертификаты по-прежнему обновляют вручную.
Что нужно знать о российских сертификатах
Серверный и корневой сертификаты
Сервер предъявляет сертификат сайта и необходимые промежуточные сертификаты. Корневой сертификат УЦ должен быть доверенным на стороне клиента. Если браузер или приложение не может построить цепочку до доверенного корня НУЦ, сайт может выдать ошибку даже при корректной настройке сервера. Порядок выпуска и инструкции по установке опубликованы на сайте Национального удостоверяющего центра.
Совместимость браузеров и приложений
В браузерах со встроенной поддержкой НУЦ дополнительная настройка обычно не нужна. Для Chrome, Safari и Firefox результат зависит от платформы и хранилища доверия, которым пользуется конкретная версия браузера. Отдельно проверьте приложения, API и устройства зарубежной аудитории: работа сайта в одном браузере не подтверждает совместимость остальных клиентов.
На корпоративных устройствах администратор может централизованно настроить доверие. На публичном сайте владелец не управляет устройствами посетителей. Перед сменой сертификата проверьте на этих устройствах критичные сценарии, в том числе вход и оплату.
Установка корневого сертификата
Добавление корневого сертификата расширяет список УЦ, которым доверяет устройство. Если он нужен для конкретного сервиса, скачивайте файл только из официального источника. Для рабочих устройств порядок установки определяет администратор или служба информационной безопасности.
Что делать, если сертификат уже отозван
- Подтвердите отзыв. Проверьте, какой сертификат получает клиент. Сверьте издателя и серийный номер с данными УЦ.
- Определите, что затронуто. Найдите все точки, где используется этот сертификат, и начните с сервисов, от которых зависят заказы, авторизация и обмен данными.
- Выберите УЦ и выпустите замену. Уточните возможность выпуска и доверие к новой цепочке. Проверьте список доменных имён в SAN. Если причина отзыва — компрометация закрытого ключа, создайте новую ключевую пару.
- Установите сертификат в нужных точках. Загрузите серверный сертификат и необходимые промежуточные сертификаты. Примените конфигурацию веб-сервера, CDN, балансировщика или другого компонента.
- Проверьте подключение и работу сервисов. Убедитесь, что снаружи доступен новый сертификат, в том числе на резервных узлах. Проверьте вход, оплату, API и мобильное приложение. Если используется pinning, проверьте совместимость с новой конфигурацией.
- Обновите реестр и мониторинг. Если сбой затронул пользователей, сообщите о восстановлении через официальный канал. Для восстановления используйте действующий сертификат с подходящей цепочкой доверия и сохраняйте проверку TLS у клиентов.
Как подготовиться к новым отзывам сертификатов
Распределите ответственность. У каждого критичного сервиса должны быть владелец и исполнитель, который может срочно выпустить и установить сертификат. Зафиксируйте, кто имеет доступ к DNS, настройкам CDN и панели УЦ.
Подготовьте и проверьте замену. Выберите резервного издателя, уточните условия выпуска и способ подтверждения домена. Проведите тестовое переключение. Проверьте браузеры, мобильные приложения, партнёрские клиенты и системы с собственным хранилищем доверия. Запишите порядок действий и время, которое заняла замена.
Настройте мониторинг. Следите за сроком действия сертификата, который получает клиент, ошибками цепочки и сбоями продления. Отслеживайте уведомления УЦ и статус отзыва, если издатель предоставляет данные. Для критичных сервисов добавьте проверку целого сценария, например передачи заказа в CRM.
Автоматизируйте выпуск и установку. Через ACME можно подтверждать контроль над доменом, выпускать сертификаты и обновлять их. После продления проверяйте, что сервис загрузил новый сертификат и предъявляет его клиентам.
 Если времени мало, начните с одного сервиса, простой которого сразу заметят клиенты. Например, проверьте, сможете ли вы выпустить и установить новый сертификат для личного кабинета, если сотрудник, который обычно этим занимается, недоступен.
По графику CA/Browser Forum максимальный срок действия новых публично доверенных серверных TLS-сертификатов сокращается поэтапно.
Как снизить зависимость от одного удостоверяющего центра
Проверьте, сможете ли вы выпустить сертификат у резервного УЦ с текущими настройками DNS. Если в DNS есть записи CAA, ограничивающие список издателей, заранее выясните, разрешён ли выпуск выбранному УЦ и кто может изменить запись.
Если сертификатом управляет CDN или облачный провайдер, уточните, поддерживает ли он загрузку собственного сертификата и кто выполняет срочное переключение. Храните порядок выпуска и установки в доступной команде инструкции. Для публичных сайтов и внутренних сервисов можно выбрать разные цепочки доверия, если требования к клиентам различаются.
 Если сертификатами занимается подрядчик, спросите его заранее: кто сможет заменить сертификат в выходной и сколько времени это займёт? Когда сайт уже выдаёт ошибку, на поиск ответственного может уйти больше времени, чем на саму замену.
Что делать пользователю, если сайт не открывается из-за сертификата
Проверьте адрес сайта, дату и время на устройстве. Если предупреждение сохраняется, уточните причину через приложение, службу поддержки или другой официальный канал организации. Пока соединение помечено как небезопасное, не вводите пароли и платёжные данные.
Если для конкретного ресурса требуется корневой сертификат НУЦ, воспользуйтесь официальной инструкцией НУЦ. На рабочем устройстве обратитесь к администратору.
Вывод
Если удостоверяющий центр предупредил об отзыве, запланируйте замену до указанной даты. Начните с сервисов, от которых зависят заказы, оплата и вход в личный кабинет.
Если уведомлений пока нет, проведите пробную замену на одном критичном сервисе. Засеките, сколько времени уходит от выпуска нового сертификата до проверки самого сервиса. Так вы заранее увидите, где переключение может затянуться и какие действия можно подготовить до сбоя.
Частые вопросы
Нужно ли менять сертификат, если сайт открывается? Если УЦ подтвердил предстоящий отзыв, замените сертификат до указанной даты. При отсутствии такого уведомления ориентируйтесь на статус сертификата и условия обслуживания.
Сколько времени занимает замена SSL-сертификата? Срок зависит от проверки домена у УЦ, доступа к настройкам и количества точек установки. Для критичного сервиса измерьте время при тестовом переключении.
Можно ли использовать разные сертификаты для сайта и API? Да. Для каждого адреса подберите сертификат с подходящим доменным именем и цепочкой, которой доверяют его клиенты.
Почему после замены сертификата ошибка сохраняется только у части пользователей? Сравните сертификаты, которые получают клиенты в разных сетях и на разных устройствах. Один из узлов может предъявлять старый сертификат, а у отдельных приложений могут быть свои настройки доверия.
Подойдёт ли сертификат для *.example.com основному домену? Запись *.example.com покрывает поддомены первого уровня, например api.example.com. Для example.com нужно добавить отдельное имя в SAN.