Новая мошенническая схема "Голосование за токены в Twitter / X"
«Голосование за листинг CoinMarketCap», «Голосование 100 самых перспективных компаний moonshot» и другие схемы.
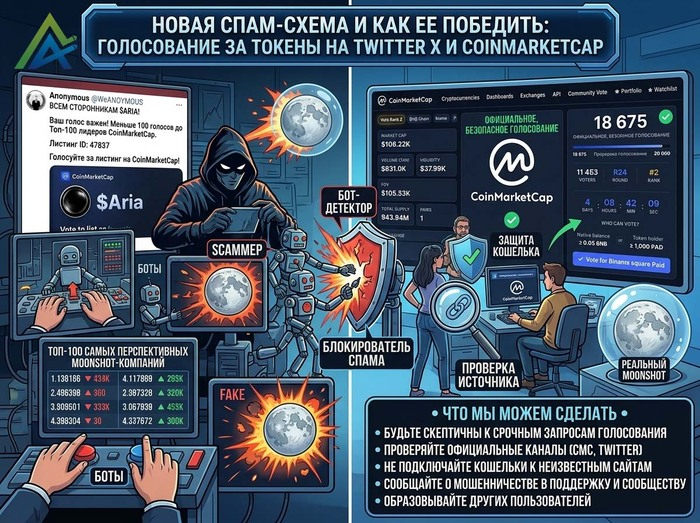
Ранее я уже писал статью о мошенниках, которые создают фейковые сайты для голосования за токены для листинга на CoinMarketCap (ознакомиться с ней можно по этой ссылке). На время этот тип мошенничества, казалось бы, исчез — но буквально пару дней назад я вновь обнаружил активность, уже немного в изменённой оболочке.
В этой статье разберём:
- Суть скамерской схемы «Голосование за листинг» и «Голосование moonshot».
- Как выглядит продвижение скам-проекта в Twitter / X и как заманивают доверчивых пользователей.
- Обзор скамерских сайтов.
- Разбираем «кривой код» скамеров.
- Как обезопасить себя и что делать, если вы уже попались на уловки мошенников.
- Что мы можем сделать вместе с вами (полный гайд: примеры писем, ссылки и другое).
1. Суть скамерской схемы «Голосование за листинг» и «Голосование moonshot»
Суть схемы в следующем:
- Скамеры массово рассылают посты с бот-аккаунтов в Twitter / X о голосовании за листинг конкретного токена. Как правило, это токен, который сейчас на хайпе и который активно продвигает команда — но при этом реальная команда токена ещё не проходила листинг на CMC. Пост скамеров обычно выглядит примерно так:
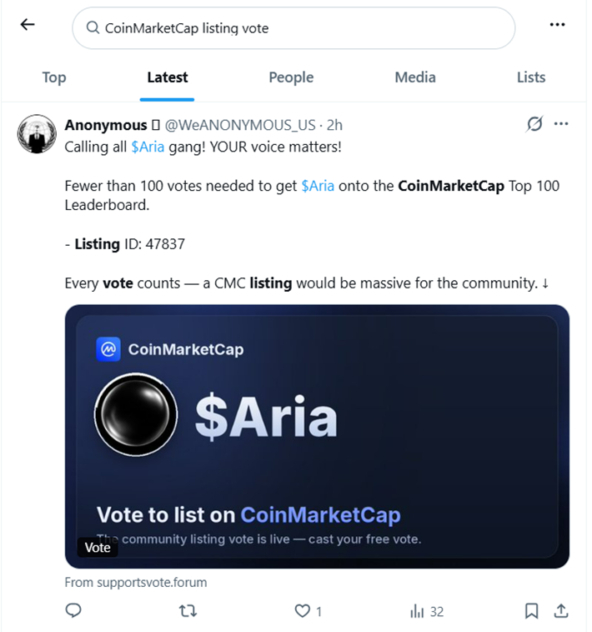
Расчёт скамеров — на то, что хоть кто-то из сообщества данных криптопроектов проголосует за криптоактив, в который он реально верит. Поскольку комьюнити многих проектов насчитывает тысячи пользователей, есть надежда, что несколько человек клюнет на уловку.
- Если кто-то из реальных пользователей купился, он переходит на поддельный сайт. Там он видит фейковую активность — других «пользователей», которые якобы голосуют за проект, и таймер, показывающий, что до окончания голосования осталось совсем чуть-чуть (подробности — в части «Разбираем „кривой код" скамеров»).
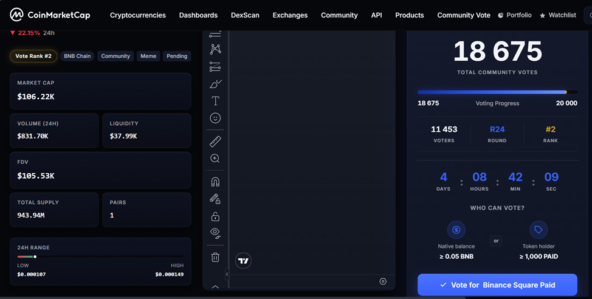
При этом сам сайт полностью стилизован под CoinMarketCap (или под moonshot, если это схема «Голосование 100 самых перспективных компаний moonshot»). Зачем именно — будет объяснено в разделе про код.
- Если жертва нажимает «Проголосовать», открывается окно с текстом «Gasless voting via signed message — wallet not charged» и предложением привязать кошелёк.
- Если жертва привязывает кошелёк, с него моментально списываются все средства.
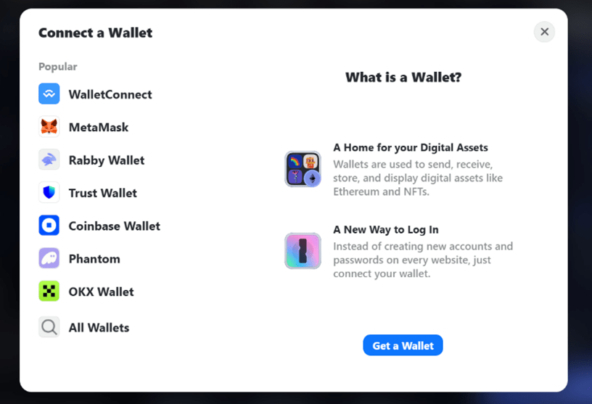
На этом, как говорится, — финита ля комедия.
2. Как выглядит продвижение скам-проекта в Twitter / X и как заманивают доверчивых пользователей
Продвижением схем «Голосование за листинг CoinMarketCap» и «Голосование moonshot» мошенники занимаются почти всегда через Twitter / X. Используется множество бот-аккаунтов: по самым скромным подсчётам, посты со ссылкой на сайт голосования размещают порядка 100–150 аккаунтов. Аккаунты периодически блокируются, но тут же создаются новые.
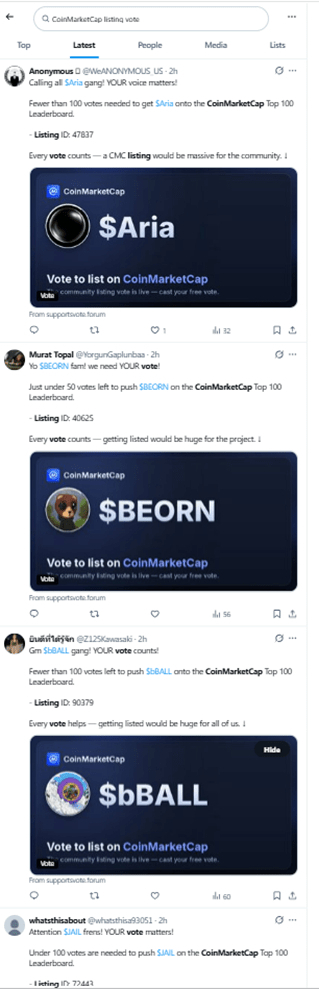
Найти такие посты можно самостоятельно — достаточно ввести в строке поиска Twitter / X запрос, например, «CoinMarketCap listing vote».
Примерно так выглядит пост скамеров в схеме «Голосование за листинг CoinMarketCap»:
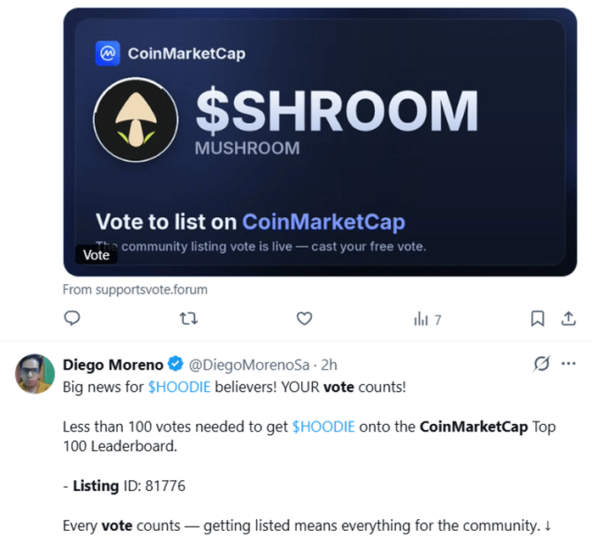
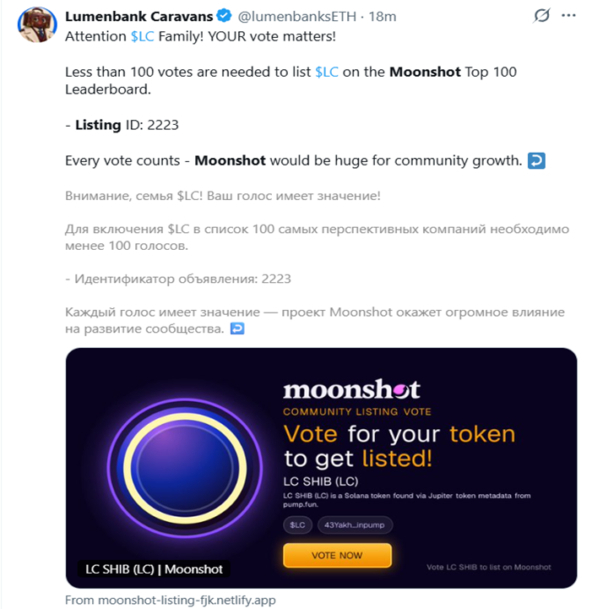
Объявления выглядят почти всегда одинаково, но могут немного различаться. Сайты тоже используются разные — домены скамеров блокируют с завидной периодичностью.
3. Обзор скамерских сайтов
Скамеры используют разные сайты, так как их домены часто блокируют и добавляют в чёрные списки.
Например, для схемы «Голосование за листинг CoinMarketCap» используются такие сайты, как https://supportsvote.forum, https://listandvoting.xyz, а также многие другие домены. Иногда применяются и облачные платформы для развёртывания веб-приложений — например, vercel.app: https://marketsupportingvotes.vercel.app.
Вход на сайт выглядит примерно так:
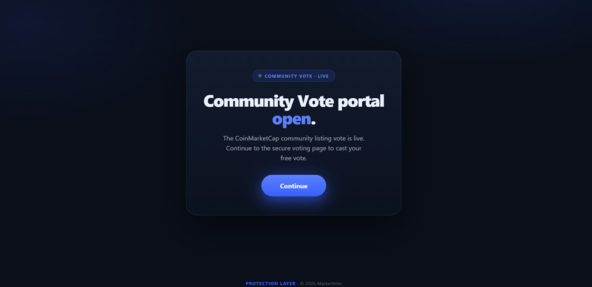
При этом сайт использует фавикон с сайта CoinMarketCap — пример на изображении ниже.
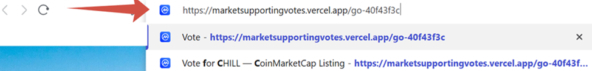
Далее вы попадаете на страницу голосования за конкретный токен. Адрес выглядит примерно так: адрес сайта + реальный контракт токена, который подтягивается автоматически с DexScreener (подробности — в разделе «Разбираем „кривой код" скамеров»). В итоге URL выглядит примерно так:

На самом сайте мошенники пытаются копировать шаблон и фирменный стиль CoinMarketCap.
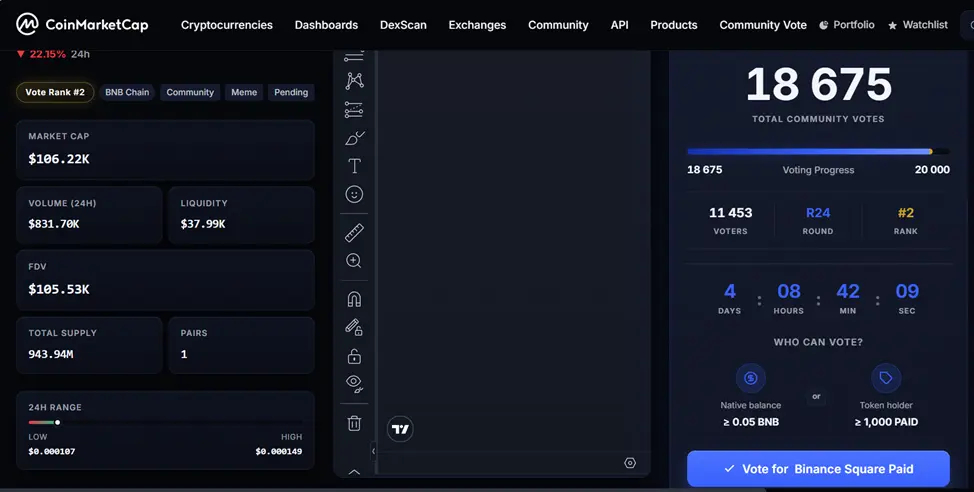
При этом скамеры заслуженно носят звание «криворуких»: если попробовать воспользоваться выпадающим меню сайта, окажется, что оно не работает. Видимо, скамер с этой задачей не справился — стоит ему немного поучиться))
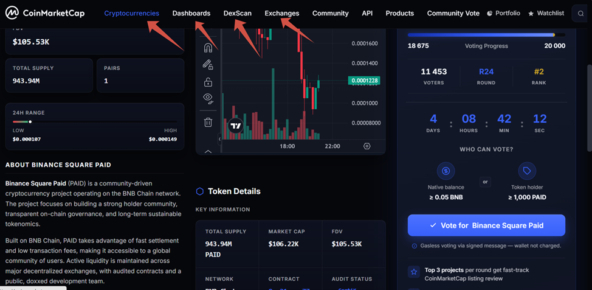
Все остальные ссылки с сайта ведут на настоящий coinmarketcap.com.
Если жертва нажмёт кнопку «Vote…», открывается окно с заверениями, что голосование бесплатное и вам не нужно ничего платить. Отчасти это правда — вы не платите, у вас просто воруют весь баланс.
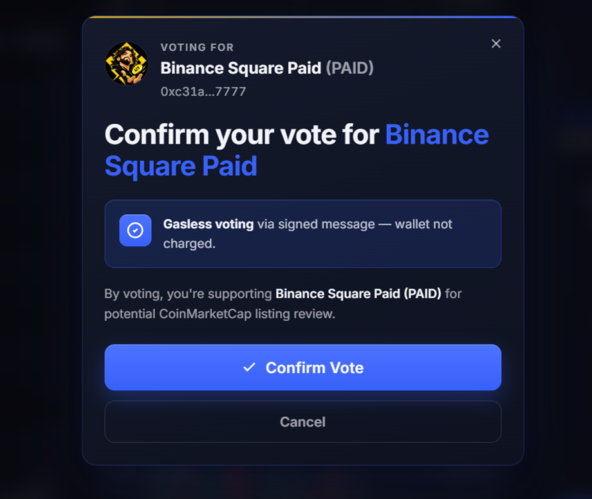
После этого открывается окно с предложением привязать кошелёк.
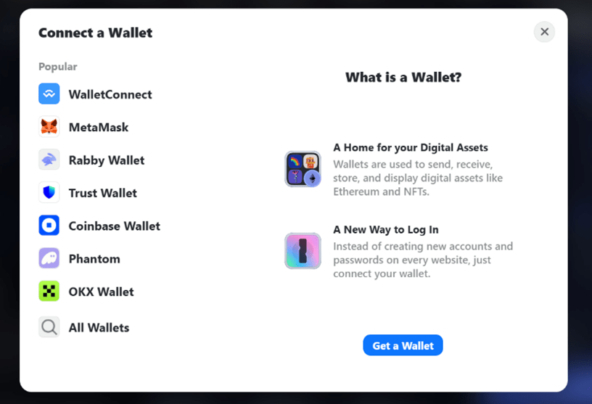
Что происходит дальше, думаю, объяснять не нужно — весь баланс улетает. Как именно это работает, подробно описано в разделе «Разбираем „кривой код" скамеров».
Обратите внимание: судя по всему, работает несколько скамерских команд (хотя все одинаково бездарные). Также встречается схема «Голосование 100 самых перспективных компаний moonshot» — выглядит примерно так:
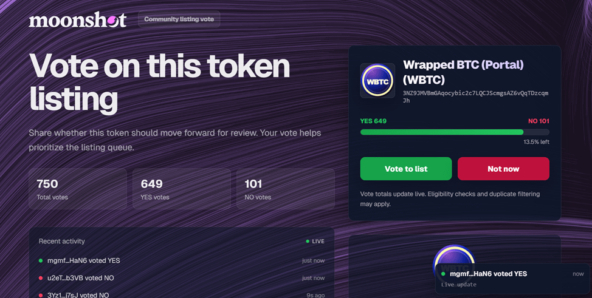
Далее схема не меняется — так же предлагают привязать кошелёк:
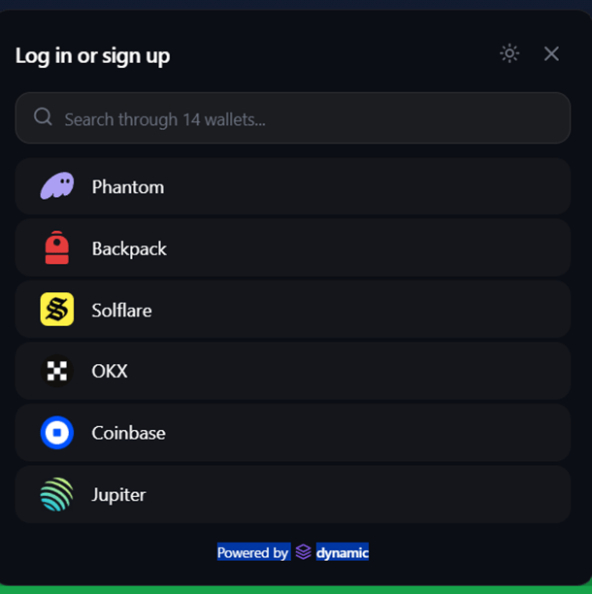
Суть не меняется, но код в обеих схемах немного различается.
4. Разбираем «кривой код» скамеров
4.1. Адрес контракта в URL
Из кода видно:
[window.MVL_CONTRACT="0x46d7b18f7c0a946298ce7ae400df5384bf5addef"; ]
Далее он попадает в rawContract → loadTokenData() → запрос к DexScreener. Это адрес токена-приманки, по которому страница подтягивает настоящее название, логотип, цену и график, чтобы выглядеть достоверно. Он является реальным и не имеет отношения к скиммерам.
А вот cd94d33c в пути /go-cd94d33c — это уже, судя по формату (8 hex-символов), идентификатор кампании или партнёра-распространителя. В комментариях к коду упомянут ещё один формат маршрута: /home/<CA>.
4.2. Чем подключаются кошельки
Смотрим на кнопки:
[ <button class="btn-signup evm-connect cnnctAprBtn connectAndClaim k16qxt-vv" id="connectBtn" onclick="openModal()">Log In</button> ] [ <button class="btn-vote-main connectAndClaim vm-confirm" id="btnVote" disabled onclick="closeVoteModal(); openModal()"> ]
И на функцию подстановки классов:
[ const chainClass = CHAIN.addrFormat === 'base58' ? 'k2jklv-4t' : 'k16qxt-vv';['btnVoteOpen', 'btnVote', 'connectBtn'].forEach(id => { el.classList.remove('k2jklv-4t', 'k16qxt-vv'); el.classList.add(chainClass);}); ].
Что из этого следует:
Функция openModal() в этом HTML не определена. Её нет ни в одном из инлайн-скриптов. Она приходит из /assets/index.js. То есть кнопки «Log In» и «Vote» обе вызывают код, которого в разметке нет.
Классы — это хуки готового дренера (дренер, или криптодренер — тип вредоносного ПО, предназначенного для автоматизированного опустошения криптокошельков; такие программы позволяют злоумышленникам выводить все или наиболее ценные активы на свои кошельки).
Набор evm-connect, cnnctAprBtn, connectAndClaim плюс обфусцированные k16qxt-vv (для EVM) и k2jklv-4t (для Solana) — это классическая архитектура Drainer-as-a-Service (DaaS — бизнес-модель в киберпреступности, при которой разработчики создают и предоставляют готовые инструменты для кражи криптовалют через смарт-контракты; эта модель превращает фишинг в индустриализированный процесс, где разные участники выполняют специализированные задачи).
Оператор покупает подписку, получает JS-бандл и инструкцию «навесь вот эти классы на свои кнопки». Сам оператор код дренера не писал и, как правило, вообще не понимает, как он работает. Обфусцированные имена классов обычно генерируются под конкретного клиента платформы или под конкретный билд — по ним дренер опознаётся в базах исследователей.
Расшифровка говорящих имён: cnnctAprBtn = connect + approve button. connectAndClaim = подключить и «получить». Приставка Apr прямо указывает на approve-схему.
WalletConnect projectId в HTML отсутствует. Если он используется, то лежит внутри бандла (bundle — пакет ресурсов, который браузер загружает и обрабатывает для отображения веб-страницы; может включать HTML, CSS, JavaScript, изображения, шрифты и другие файлы). Там же и адреса получателя — в разметке их нет вообще.
4.3. Механика обмана: на что именно рассчитывают
Попытаемся объяснить, что именно подпишет жертва.
Ключевая строка:
[ Gasless voting via signed message — wallet not charged ].
И она же повторена в модальном окне отдельным выделенным блоком с зелёной галочкой:
[ Gasless voting via signed message — wallet not charged. ]
Это ядро социальной инженерии. Фраза технически не лжёт — подпись сообщения действительно не тратит газ и не является транзакцией. Но именно signTypedData со структурой Permit или Permit2 выдаёт право распоряжаться токенами без отдельного approve. Кошелёк
при такой подписи не показывает «вы отправляете деньги» — он показывает малопонятный набор полей. Жертву заранее убедили, что подпись безопасна, потому что «wallet not charged». В этом и есть весь трюк.
Отдельно обращаю внимание на таймер на кнопке подтверждения:
[ let remaining = 3;btn.disabled = true;label.textContent = 'Confirm Vote (' + remaining + ')'; ]
Кнопка «Confirm Vote» три секунды заблокирована и показывает обратный отсчёт. В комментарии это объяснено как забота о пользователе — «чтобы рефлекторный клик не сработал раньше, чем человек прочитает окно».
На деле эффект обратный: три секунды принудительного ожидания заставляют прочитать именно тот текст, который находится в фокусе — блок про «gasless» и «wallet not charged». Это повышает конверсию подписи.
4.4. Фальшивая социальная аргументация
Весь «живой» контент страницы сгенерирован на клиенте. Ни одного запроса к серверу за этими данными нет.
Счётчик голосов — детерминированный хеш от адреса токена:
[ function votesFromAddr(addr) { if (!addr) return 18847; return 18500 + (hashStr(addr) % 1001);} ]
Сделано тонко: число всегда попадает в диапазон 18500–19500, а порог стоит ровно на 20000. Прогресс-бар поэтому всегда показывает около 94% — «проекту не хватает совсем чуть-чуть, именно твой голос решает». При обновлении страницы число не меняется, потому что это хеш, а не случайность — выглядит как настоящие данные с сервера.
Лента «последних голосов» генерируется локально, с учётом формата адресов активной сети:
[ function genShortAddr() { const isSol = CHAIN.addrFormat === 'base58'; const chars = isSol ? BASE58_CHARS : HEX_CHARS; ...} ] [ function scheduleNextVote() { const delay = 6000 + Math.random() * 16000; // 6–22 s ]
Новый фейковый голос каждые 6–22 секунды, случайные адреса правильного формата, случайные плашки HOLDER. Плюс таймер на «4 дня 8 часов 42 минуты» и хардкод-плашка CertiK Verified:
[ <div class="info-item-val"><span class="badge-verified">CertiK Verified</span></div> ]
Токеномика в диаграмме тоже хардкод — 55/25/12/8, одинаковая для любого токена. Возраст токена «13d» прописан руками. «Vote Rank #2» — статичный текст.
Отдельно — циничная деталь, жёлтый баннер:
[ This token is not verified by CoinMarketCap... Please DYOR. To get verified, Vote for Listing. ]
Предупреждение о непроверенном токене работает как элемент доверия: «сайт честный, он даже предупреждает». И тут же подталкивает к целевому действию.
Допускаю, что скамер имеет очень поверхностные знания о коде и просто не смог убрать этот баннер, так как он дублирует такой же на CoinMarketCap в оригинале с текстом «…is not verified by CoinMarketCap. The logo and social links are from third-party sources. Please DYOR».
4.5. Следы оператора
Отмечу, что это только та часть, которую можно раскрыть для всех. На самом деле оператор очень капитально наследил как в коде, так и в файле index.js, но эти данные мы передадим куда надо.
Те данные, которые можно предоставить в открытом доступе:
- Русскоязычные комментарии в продакшн-коде. Оператор забыл их вычистить:
[ // window.MVL_CONTRACT впечатывает воркер, когда контракт пришёл из пути// (/home/): search тогда пуст, а сам сайт лежит прямо на домене без iframe. ]
[ // Документ живёт внутри iframe ротации, поэтому window.location — это адрес// Pages-таргета, а не сайта: строить от него canonical и баннер нельзя.// ПРИ СМЕНЕ ОСНОВНОГО ДОМЕНА правится здесь и в og/canonical в . ]
[ // ВАЖНО: узла может не быть. Воркер в site-режиме переписывает своим// серверным SEO и теряет при этом id из этой разметки... исключение рвало// загрузку токена целиком... (2026-08-06).// SEO — косметика, данные токена — суть; косметика не имеет права ронять суть.]
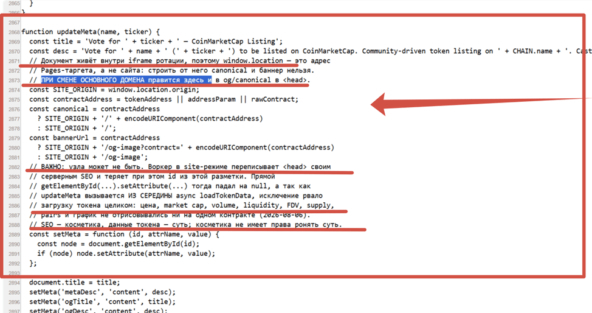
Из этих трёх фрагментов вытаскивается почти вся инфраструктура: Cloudflare Workers (воркер переписывает head и впечатывает контракт) + Cloudflare Pages («Pages-таргет»), два режима работы — site-режим и iframe-режим, ротация домена через iframe как защита от блоклистов, и дата активной разработки — 6 августа 2026.
Последний комментарий даже показывает стиль мышления автора.
4.6. Другие домены кампании
Мы исследовали код сайта votelisting.digital, но все OG-теги указывают на другой домен:
[ <meta property="og:url" content="https://listandvotes.forum/go-cd94d33c" /><meta property="og:image" content="https://listandvotes.forum/og-image?contract=0x46d7..." /><link rel="canonical" href="https://listandvotes.forum/go-cd94d33c" /> ]
listandvotes.forum — это либо предыдущий или резервный домен, либо текущий, под который настроен воркер. Судя по комментарию «ПРИ СМЕНЕ ОСНОВНОГО ДОМЕНА правится здесь», смена доменов у них штатная процедура. Как я писал ранее, скамеры используют очень много доменов — можно точно сказать, что будут и другие.
4.7. Внутреннее имя проекта — MVL
Префикс __MVL_CONTRACT__. Вероятно, что-то вроде Multi Vote Listing. Полезно как поисковый маркер — для поиска данного разработчика и его скам-продукта в даркнете и на специализированных форумах и сервисах. Скажу сразу: мы это уже сделали, и это дало свои результаты, но на данный момент разглашать эти данные в открытом доступе не будем.
4.8. Кривая сборка head
Тег <style> закрыт дважды: </style></style>, а функция updateMeta обращается к десятку id (metaDesc, ogTitle, canonicalUrl и т.д.), которых в отданном HTML нет вообще — воркер их потерял при перезаписи. Это подтверждает, что head генерируется на сервере отдельно от тела.
4.9. Ассеты украдены у CoinMarketCap с сохранением ID
Посмотрите на имена файлов: chain-eth-1027.png, chain-bnb-1839.png, chain-sol-5426.png. Числа 1027, 1839, 5426 — это внутренние ID монет в CoinMarketCap (Ethereum, BNB, Solana). Логотип CMC вставлен инлайн-SVG, фавиконка захардкожена прямо с их домена:
[ <link rel="icon" href="https://coinmarketcap.com/favicon.ico"> ]
Это прямое нарушение товарного знака — дополнительное основание для жалобы, и юридически для CMC более «горячее», чем абстрактный фишинг.
4.10. Поддержка Robinhood Chain
В конфиге сетей есть свежая сеть с chain id 4663 (Arbitrum Orbit L2) и полноценный фолбэк на её публичный RPC:
[ const RH_RPC = ''; ]
Причём для неё написан отдельный слой чтения ERC-20 напрямую через eth_call с декодированием ABI-строк. Это не шаблон из коробки — это ручная доработка под очень новую сеть. Признак активно поддерживаемого проекта, а не брошенной копии.
4.11. Какие файлы скачаны для детального изучения
Сам дренер: https://votelisting.digital/assets/index.js?v=74c29f64
Это Vite-бандл, ES-модуль. В нём находится всё: openModal(), логика подключения, адрес получателя, схема подписи. Хеш 74c29f64 — версия билда, фиксируйте его.
Динамический генератор OG-картинок (эндпоинт воркера): https://votelisting.digital/og-image?contract=0x46d7b18f7c0a... https://listandvotes.forum/og-image?contract=0x46d7b18f7c0a9...
Вспомогательные файлы: /css2.css /assets/chain-eth-1027.png /assets/chain-bnb-1839.png /assets/chain-base.png /assets/chain-sol-5426.png /assets/chain-40670.png
Отдельно любопытно, что css2.css — локальная копия Google Fonts CSS (в оригинале это fonts.googleapis.com/css2). Шрифты самохостятся — вероятно, чтобы не оставлять запросов к Google и не зависеть от блокировок.
Что удалось найти (несмотря на то, что код дополнительно обфусцирован поверх минификации), но нельзя публиковать на данный момент: EVM-адреса, Permit, WalletConnect projectId (32 hex-символа), telegram.org (именно по этому api операторы получают уведомления о новой жертве в Telegram-бота), адрес из лоадера (BSC eth_call / связан с C2-конфигом): 0x1AC7d768E37B147c993dE943D704c4e92d7861A1 (хотя разумеется, получатель украденных средств обычно не в первом лоадере, а в remote payload либо в Permit2/spender-контрактах, но эти данные публиковать пока не можем).
5. Как обезопасить себя и что делать, если вы уже попались на уловки мошенников
Сначала важное уточнение: что именно произошло
- Подписывали транзакции Approve / Permit / Set Approval For All — вы дали контракту разрешение тратить ваши токены или NFT. Риск высокий, действовать нужно немедленно.
Шаг 1. Создайте новый чистый кошелёк
Если у вас есть резервный кошелёк — пропустите этот шаг. Делайте это до отзыва разрешений, чтобы было куда выводить активы.
- Установите кошелёк (MetaMask, Rabby, Trust Wallet и т.п.) — желательно на другом устройстве или как минимум в новом профиле браузера.
- Создайте новый кошелёк с новой seed-фразой. Не импортируйте старую — она считается скомпрометированной.
- Запишите seed-фразу на бумаге в двух экземплярах. Не фотографируйте, не храните в заметках, облаке, Telegram, менеджере паролей на заражённом устройстве.
- Никому и никогда не сообщайте seed-фразу. Ни «поддержке», ни «валидации кошелька» — это всегда мошенники.
Шаг 2. Срочно выведите самые ценные активы
Если кошелёк скомпрометирован, приоритет — вывод, а не отзыв разрешений:
- Откройте старый кошелёк.
- Переведите на новый адрес в порядке ценности: стейблкоины, ETH/BNB и другие нативные монеты, дорогие токены, NFT.
- Оставьте немного нативной монеты (ETH, BNB, MATIC и т.д.) на газ для отзыва разрешений.
- Проверьте все сети, где у вас были активы: Ethereum, BSC, Polygon, Arbitrum, Base и другие.
Если на кошельке стоит дрейнер-скрипт и активы исчезают мгновенно после пополнения — не пополняйте кошелёк для оплаты газа наугад. В таких случаях используются специальные инструменты (Flashbots-бандлы), это отдельная сложная тема; проще смириться с потерей мелочи и спасать то, что не требует газа со скомпрометированного адреса.
Шаг 3. Отзыв разрешений через revoke.cash
Это нужно, если вы подписывали Approve, но seed-фраза не утекала (тогда старым кошельком ещё можно безопасно пользоваться) — или чтобы обезопасить остатки.
- Перейдите на сайт revoke.cash. Внимательно проверьте адрес в строке браузера — существуют фишинговые копии этого сайта. Наберите адрес вручную, не переходите по ссылкам из поиска или мессенджеров.
- Нажмите Connect Wallet и подключите тот самый адрес, с которого подписывались разрешения.
- Выберите нужную сеть (Ethereum, BSC, Polygon и т.д.) в переключателе. Разрешения привязаны к конкретной сети — проверьте каждую, где вы работали.
- Сайт покажет таблицу разрешений (Approvals):
- какой токен/NFT;какому контракту (Spender) дан доступ;размер разрешения (часто Unlimited);дата выдачи.
- Найдите подозрительные разрешения. Ориентиры:
- выданы в день инцидента;Spender — неизвестный контракт, без метки известного протокола;Unlimited-разрешения на стейблкоины и ценные токены.
- Нажмите Revoke напротив каждого опасного разрешения и подтвердите транзакцию в кошельке. Каждый отзыв — это отдельная транзакция, за которую платится газ.
- При сомнениях отзывайте всё подряд — это безопасно. Рабочим протоколам (Uniswap и т.п.) разрешение можно выдать заново при следующем использовании.
Альтернативы revoke.cash: встроенный менеджер разрешений в кошельке Rabby, раздел Token Approvals на Etherscan/BscScan (Etherscan → «More» → «Token Approvals»).
Шаг 4. Что отзыв НЕ решает
Важно понимать ограничения:
- Revoke не возвращает уже украденное. Отзыв только закрывает дверь на будущее.
- Revoke бесполезен, если утёк seed или приватный ключ. Владелец ключа может подписать что угодно, включая повторную выдачу разрешений. В этом случае кошелёк выбрасывается навсегда.
- Подписи Permit / Permit2 (off-chain) тоже дают доступ к токенам без on-chain транзакции. revoke.cash умеет показывать и отменять их — проверьте вкладку Signatures/Permits.
Шаг 5. Зачистка после инцидента
- Проверьте устройство антивирусом; если вводили seed-фразу на сайте или качали файлы — рассмотрите переустановку системы.
- Смените пароли от бирж, почты, включите 2FA.
- Отключите старый кошелёк от всех dApp (в MetaMask: три точки → Connected sites → Disconnect).
- Больше не используйте старый адрес для хранения средств — только для наблюдения.
- На будущее: для крупных сумм используйте аппаратный кошелёк (холодный кошелёк) и отдельный «горячий» кошелёк с мелкими суммами для взаимодействия с новыми сайтами.
Краткий чеклист
- Новый кошелёк с новой seed-фразой ✅
- Вывести ценные активы со старого ✅
- revoke.cash → каждая сеть → отозвать подозрительные Approvals и Permits ✅
- Проверить устройство, сменить пароли ✅
- Старый кошелёк — в архив ✅
6. Что мы можем сделать вместе с вами
(Полный гайд: примеры писем, ссылки и другое)
Практически бесполезно отдельно жаловаться на конкретные бот-аккаунты в Twitter / X и на каждый конкретный адрес сайта. Но это может работать в комплексе. Что нужно сделать:
6.1. Если вы видите такой пост
Напишите в ответ под постом:
BEWARE OF SCAM! This is a scammer trying to steal your money—do not connect your wallet!
6.2. Отправьте комплект жалоб
Для вашего удобства текст жалобы представлен ниже.
Вместо доменов votelisting.digital, listandvotes.forum укажите домен, который сейчас используется скамером.
Chainabuse — базовая база, её читают биржи и аналитические фирмы.
Текст жалобы:
[ Subject: Cryptocurrency phishing and wallet-draining scam involving two domains
I am reporting two domains that appear to operate the same cryptocurrency phishing scam:
The websites are disguised as voting or listing platforms. Visitors are encouraged to connect a cryptocurrency wallet and may be prompted to approve token permissions, sign malicious messages, or send transactions. The reported behavior is designed to gain unauthorized control over wallet assets and drain the connected wallet.
The links are reportedly distributed through X/Twitter.
Please investigate both domains, record them in your abuse database, and share the indicators with relevant exchanges, wallet providers, blockchain analytics companies, and security teams.
Evidence available:
- Website URLs: and
- Screenshots and screen recordings: [attach files]
- X/Twitter posts or accounts distributing the links: [insert URLs]
- Blockchain network and wallet addresses involved: [insert details]
- Transaction hashes: [insert hashes]
- Date and time observed, including time zone: [insert details]
I have not connected my wallet or signed any transaction with these sites. ]
ScamSniffer и Web3 Antivirus — попадание в их блоклисты даст предупреждение в кошельках следующих жертв.
Прямая ссылка: scamsniffer.io
Если на сайте нет отдельной формы, используйте официальный канал, указанный на их сайте или в официальном аккаунте проекта.
Текст жалобы:
[ Subject: Request to blocklist cryptocurrency phishing domains
Please investigate and blocklist the following suspected wallet-draining phishing domains:
Both domains present themselves as voting or cryptocurrency listing websites. Users are encouraged to connect a wallet and may be induced to approve malicious token permissions, sign malicious messages, or authorize transactions that can result in the loss of all assets in the wallet.
The domains are being promoted through X/Twitter.
Requested action:
- Analyze both domains and their associated contracts, scripts, and wallet addresses.
- Add the domains and any related indicators to your phishing and scam blocklists.
- Share the indicators with wallet providers and security partners.
Evidence:
- Distribution posts/accounts: [insert URLs]
- Contract or recipient addresses: [insert addresses]
- Transaction hashes: [insert hashes]
- Screenshots or recordings: [attach files]
- First observed date and time: [insert details] ]
MetaMask eth-phishing-detect на GitHub — issue или PR с доменами.
Репозиторий: https://github.com/MetaMask/eth-phishing-detect
Новая issue: https://github.com/MetaMask/eth-phishing-detect/issues/new
Если GitHub не разрешает создавать issue, не открывайте PR без проверки формата репозитория. Создайте issue с таким текстом:
[ Title: Report suspected wallet-draining phishing domains: votelisting.digital and listandvotes.forum
Malicious domains
Description
These domains appear to operate a cryptocurrency phishing scam disguised as a voting or listing website. The sites encourage users to connect a Web3 wallet and may request malicious token approvals, signatures, or transactions that can result in unauthorized transfer of wallet assets.
The domains are reportedly distributed through X/Twitter.
Evidence
- Distribution URLs: [insert X/Twitter URLs]
- Suspicious contract or recipient addresses: [insert addresses]
- Transaction hashes: [insert hashes]
- Screenshots or recordings: [attach or link]
- First observed: [date, time, time zone]
Please investigate both domains and add them to the appropriate phishing-warning lists if confirmed. ]
Cloudflare abuse — судя по комментариям в коде, инфраструктура на Workers и Pages; это их прямая зона ответственности, форма для фишинга у них есть.
Прямая ссылка: Форма Cloudflare:
Текст жалобы:
[ Subject: Phishing and cryptocurrency wallet-draining websites hosted using Cloudflare services
I am reporting two domains that appear to be used for a cryptocurrency phishing and wallet-draining scam:
The websites are disguised as voting or cryptocurrency listing platforms. They encourage visitors to connect a Web3 wallet and may induce users to approve malicious token permissions, sign malicious messages, or authorize transactions. The apparent purpose is to obtain unauthorized access to cryptocurrency and token assets.
The domains appear to use Cloudflare infrastructure, potentially including Workers and/or Pages. Please investigate the domains, associated Cloudflare services, account(s), Workers, Pages projects, and origin infrastructure.
Requested action:
- Preserve relevant logs and account information in accordance with your policies.
- Suspend or disable the abusive resources if your investigation confirms the activity.
- Prevent continued distribution of the phishing content.
- Notify the relevant registrar or hosting provider where appropriate.
Evidence:
- Reported URLs: and
- X/Twitter distribution URLs: [insert URLs]
- Screenshots/video: [attach files]
- Related wallet addresses and transaction hashes: [insert details]
- Dates and times observed, including time zone: [insert details]
I am reporting suspected abuse in good faith and request urgent review because visitors may lose cryptocurrency after interacting with these websites. ]
Антивирусы (рассматриваю на примере Kaspersky, но текст подойдёт для любого антивируса).
Страница проверки подозрительного URL: Страница поддержки:
Текст жалобы:
[ Subject: Suspected cryptocurrency phishing domains not detected by Kaspersky
Please review the following domains for suspected cryptocurrency phishing and wallet-draining behavior:
The websites are disguised as voting or cryptocurrency listing services. They encourage users to connect a Web3 wallet and may request malicious token approvals, signatures, or transactions capable of transferring assets from the victim's wallet.
The domains are reportedly promoted through X/Twitter. These URLs may not currently trigger a warning in Kaspersky products, so I request that they be analyzed and added to the relevant malicious or phishing URL databases if confirmed.
Evidence:
- Screenshots or recordings: [attach files]
- X/Twitter distribution URLs: [insert URLs]
- Suspicious wallet or contract addresses: [insert addresses]
- Transaction hashes: [insert hashes]
- Product and version tested: [insert details]
- Date and time tested, including time zone: [insert details] ]
Google Safe Browsing — блокировка в Chrome и Firefox.
Прямая ссылка для сообщения о фишинге:
Для каждого домена лучше отправить отдельное сообщение, если форма принимает только один URL.
Текст жалобы:
[ These domains appear to be cryptocurrency phishing websites:
The sites are disguised as voting or cryptocurrency listing platforms. They encourage visitors to connect a Web3 wallet and may request malicious approvals, signatures, or transactions that can result in unauthorized transfer of cryptocurrency and tokens.
The links are reportedly distributed through X/Twitter. Please investigate and add the domains to Google Safe Browsing warnings if they are confirmed to be malicious.
Evidence:
- X/Twitter URLs: [insert URLs]
- Screenshots or recordings: [attach or link]
- Wallet or contract addresses: [insert addresses]
- Transaction hashes: [insert hashes]
- Date and time observed: [insert details] ]
6.3. Дополнительно:
Регистраторы доменов
Сначала определите регистратора через WHOIS/RDAP:
ICANN Lookup: https://lookup.icann.org/en
Verisign RDAP для .digital: https://rdap.verisign.com/digital/v1/domain/votelisting.digi...
CentralNic RDAP для .forum: https://rdap.centralnic.com/forum/v1/domain/listandvotes.for...
Также можно использовать:
Ищите поля Registrar, Registrar Abuse Contact Email и Registrar Abuse Contact Phone.
Жалоба регистратору .digital
Отправьте её регистратору, указанному для домена который использует скаммер.
[ Subject: Urgent abuse report: phishing and cryptocurrency wallet-draining domain votelisting.digital
I am reporting the domain:
The domain appears to host a cryptocurrency phishing and wallet-draining website disguised as a voting or cryptocurrency listing platform. Visitors are encouraged to connect a Web3 wallet and may be induced to approve malicious token permissions, sign malicious messages, or authorize transactions that can transfer assets from their wallets without informed consent.
The domain is reportedly distributed through X/Twitter and may be used to defraud cryptocurrency users.
Please investigate the domain and take appropriate action under your abuse and acceptable-use policies, including suspension where warranted. Please also preserve relevant registration and abuse records and refer the matter to the hosting or infrastructure provider if necessary.
Evidence:
- Website: https://votelisting.digital
- Distribution posts/accounts: [insert X/Twitter URLs]
- Screenshots or recordings: [attach files]- Wallet or contract addresses: [insert addresses]
- Transaction hashes: [insert hashes]
- Date and time observed: [insert details]
This report is submitted in good faith to prevent further victimization. ]
Отправьте её регистратору, указанному для votelisting.digital домена который использует скаммер.
Twitter/X — жалобы на аккаунты-распространители, обязательно с ссылкой
- Сообщение о конкретном посте: откройте пост → меню ... → Report post.
- Сообщение об аккаунте: откройте профиль → меню ... → Report account.
- Справка X: https://help.x.com/en/safety-and-security/report-a-post
Прямой адрес формы жалоб может зависеть от региона и типа аккаунта: https://help.x.com/forms
- Для каждого поста или аккаунта используйте отдельную жалобу.
Текст жалобы на пост:
[ This post promotes suspected cryptocurrency phishing websites:
- https://votelisting.digital- https://listandvotes.forum
The websites are disguised as voting or cryptocurrency listing services and encourage users to connect a Web3 wallet. They may request malicious approvals, signatures, or transactions that can drain cryptocurrency and token assets from the connected wallet.
Please review the post, the linked domains, and the account distributing them for cryptocurrency fraud, phishing, and malicious links.
Post URL:[insert exact X/Twitter post URL]
Account URL:[insert account URL]
Additional evidence:[insert screenshots, related posts, wallet addresses, or transaction hashes] ]
Текст жалобы на аккаунт:
[ This account appears to distribute links to suspected cryptocurrency phishing websites:
- https://votelisting.digital- https://listandvotes.forum
The promoted websites are disguised as voting or cryptocurrency listing platforms. Their purpose appears to be persuading users to connect a Web3 wallet and approve malicious actions that may drain cryptocurrency and tokens.
Please investigate this account and its posts for cryptocurrency fraud, phishing, impersonation, and malicious-link distribution.
Account URL:[insert account URL]
Example post URLs:[insert all relevant post URLs] ]
Всем удачи вместе мы сможем сделать крипто мир безопасней и победим скамеров.
#Мошенничество #Криптовалюта #Криптокошелек, #Длиннопост #CoinMarketCap #CoinMarketCapListingVote #CryptoScam #Fraud #Web3Security #CyberSecurity