Лучшие нейросети для поиска ошибок в коде в 2026 году
Нейросети умеют объяснять стек вызовов, искать логические дефекты, проверять изменения и предлагать тесты для воспроизведения сбоя. Но уверенное объяснение модели ещё не доказывает причину ошибки. В MashaGPT удобно сравнить выводы нескольких моделей, разобрать минимальный пример и проверить, какие гипотезы подтверждаются кодом и логами.
Короткий ответ: какой AI-инструмент выбрать
Для разбора короткого фрагмента, сообщения об ошибке или алгоритма подойдут MashaGPT и универсальные модели. Для работы внутри репозитория лучше использовать агент с доступом к файлам, командам и тестам: OpenAI Codex либо Claude Code. GitHub Copilot Code Review, Cursor Bugbot и Qodo полезны на этапе pull request. JetBrains AI Assistant удобен прямо в IDE, а Snyk Code ориентирован на статический анализ уязвимостей и части программных дефектов.
Выбор зависит от места, где обнаружен сбой:
- исключение во время запуска — нужен стек, входные данные и воспроизводимый сценарий;
- неверный результат — нужны ожидаемое поведение, фактический результат и тест;
- регрессия после изменения — нужен diff и знание прежнего контракта;
- ошибка сборки — нужны команда, окружение и полный вывод;
- уязвимость — нужны поток недоверенных данных, границы доверия и доказуемое воздействие;
- плавающий сбой — нужны метрики, временная шкала, конкурентные события и статистика повторов.
Лучший сервис не отменяет компилятор, линтер, тесты, отладчик, профилировщик и статический анализатор. AI связывает наблюдения и предлагает проверяемую гипотезу, а доказательство дают инструменты выполнения и воспроизводимый эксперимент.
Какие ошибки нейросеть находит лучше всего
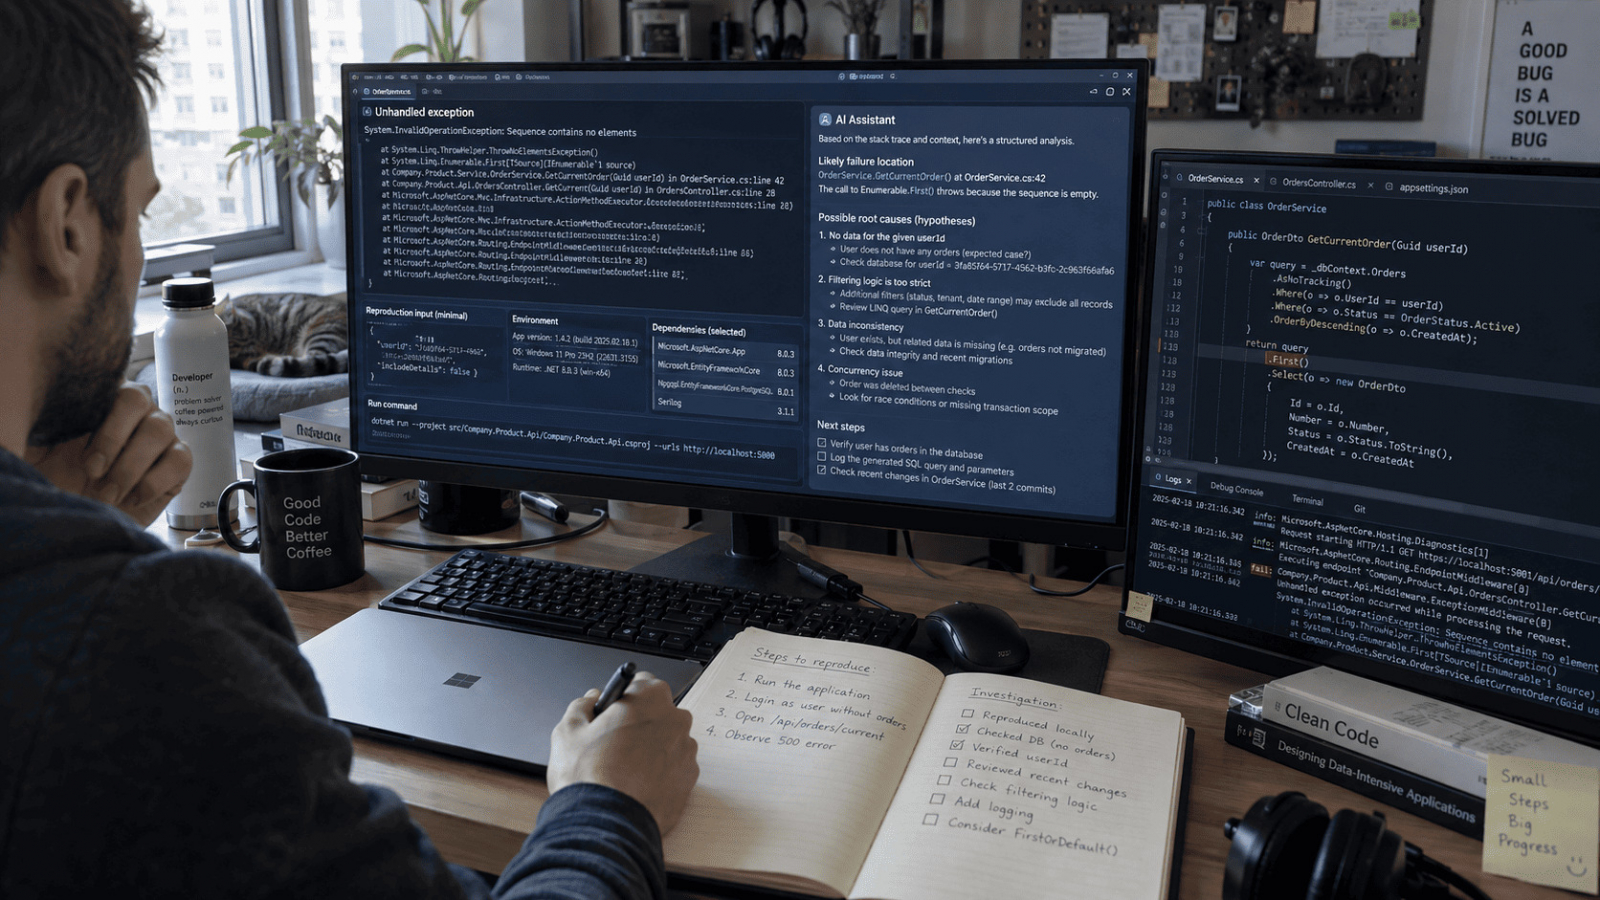
Модель хорошо замечает несогласованные условия, пропущенную проверку пустого значения, неверную границу цикла, неправильную обработку исключения, нарушение контракта функции и расхождение между комментарием и реализацией. При наличии нескольких файлов она способна проследить путь данных и увидеть, что вызывающий код ожидает иной формат.
Особенно полезен AI при разборе незнакомой кодовой базы. Он объясняет назначение модулей, строит карту вызовов и предлагает места для логирования. Это сокращает время на ориентацию, но найденные связи нужно сверять с исходниками: модель может пропустить динамическую регистрацию, генерацию кода, условную сборку или конфигурацию среды.
Сложнее всего искать гонки, утечки ресурсов, ошибки распределённых систем, проблемы времени и дефекты, зависящие от реальных данных. Здесь текстового анализа мало. Нужны трассировки, дампы, нагрузочные тесты, повторяемая среда и наблюдаемость. Нейросеть помогает спланировать эксперимент, но не должна объявлять причину по одному сообщению из журнала.
Что передать AI для диагностики
Начните с симптома. Укажите ожидаемое поведение, фактический результат, точные шаги воспроизведения, частоту, версию приложения и момент первого появления. Приложите полный стек, минимальный вход и связанные участки кода. Если ошибка возникла после изменения, добавьте diff или диапазон коммитов.
Контекст окружения часто важнее лишних файлов. Зафиксируйте язык, версии среды и зависимостей, операционную систему, способ запуска, флаги, базу данных и внешние сервисы. Секреты, токены, персональные сведения и производственные записи перед отправкой удалите или замените безопасными значениями.
Попросите модель сначала дать несколько гипотез и для каждой назвать подтверждающий тест. Затем проверяйте их по одной. Такой порядок защищает от преждевременного исправления случайного участка. Изменение считается полезным, если тест падает до патча, проходит после него и не ломает соседние сценарии.
Лучшие нейросети для поиска ошибок в коде
MashaGPT — сравнение гипотез разными моделями
MashaGPT подходит для анализа кода, логов, SQL-запросов и сообщений компилятора. Одну модель можно попросить локализовать причину, вторую — оспорить вывод, третью — составить минимальный тест. Это полезно при неоднозначном симптоме, когда первый ответ звучит убедительно, но не подкреплён запуском.
Через MashaGPT доступны разные модели, включая ChatGPT и Claude. Для точного результата передавайте небольшой, связный контекст и явно запрещайте менять поведение за пределами ошибки. Закрытый код загружайте лишь при разрешении компании.
OpenAI Codex — исследование репозитория и проверка исправления
Codex работает с проектом через приложение, IDE, терминал и облачные задачи. Он способен изучить связи между файлами, выполнить команды, воспроизвести баг, создать тест и подготовить проверяемый патч. В режиме code review агент сопоставляет намерение изменения с diff и контекстом репозитория.
Сильный сценарий для Codex — «найди причину и подготовь минимальное исправление с тестом». Просите показывать команды, результаты и ограничения среды. Codex Security отдельно ориентирован на поиск и валидацию уязвимостей, но доступ к нему зависит от плана и стадии продукта.
Claude Code — диагностика сложных связей
Claude Code полезен для многофайловых задач, где ошибка проходит через несколько слоёв приложения. Агент может изучать репозиторий, запускать тесты и предлагать изменения. Большой контекст помогает при анализе контрактов, конфигурации и длинных журналов.
При работе просите сначала выдать план исследования, затем минимальный воспроизводимый тест. Не поручайте широкий рефакторинг одновременно с исправлением: так сложнее понять, какое изменение устранило дефект. Обсудить фрагмент или лог с моделью Claude можно через MashaGPT.
GitHub Copilot Code Review — проверка pull request
Copilot Code Review анализирует изменения в pull request, оставляет замечания и предлагает исправления. Инструмент доступен в GitHub и ряде IDE, а автоматический запуск зависит от плана и настроек организации. Он подходит для раннего поиска регрессий, пропущенных ветвей и проблем поддерживаемости.
GitHub прямо предупреждает, что ревью не гарантирует обнаружение всех проблем. Комментарий Copilot нужно проверить вручную, а AI-ревью дополнить человеком и обычными проверками CI. Максимальную пользу дают небольшие pull request с понятным описанием и тестами.
Cursor Bugbot — автоматическое ревью изменений
Bugbot проверяет diff в pull request и ищет логические ошибки, уязвимости и проблемы качества. Его можно запускать автоматически при обновлении ветки или вручную. Замечание содержит объяснение и предложение исправления, которое открывается в Cursor.
Проектные правила задаются в специальных файлах репозитория, поэтому ревью можно связать с архитектурными ограничениями команды. Cursor также предлагает Agent Review для локальных изменений. Глубокий режим подходит для сложной логики, быстрый — для небольшого diff.
JetBrains AI Assistant — ошибки прямо в IDE
AI Assistant встроен в IDE JetBrains и получает контекст открытого файла, выделенного фрагмента и проекта. Команда Find Problems ищет потенциальные дефекты, а Explain with AI разбирает исключения, ошибки сборки, тестов и некоторые проблемы SQL.
Это удобно во время разработки: не требуется переносить код в отдельное окно. Командные правила self-review помогают учесть стандарты проекта. Перед принятием правки проверьте diff и запустите инспекции IDE, компилятор и тесты.
Qodo — контекстное ревью по правилам команды
Qodo анализирует pull request несколькими специализированными агентами. Система использует контекст репозитория, историю изменений и правила организации, затем показывает баги и нарушения прямо в процессе ревью. Подход полезен для команд с большим потоком изменений и формализованными требованиями.
Чтобы снизить шум, сначала настройте критичные правила и области проекта. Проверяйте каждое замечание по реальному пути выполнения. Архитектурное несоответствие, потенциальная ошибка и подтверждённый баг должны иметь разные приоритеты.
Snyk Code — уязвимости и семантический анализ
Snyk Code относится к статическому анализу безопасности. AI-движок исследует использование API, потоки управления и данных, небезопасные функции, разыменование пустых ссылок, гонки и другие классы проблем. Проверки запускаются в IDE, репозитории, командной строке или CI/CD.
Инструмент подходит для поиска пути от недоверенного ввода к опасной операции. Однако предупреждение ещё требует триажа с учётом реальной конфигурации и защитных слоёв. Snyk Agent Fix предлагает небольшие исправления, которые тоже проходят код-ревью и повторное сканирование.
Проверяемый процесс поиска бага
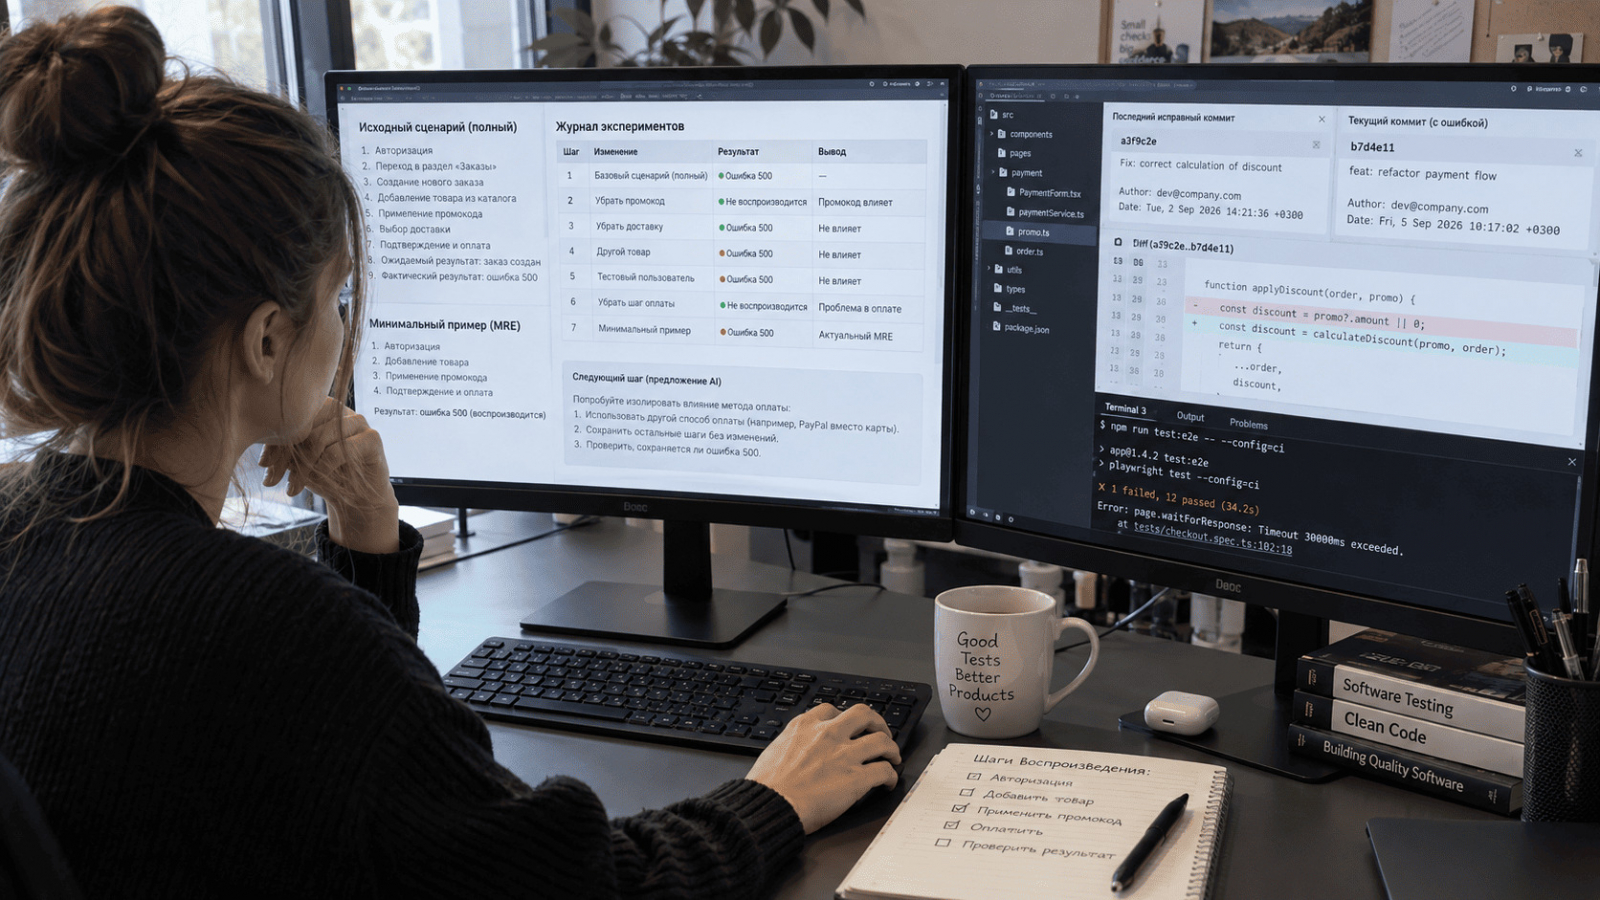
Первый шаг — воспроизведение. Зафиксируйте вход, окружение и наблюдаемый результат. Если сбой плавающий, измерьте частоту и соберите несколько трассировок. Без стабильного сигнала трудно уверенно понять, помог патч или случайно исчез симптом.
Второй шаг — уменьшение примера. Уберите несвязанные компоненты, данные и действия, сохраняя ошибку. Минимальный пример снижает объём контекста и помогает AI увидеть причинную связь. Для регрессии найдите последний исправный коммит или сузьте диапазон изменений.
Третий шаг — гипотезы. Для каждой укажите наблюдение, предполагаемый механизм и тест, который способен её опровергнуть. Начинайте с дешёвых проверок: значение переменной, ветка условия, версия зависимости, граница транзакции. Не меняйте сразу несколько факторов.
Четвёртый шаг — тест до исправления. Он должен падать по правильной причине. Затем внесите минимальный патч, повторите тест и запустите соседние проверки. Для конкурентного кода одного успешного запуска мало: нужен многократный или нагрузочный прогон.
Последний шаг — ревью риска. Проверьте обратную совместимость, обработку ошибок, производительность, безопасность и наблюдаемость. Сохраните объяснение причины в задаче или тесте. Если патч лишь скрывает исключение, корень проблемы остаётся.
10 промптов для поиска ошибок в коде
Шаблоны можно использовать в MashaGPT и других инструментах с доступом к нужному контексту. Перед отправкой удалите секреты и персональные сведения.
1. Паспорт ошибки
Роль: старший инженер по диагностике. Задача: структурируй сообщение о баге и найди недостающий контекст. Исходные данные: симптом [описание], ожидаемое поведение [текст], шаги [список], окружение [версии]. Критерии: разделить факты, предположения и неизвестное; не объявлять причину без проверки. Формат ответа: симптом, условия, воспроизводимость, недостающие данные и следующие проверки.
2. Анализ стека
Роль: разработчик, знакомый с языком и фреймворком. Задача: объясни стек вызовов и предложи точки исследования. Исходные данные: стек [полный текст], код [фрагменты], версия среды [значение], команда запуска [текст]. Критерии: отделить место падения от первопричины, учитывать вложенные исключения. Формат ответа: цепочка вызовов, вероятные причины, подтверждающий тест и нужный файл.
3. Минимальное воспроизведение
Роль: инженер по качеству ПО. Задача: сократи сценарий до минимального примера, сохранив симптом. Исходные данные: проект [описание], шаги [список], вход [данные], зависимости [список]. Критерии: удалять один фактор за раз, фиксировать результат каждого эксперимента. Формат ответа: эксперимент, изменение, ожидаемый сигнал, вывод и следующий шаг.
4. Поиск регрессии
Роль: рецензент изменений. Задача: найди изменения, способные вызвать описанную регрессию. Исходные данные: diff [текст], прежний контракт [описание], новый симптом [текст], тесты [список]. Критерии: ссылаться на конкретные строки, учитывать вызывающий код и обратную совместимость. Формат ответа: кандидат, механизм сбоя, доказательство, тест и уровень уверенности.
5. Логическая ошибка
Роль: специалист по алгоритмам. Задача: проверь функцию на граничные случаи и нарушение инвариантов. Исходные данные: код [фрагмент], контракт [текст], примеры [список], ограничения [список]. Критерии: проверить пустой ввод, границы, порядок, повторения, переполнение и ошибочные значения. Формат ответа: случай, ожидаемый результат, фактический путь, дефект и тест.
6. Плавающий сбой
Роль: инженер распределённых систем. Задача: подготовь план диагностики редкой ошибки. Исходные данные: частота [значение], временная шкала [данные], логи [фрагменты], архитектура [описание]. Критерии: учитывать гонки, таймауты, повторные запросы, часы, кэш и внешние зависимости. Формат ответа: гипотеза, необходимая телеметрия, эксперимент, критерий подтверждения и риск.
7. Тест для бага
Роль: автор автоматических тестов. Задача: создай тест, который воспроизводит дефект до исправления. Исходные данные: симптом [описание], код [файлы], тестовый стек [описание], вход [данные]. Критерии: тестировать публичное поведение, исключить зависимость от случайности и внешней среды. Формат ответа: тестовый сценарий, код теста, ожидаемое падение и команда запуска.
8. Минимальный патч
Роль: сопровождающий проекта. Задача: предложи наименьшее исправление подтверждённой причины. Исходные данные: причина [доказательство], падающий тест [код], затронутые файлы [список], ограничения [список]. Критерии: не выполнять несвязанный рефакторинг, сохранить интерфейсы и стиль проекта. Формат ответа: diff, объяснение строки за строкой, риски и команды проверки.
9. Проверка уязвимости
Роль: инженер безопасности приложений. Задача: оцени потенциальную уязвимость и подготовь безопасную проверку. Исходные данные: источник ввода [описание], путь данных [текст], опасная операция [код], защиты [список]. Критерии: не путать предположение с подтверждением, не затрагивать чужие системы, учитывать границы доверия. Формат ответа: сценарий, предпосылки, воздействие, безопасная валидация и вариант исправления.
10. Аудит исправления
Роль: независимый рецензент патча. Задача: проверь, устраняет ли патч первопричину без новой регрессии. Исходные данные: исходный баг [описание], diff [текст], тесты до и после [результаты], контракт [текст]. Критерии: проверить граничные случаи, совместимость, безопасность, производительность и обработку ошибок. Формат ответа: вывод, подтверждение, пропущенный риск, дополнительный тест и решение по ревью.
Частые ошибки при отладке с AI
- Первая ошибка — отправить только последнюю строку исключения. Без стека, окружения и входа модель угадывает. Передавайте полный сигнал и удаляйте секреты.
- Вторая ошибка — сразу применять предложенный патч. Он может скрыть симптом, расширить область изменений или нарушить контракт. Сначала нужен падающий тест.
- Третья ошибка — просить проверить весь репозиторий без приоритета. Сузьте область до diff, пути выполнения или конкретного риска. После локальной проверки расширяйте охват.
- Четвёртая ошибка — принимать AI-комментарий за доказанный баг. Подтверждение требует теста, трассировки, статического анализа или ручного разбора пути выполнения.
Вопросы и ответы
⬇︎ Какая нейросеть лучше всего ищет ошибки в коде?
Для локального диалога подойдёт MashaGPT. Для репозитория и запуска тестов удобны Codex и Claude Code. Для pull request выбирайте Copilot Code Review, Bugbot или Qodo, для статического анализа безопасности — Snyk Code.
⬇︎ Может ли AI автоматически исправить баг?
Да, многие агенты предлагают или применяют патч. Разработчик должен проверить diff, запустить тесты и оценить риск перед объединением изменения.
⬇︎ Нужно ли отправлять нейросети весь проект?
Не всегда. Для простого сбоя достаточно минимального примера. Многофайловая ошибка требует большего контекста, но доступ следует ограничить нужными каталогами и политикой компании.
⬇︎ Находит ли нейросеть уязвимости?
Специализированные инструменты ищут потенциальные уязвимости и пути данных. Результат проходит триаж и безопасную валидацию. Обычный баг и уязвимость имеют разные модели угроз.
⬇︎ Можно ли доверять AI code review?
Только как дополнительному рецензенту. Модель способна пропустить дефект или дать ложное замечание. Человек, CI, тесты и анализаторы сохраняют свою роль.
⬇︎ Какие данные нельзя отправлять в AI-сервис?
Не передавайте ключи, токены, пароли, персональные записи, производственные дампы и закрытый код без разрешения. Учитывайте настройки хранения и правила организации.
⬇︎ Как понять, что исправлена первопричина?
Тест воспроизводит исходный сбой до патча, проходит после него и проверяет требуемый контракт. Соседние тесты тоже проходят, а объяснение связывает изменение с наблюдаемым механизмом.
Итог
Нейросети умеют объяснять стек вызовов, искать логические дефекты, проверять изменения и предлагать тесты для воспроизведения сбоя. Но уверенное объяснение модели ещё не доказывает причину ошибки. В MashaGPT удобно сравнить выводы нескольких моделей, разобрать минимальный пример и проверить, какие гипотезы подтверждаются кодом и логами.
Короткий ответ: какой AI-инструмент выбрать
Для разбора короткого фрагмента, сообщения об ошибке или алгоритма подойдут MashaGPT и универсальные модели. Для работы внутри репозитория лучше использовать агент с доступом к файлам, командам и тестам: OpenAI Codex либо Claude Code. GitHub Copilot Code Review, Cursor Bugbot и Qodo полезны на этапе pull request. JetBrains AI Assistant удобен прямо в IDE, а Snyk Code ориентирован на статический анализ уязвимостей и части программных дефектов.
Выбор зависит от места, где обнаружен сбой:
- исключение во время запуска — нужен стек, входные данные и воспроизводимый сценарий;
- неверный результат — нужны ожидаемое поведение, фактический результат и тест;
- регрессия после изменения — нужен diff и знание прежнего контракта;
- ошибка сборки — нужны команда, окружение и полный вывод;
- уязвимость — нужны поток недоверенных данных, границы доверия и доказуемое воздействие;
- плавающий сбой — нужны метрики, временная шкала, конкурентные события и статистика повторов.
Лучший сервис не отменяет компилятор, линтер, тесты, отладчик, профилировщик и статический анализатор. AI связывает наблюдения и предлагает проверяемую гипотезу, а доказательство дают инструменты выполнения и воспроизводимый эксперимент.
Какие ошибки нейросеть находит лучше всего
Модель хорошо замечает несогласованные условия, пропущенную проверку пустого значения, неверную границу цикла, неправильную обработку исключения, нарушение контракта функции и расхождение между комментарием и реализацией. При наличии нескольких файлов она способна проследить путь данных и увидеть, что вызывающий код ожидает иной формат.
Особенно полезен AI при разборе незнакомой кодовой базы. Он объясняет назначение модулей, строит карту вызовов и предлагает места для логирования. Это сокращает время на ориентацию, но найденные связи нужно сверять с исходниками: модель может пропустить динамическую регистрацию, генерацию кода, условную сборку или конфигурацию среды.
Сложнее всего искать гонки, утечки ресурсов, ошибки распределённых систем, проблемы времени и дефекты, зависящие от реальных данных. Здесь текстового анализа мало. Нужны трассировки, дампы, нагрузочные тесты, повторяемая среда и наблюдаемость. Нейросеть помогает спланировать эксперимент, но не должна объявлять причину по одному сообщению из журнала.
Что передать AI для диагностики
Начните с симптома. Укажите ожидаемое поведение, фактический результат, точные шаги воспроизведения, частоту, версию приложения и момент первого появления. Приложите полный стек, минимальный вход и связанные участки кода. Если ошибка возникла после изменения, добавьте diff или диапазон коммитов.
Контекст окружения часто важнее лишних файлов. Зафиксируйте язык, версии среды и зависимостей, операционную систему, способ запуска, флаги, базу данных и внешние сервисы. Секреты, токены, персональные сведения и производственные записи перед отправкой удалите или замените безопасными значениями.
Попросите модель сначала дать несколько гипотез и для каждой назвать подтверждающий тест. Затем проверяйте их по одной. Такой порядок защищает от преждевременного исправления случайного участка. Изменение считается полезным, если тест падает до патча, проходит после него и не ломает соседние сценарии.
Лучшие нейросети для поиска ошибок в коде
MashaGPT — сравнение гипотез разными моделями
MashaGPT подходит для анализа кода, логов, SQL-запросов и сообщений компилятора. Одну модель можно попросить локализовать причину, вторую — оспорить вывод, третью — составить минимальный тест. Это полезно при неоднозначном симптоме, когда первый ответ звучит убедительно, но не подкреплён запуском.
Через MashaGPT доступны разные модели, включая ChatGPT и Claude. Для точного результата передавайте небольшой, связный контекст и явно запрещайте менять поведение за пределами ошибки. Закрытый код загружайте лишь при разрешении компании.
OpenAI Codex — исследование репозитория и проверка исправления
Codex работает с проектом через приложение, IDE, терминал и облачные задачи. Он способен изучить связи между файлами, выполнить команды, воспроизвести баг, создать тест и подготовить проверяемый патч. В режиме code review агент сопоставляет намерение изменения с diff и контекстом репозитория.
Сильный сценарий для Codex — «найди причину и подготовь минимальное исправление с тестом». Просите показывать команды, результаты и ограничения среды. Codex Security отдельно ориентирован на поиск и валидацию уязвимостей, но доступ к нему зависит от плана и стадии продукта.
Claude Code — диагностика сложных связей
Claude Code полезен для многофайловых задач, где ошибка проходит через несколько слоёв приложения. Агент может изучать репозиторий, запускать тесты и предлагать изменения. Большой контекст помогает при анализе контрактов, конфигурации и длинных журналов.
При работе просите сначала выдать план исследования, затем минимальный воспроизводимый тест. Не поручайте широкий рефакторинг одновременно с исправлением: так сложнее понять, какое изменение устранило дефект. Обсудить фрагмент или лог с моделью Claude можно через MashaGPT.
GitHub Copilot Code Review — проверка pull request
Copilot Code Review анализирует изменения в pull request, оставляет замечания и предлагает исправления. Инструмент доступен в GitHub и ряде IDE, а автоматический запуск зависит от плана и настроек организации. Он подходит для раннего поиска регрессий, пропущенных ветвей и проблем поддерживаемости.
GitHub прямо предупреждает, что ревью не гарантирует обнаружение всех проблем. Комментарий Copilot нужно проверить вручную, а AI-ревью дополнить человеком и обычными проверками CI. Максимальную пользу дают небольшие pull request с понятным описанием и тестами.
Cursor Bugbot — автоматическое ревью изменений
Bugbot проверяет diff в pull request и ищет логические ошибки, уязвимости и проблемы качества. Его можно запускать автоматически при обновлении ветки или вручную. Замечание содержит объяснение и предложение исправления, которое открывается в Cursor.
Проектные правила задаются в специальных файлах репозитория, поэтому ревью можно связать с архитектурными ограничениями команды. Cursor также предлагает Agent Review для локальных изменений. Глубокий режим подходит для сложной логики, быстрый — для небольшого diff.
JetBrains AI Assistant — ошибки прямо в IDE
AI Assistant встроен в IDE JetBrains и получает контекст открытого файла, выделенного фрагмента и проекта. Команда Find Problems ищет потенциальные дефекты, а Explain with AI разбирает исключения, ошибки сборки, тестов и некоторые проблемы SQL.
Это удобно во время разработки: не требуется переносить код в отдельное окно. Командные правила self-review помогают учесть стандарты проекта. Перед принятием правки проверьте diff и запустите инспекции IDE, компилятор и тесты.
Qodo — контекстное ревью по правилам команды
Qodo анализирует pull request несколькими специализированными агентами. Система использует контекст репозитория, историю изменений и правила организации, затем показывает баги и нарушения прямо в процессе ревью. Подход полезен для команд с большим потоком изменений и формализованными требованиями.
Чтобы снизить шум, сначала настройте критичные правила и области проекта. Проверяйте каждое замечание по реальному пути выполнения. Архитектурное несоответствие, потенциальная ошибка и подтверждённый баг должны иметь разные приоритеты.
Snyk Code — уязвимости и семантический анализ
Snyk Code относится к статическому анализу безопасности. AI-движок исследует использование API, потоки управления и данных, небезопасные функции, разыменование пустых ссылок, гонки и другие классы проблем. Проверки запускаются в IDE, репозитории, командной строке или CI/CD.
Инструмент подходит для поиска пути от недоверенного ввода к опасной операции. Однако предупреждение ещё требует триажа с учётом реальной конфигурации и защитных слоёв. Snyk Agent Fix предлагает небольшие исправления, которые тоже проходят код-ревью и повторное сканирование.
Проверяемый процесс поиска бага
Первый шаг — воспроизведение. Зафиксируйте вход, окружение и наблюдаемый результат. Если сбой плавающий, измерьте частоту и соберите несколько трассировок. Без стабильного сигнала трудно уверенно понять, помог патч или случайно исчез симптом.
Второй шаг — уменьшение примера. Уберите несвязанные компоненты, данные и действия, сохраняя ошибку. Минимальный пример снижает объём контекста и помогает AI увидеть причинную связь. Для регрессии найдите последний исправный коммит или сузьте диапазон изменений.
Третий шаг — гипотезы. Для каждой укажите наблюдение, предполагаемый механизм и тест, который способен её опровергнуть. Начинайте с дешёвых проверок: значение переменной, ветка условия, версия зависимости, граница транзакции. Не меняйте сразу несколько факторов.
Четвёртый шаг — тест до исправления. Он должен падать по правильной причине. Затем внесите минимальный патч, повторите тест и запустите соседние проверки. Для конкурентного кода одного успешного запуска мало: нужен многократный или нагрузочный прогон.
Последний шаг — ревью риска. Проверьте обратную совместимость, обработку ошибок, производительность, безопасность и наблюдаемость. Сохраните объяснение причины в задаче или тесте. Если патч лишь скрывает исключение, корень проблемы остаётся.
10 промптов для поиска ошибок в коде
Шаблоны можно использовать в MashaGPT и других инструментах с доступом к нужному контексту. Перед отправкой удалите секреты и персональные сведения.
1. Паспорт ошибки
Роль: старший инженер по диагностике. Задача: структурируй сообщение о баге и найди недостающий контекст. Исходные данные: симптом [описание], ожидаемое поведение [текст], шаги [список], окружение [версии]. Критерии: разделить факты, предположения и неизвестное; не объявлять причину без проверки. Формат ответа: симптом, условия, воспроизводимость, недостающие данные и следующие проверки.
2. Анализ стека
Роль: разработчик, знакомый с языком и фреймворком. Задача: объясни стек вызовов и предложи точки исследования. Исходные данные: стек [полный текст], код [фрагменты], версия среды [значение], команда запуска [текст]. Критерии: отделить место падения от первопричины, учитывать вложенные исключения. Формат ответа: цепочка вызовов, вероятные причины, подтверждающий тест и нужный файл.
3. Минимальное воспроизведение
Роль: инженер по качеству ПО. Задача: сократи сценарий до минимального примера, сохранив симптом. Исходные данные: проект [описание], шаги [список], вход [данные], зависимости [список]. Критерии: удалять один фактор за раз, фиксировать результат каждого эксперимента. Формат ответа: эксперимент, изменение, ожидаемый сигнал, вывод и следующий шаг.
4. Поиск регрессии
Роль: рецензент изменений. Задача: найди изменения, способные вызвать описанную регрессию. Исходные данные: diff [текст], прежний контракт [описание], новый симптом [текст], тесты [список]. Критерии: ссылаться на конкретные строки, учитывать вызывающий код и обратную совместимость. Формат ответа: кандидат, механизм сбоя, доказательство, тест и уровень уверенности.
5. Логическая ошибка
Роль: специалист по алгоритмам. Задача: проверь функцию на граничные случаи и нарушение инвариантов. Исходные данные: код [фрагмент], контракт [текст], примеры [список], ограничения [список]. Критерии: проверить пустой ввод, границы, порядок, повторения, переполнение и ошибочные значения. Формат ответа: случай, ожидаемый результат, фактический путь, дефект и тест.
6. Плавающий сбой
Роль: инженер распределённых систем. Задача: подготовь план диагностики редкой ошибки. Исходные данные: частота [значение], временная шкала [данные], логи [фрагменты], архитектура [описание]. Критерии: учитывать гонки, таймауты, повторные запросы, часы, кэш и внешние зависимости. Формат ответа: гипотеза, необходимая телеметрия, эксперимент, критерий подтверждения и риск.
7. Тест для бага
Роль: автор автоматических тестов. Задача: создай тест, который воспроизводит дефект до исправления. Исходные данные: симптом [описание], код [файлы], тестовый стек [описание], вход [данные]. Критерии: тестировать публичное поведение, исключить зависимость от случайности и внешней среды. Формат ответа: тестовый сценарий, код теста, ожидаемое падение и команда запуска.
8. Минимальный патч
Роль: сопровождающий проекта. Задача: предложи наименьшее исправление подтверждённой причины. Исходные данные: причина [доказательство], падающий тест [код], затронутые файлы [список], ограничения [список]. Критерии: не выполнять несвязанный рефакторинг, сохранить интерфейсы и стиль проекта. Формат ответа: diff, объяснение строки за строкой, риски и команды проверки.
9. Проверка уязвимости
Роль: инженер безопасности приложений. Задача: оцени потенциальную уязвимость и подготовь безопасную проверку. Исходные данные: источник ввода [описание], путь данных [текст], опасная операция [код], защиты [список]. Критерии: не путать предположение с подтверждением, не затрагивать чужие системы, учитывать границы доверия. Формат ответа: сценарий, предпосылки, воздействие, безопасная валидация и вариант исправления.
10. Аудит исправления
Роль: независимый рецензент патча. Задача: проверь, устраняет ли патч первопричину без новой регрессии. Исходные данные: исходный баг [описание], diff [текст], тесты до и после [результаты], контракт [текст]. Критерии: проверить граничные случаи, совместимость, безопасность, производительность и обработку ошибок. Формат ответа: вывод, подтверждение, пропущенный риск, дополнительный тест и решение по ревью.
Частые ошибки при отладке с AI
- Первая ошибка — отправить только последнюю строку исключения. Без стека, окружения и входа модель угадывает. Передавайте полный сигнал и удаляйте секреты.
- Вторая ошибка — сразу применять предложенный патч. Он может скрыть симптом, расширить область изменений или нарушить контракт. Сначала нужен падающий тест.
- Третья ошибка — просить проверить весь репозиторий без приоритета. Сузьте область до diff, пути выполнения или конкретного риска. После локальной проверки расширяйте охват.
- Четвёртая ошибка — принимать AI-комментарий за доказанный баг. Подтверждение требует теста, трассировки, статического анализа или ручного разбора пути выполнения.
Вопросы и ответы
⬇︎ Какая нейросеть лучше всего ищет ошибки в коде?
Для локального диалога подойдёт MashaGPT. Для репозитория и запуска тестов удобны Codex и Claude Code. Для pull request выбирайте Copilot Code Review, Bugbot или Qodo, для статического анализа безопасности — Snyk Code.
⬇︎ Может ли AI автоматически исправить баг?
Да, многие агенты предлагают или применяют патч. Разработчик должен проверить diff, запустить тесты и оценить риск перед объединением изменения.
⬇︎ Нужно ли отправлять нейросети весь проект?
Не всегда. Для простого сбоя достаточно минимального примера. Многофайловая ошибка требует большего контекста, но доступ следует ограничить нужными каталогами и политикой компании.
⬇︎ Находит ли нейросеть уязвимости?
Специализированные инструменты ищут потенциальные уязвимости и пути данных. Результат проходит триаж и безопасную валидацию. Обычный баг и уязвимость имеют разные модели угроз.
⬇︎ Можно ли доверять AI code review?
Только как дополнительному рецензенту. Модель способна пропустить дефект или дать ложное замечание. Человек, CI, тесты и анализаторы сохраняют свою роль.
⬇︎ Какие данные нельзя отправлять в AI-сервис?
Не передавайте ключи, токены, пароли, персональные записи, производственные дампы и закрытый код без разрешения. Учитывайте настройки хранения и правила организации.
⬇︎ Как понять, что исправлена первопричина?
Тест воспроизводит исходный сбой до патча, проходит после него и проверяет требуемый контракт. Соседние тесты тоже проходят, а объяснение связывает изменение с наблюдаемым механизмом.
Итог
Лучшие нейросети для поиска ошибок в коде ускоряют анализ логов, локализацию причины, ревью diff и подготовку тестов. Надёжный процесс строится вокруг воспроизведения, проверяемых гипотез и минимального патча. Начать разбор можно в MashaGPT, а дополнительные AI-сервисы для разработки собраны в каталоге лучших нейросетей.