Как проверить сайт на мошенничество — чек-лист из 4 пунктов
Типичная для кого-то ситуация: конец ноября, до праздников три недели. Клиент агентства попросил подарки с логотипом для партнеров, и вы ищете производителя. В рекламе находится фабрика сувениров. Каталог аккуратный, в чате отвечают за минуту, в подвале ООО, ИНН и строчка «работаем с 2009 года». Цены немного ниже, чем у прежнего подрядчика. Счет приходит в тот же день, предоплата сто процентов. Признаюсь, на такой скорости я бы и сам обрадовался, что подарки нашлись до праздников.
Как раз в такие недели мошенники массово регистрируют подделки под магазины и поставщиков корпоративных подарков. В октябре 2026 года Координационный центр доменов .RU/.РФ насчитал в российских зонах в 2,2 раза больше фишинговых доменов, чем месяцем раньше.
Я бы перед оплатой проверил сайт на мошенничество по четырем моментам: возраст домена, Whois, проверка SSL-сертификата и проверка доверия.
Что мошенник не успевает подделать
Аккуратный интернет-магазин с каталогом, историей компании и отзывами покупателей мошенник теперь собирает с помощью ИИ за минуты. Раньше на это уходили дни или недели. В феврале 2026 года F6 разобрала как раз такой магазин под вымышленным брендом. Ошибок в текстах почти нет, оферта и условия использования на месте. Нет только реквизитов. Магазин есть, продавца нет.
Охотнее же всего подделывают известные бренды. Такие копии называют фишинговыми сайтами, через них выманивают деньги, логины и данные карт. Из ресурсов, которые Банк России в 2025 году добивался закрыть, 43% были фишинговыми сайтами с названиями известных банков и инвестиционных компаний. Самые крупные кражи у граждан, пишет регулятор, связаны именно с копиями сайтов компаний и госсервисов.
Все, что лежит на самом сайте, подделать можно. Но записи о домене хранит реестр, сертификат выдает удостоверяющий центр, а репутацию сайта собирают поисковые системы и базы опасных ресурсов. За вечер такое не перепишешь. На этих записях наш чек-лист и держится.
1. Возраст домена показывает, сколько сайт существует на самом деле
Мошенник покупает фишинговый домен под одну атаку и пускает его в дело в первые дни после регистрации. Живет такой домен недолго. В зоне .ru, по наблюдениям F6, в 2026 году такой домен, как правило, и суток не проживет. Регистратор снимает его с делегирования, и адрес перестает открываться.
Координационный центр доменов посчитал, как быстро закрывают домены после жалобы. В январе–сентябре 2026 года регистраторы в зонах .RU и .РФ блокировали вредоносный домен в среднем за 5,8 часа. Вот мошенники и регистрируют новые адреса пачками, взамен закрытых. Interisle оценивает, что в 2025 году злоумышленники купили до 20% всех новых доменов в международных зонах.
Отсюда главный признак. У фишингового сайта в большинстве случаев молодой домен. Interisle изучила фишинговые домены, которые нашли в мире с мая 2025 по апрель 2026 года. 74% из них злоумышленники зарегистрировали сами, взломанных чужих оказалось около четверти.
Банк России в памятке о фишинге прямо советует проверить дату создания домена. F6 идет дальше и называет порог. «Если домен создан менее года назад, высока вероятность, что его используют мошенники».
Дальше сравните возраст домена с историей, которую рассказывает о себе сайт. Он пишет о 17 годах на рынке, а адресу несколько месяцев. «Крупный магазин» работает второй месяц. Вот такие расхождения и настораживают.
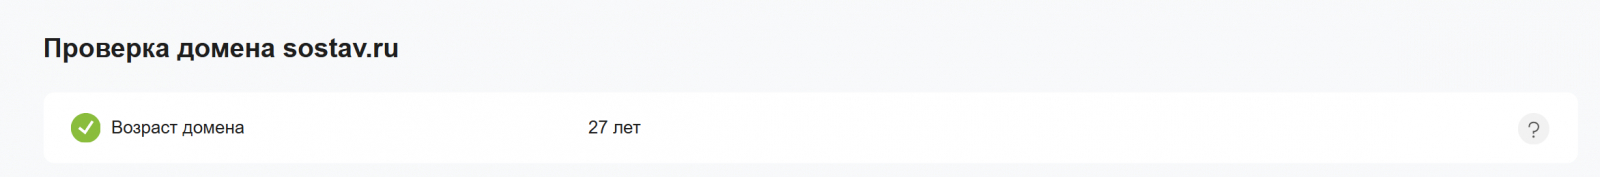
Сколько лет адресу, подскажет проверка возраста домена. Введите адрес сайта, инструмент найдет дату регистрации в Whois и посчитает, сколько прошло времени. Цифру он, правда, округляет, и довольно щедро. Когда мы проверяли sostav.ru, инструмент накинул ему пять месяцев и выдал «27 лет» вместо 26 лет и 7 месяцев. А домену возрастом 7 месяцев и 22 дня досталось «8 месяцев». Так что если речь об 11–13 месяцах, точную дату регистрации найдите в Whois.
BI.ZONE предупреждает, что мошенники пускают под фишинг и заброшенные, и взломанные домены с историей. Поэтому после возраста проверьте владельца.
Особый случай — адреса вроде brand.vercel.app или shop.github.io. Это поддомены, адреса внутри домена бесплатной платформы для сайтов. Проверка возраста на них ответит «Нет данных», и это тоже ответ. Корневой домен и сертификат здесь принадлежат платформе, а у нее хорошая репутация, поэтому фишинговые ссылки на таких адресах реже вызывают подозрения. Только с августа 2025 по июль 2026 года «Лаборатория Касперского» заблокировала больше 390 тысяч таких ссылок. Это повод насторожиться, потому что крупный поставщик на бесплатном поддомене со стороны выглядит как ресторан, который распечатал меню на тетрадном листке.
А что у фабрики из нашего примера? Домену три месяца. На сайте при этом написано «работаем с 2009 года». Семнадцать лет на рынке и три месяца в интернете. Объяснять это придется продавцу, и мне уже интересно, что он придумает.
2. Whois показывает, кто оформил домен
Владельца домена называют администратором. Сведения о нем хранит реестр, а сервис Whois домена выдает их по имени сайта. В ответе есть дата регистрации, срок, до которого домен оплачен, регистратор и строка об администраторе. Если домен оформил человек, там будет пометка Private Person, регистраторы скрывают данные физлиц по закону о персональных данных. Если компания, появится поле org.
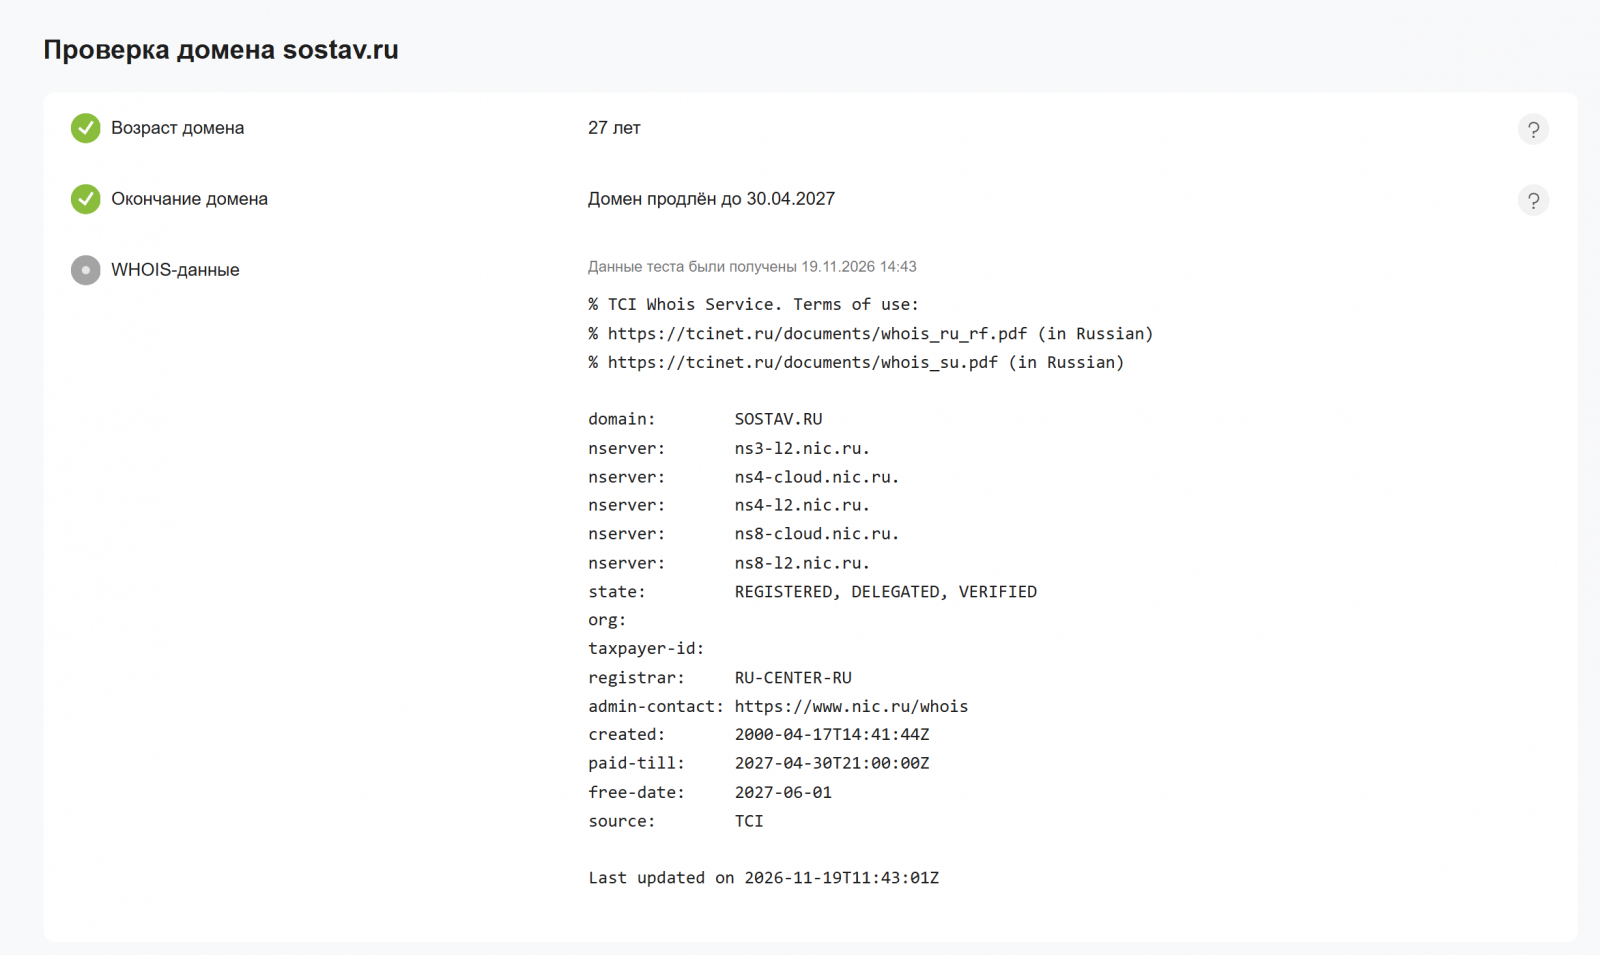
Только поле это теперь пустое. Раньше реестр .RU/.РФ показывал в нем название компании, а в соседней строке ее ИНН. С 22 июля 2026 года обе строки не заполняются, поддержка Координационного центра доменов объяснила это временными техническими причинами. В ноябре 2026 года мы не нашли в Whois ни названия, ни ИНН даже у Сбербанка, Банка России и Яндекса. Так что сверить ИНН через Whois сейчас не выйдет.
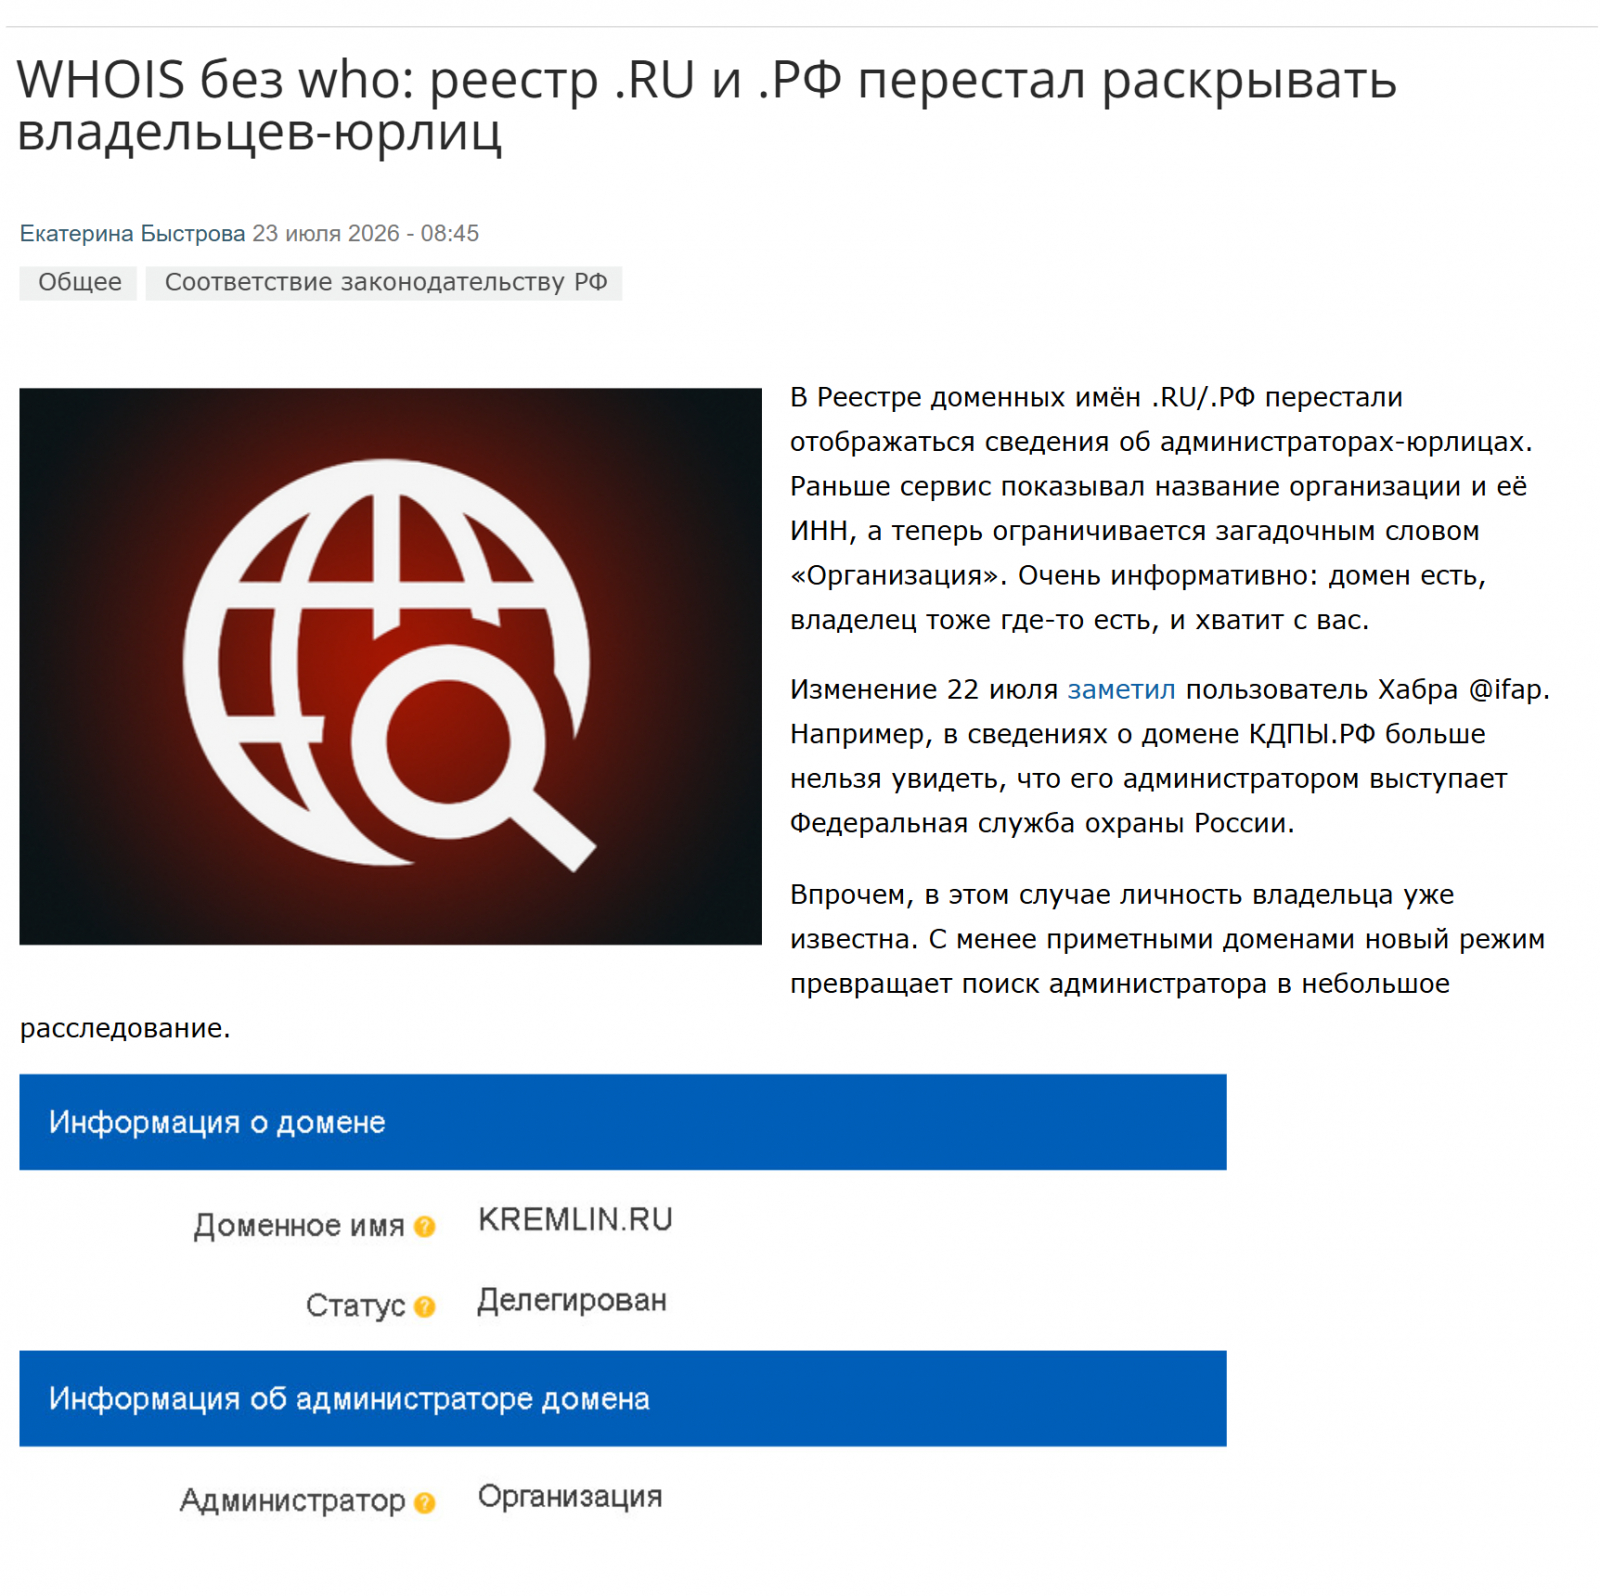
Компанию от человека Whois по-прежнему отличает. А если сайт называет себя заводом, а домен записан на Private Person, у меня сразу появляется вопрос к этому заводу. Реквизиты из подвала проверьте по выписке из ЕГРЮЛ, там указаны дата регистрации компании и вид деятельности. А официальный сайт компании найдите сами, например поиском по ИНН. Если он не совпадает с тем, где вас просят заплатить, это повод остановиться.
С 1 сентября 2026 года администраторы доменов .RU и .РФ проходят идентификацию через Госуслуги и повторяют ее каждый год. Переходный период закончится 18 января 2027 года. Регистрировать домены в российских зонах на вымышленных людей стало сложнее. И мошенники переехали, как съезжают из подъезда, где поставили домофон с камерой. Среди новых фишинговых доменов, которые нашла F6, на зону .ru в первом полугодии 2024 года приходилось 95%. Через два года осталось 5%. Теперь впереди .shop, .com и .pro.
В международных зонах регистраторы скрывают персональные данные владельца по правилам ICANN. Раскрыть их трудно, даже официальный сервис ICANN за два года одобрил около четверти запросов. В Whois таких доменов останутся только дата регистрации и регистратор.
Теперь о нашей фабрике. Домен в международной зоне, владелец скрыт. А ИНН в подвале настоящий. По нему находится реальная фабрика, у которой давно есть свой сайт на .ru. Два сайта, одни реквизиты. Выходит, перед вами копия чужого сайта.
Ровно так работала сеть клонов российских производителей, которую F6 раскрыла в июле 2026 года. Мошенники копировали тексты с официальных сайтов химических, металлургических и пищевых компаний и принимали оплату от их покупателей. Одна компания из Азербайджана потеряла около 150 тысяч долларов. Самый ранний домен сети зарегистрирован в 2017 году, так что проверку возраста он бы прошел. Выдали бы его реквизиты, ведь они вели к компании с другим сайтом.
3. SSL-сертификат подтверждает защищенное соединение
SSL-сертификат нужен для HTTPS. При таком соединении браузер и сервер шифруют данные, и номер карты по дороге никто не перехватит. А вот владельца сайта сертификат не назовет. Поэтому замок в адресной строке меня давно не успокаивает. Банк России так и пишет, защищенное соединение — «требование обязательное, но не достаточное», сертификаты получают и мошенники. Бесплатный сертификат подтверждает только то, что ключ принадлежит домену. О владельце в нем ничего нет. Из фишингового трафика, который Zscaler видел в 2025 году, 95,2% шло по шифрованным каналам.
Проверка SSL-сертификата покажет, открывается ли сайт по HTTPS и до какого числа он действует. Если HTTPS нет, а сайт просит данные карты или паспорта, на этом проверка и заканчивается. Есть HTTPS — пункт пройден.
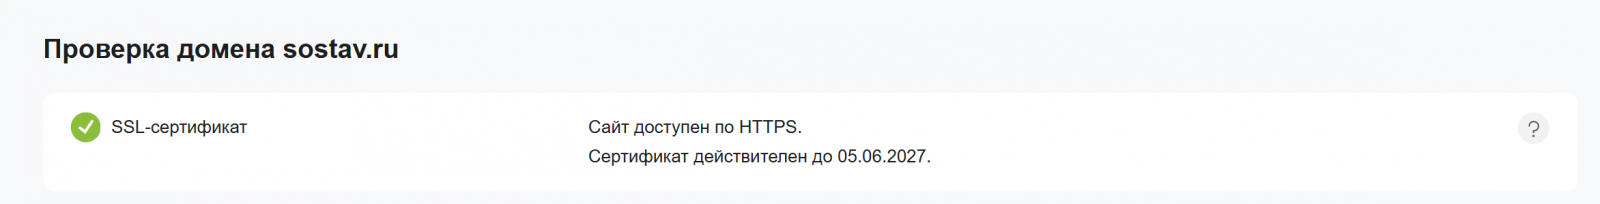
Сертификаты теперь живут недолго. С 15 марта 2026 года удостоверяющие центры выпускают публичные сертификаты максимум на 200 дней, с 2027-го на 100, с 2029-го на 47. Таковы правила CA/Browser Forum, объединения удостоверяющих центров и разработчиков браузеров. Честный сайт получает новый сертификат несколько раз в год, так что свежая дата выпуска для него норма. Возраст сайта показывает дата регистрации домена.
На кого выпущен сертификат, можно узнать в браузере. Нажмите на значок слева от адреса и откройте подробные сведения. Если там указана организация, сверьте ее с реквизитами на сайте. А с 1 марта 2027 года по закону № 210-ФЗ появятся сертификаты Национального удостоверяющего центра. Они подтверждают владельца сайта, и для них заведут открытый реестр.
Сертификат фабрики действует еще пять месяцев. Этот пункт она проходит.
4. Проверка доверия собирает репутацию сайта
Остальное соберет проверка сайта на мошенничество. Она ставит оценку из 100 баллов и ниже расписывает, за что начислила баллы и за что сняла. В расчет идут возраст домена и HTTPS, место сайта в рейтинге посещаемости и примерное число посетителей, страницы во ВКонтакте и Telegram, индексы Яндекса и Google. Главное в отчете — три строки. Есть ли сайт в базах опасных ресурсов Яндекса, есть ли в базах Google и не заблокировал ли его Роскомнадзор.
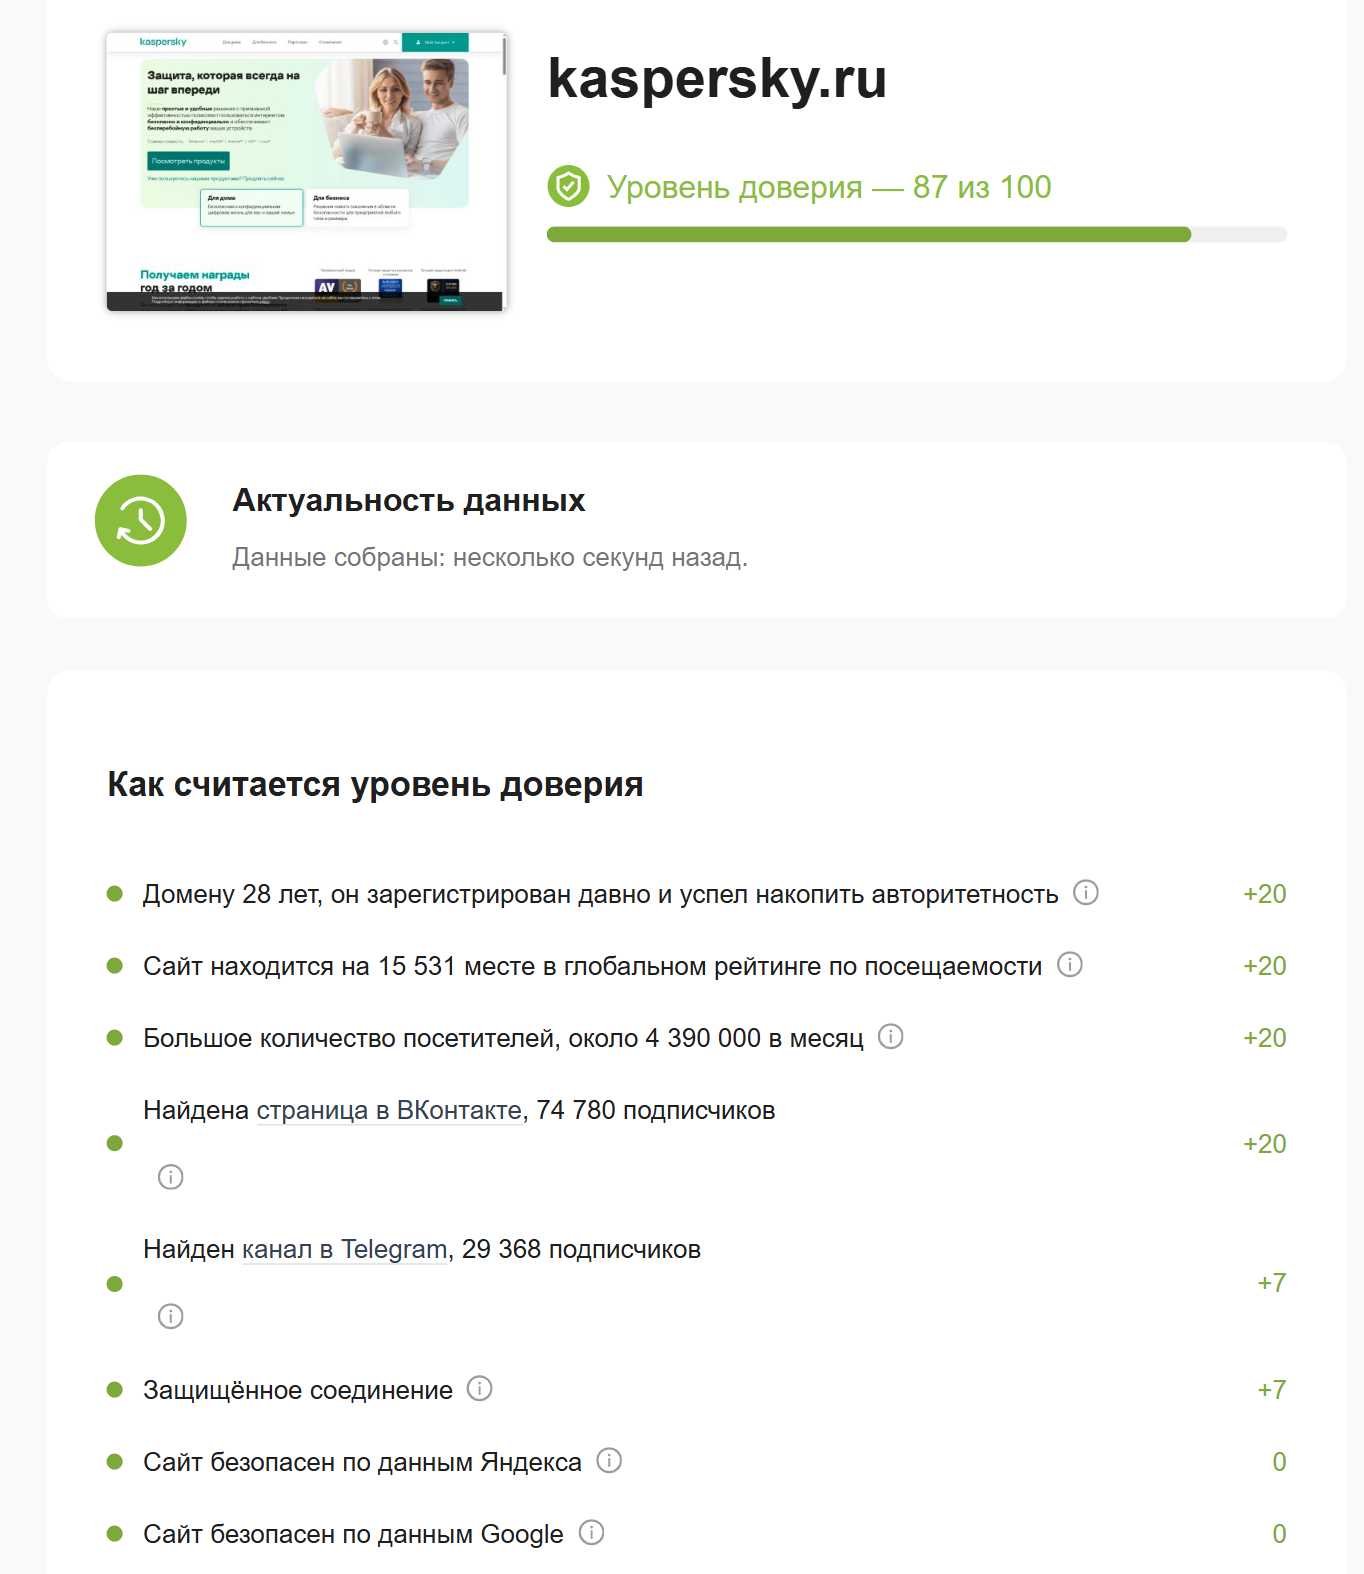
Видите метку в базе опасных сайтов или блокировку, и вкладку можно закрывать. Посещаемость и соцсети сверьте с тем, кем сайт себя называет. Фабрика, которая 17 лет работает с корпоративными клиентами, за эти годы собрала бы и посетителей, и страницы в соцсетях.
Базы опасных ресурсов за новыми доменами не успевают. Infoblox следил за опасными доменами с июня 2025 по июнь 2026 года, и 44% из них прожили всего один день. Попробуй такой поймай. NetBeacon пишет, что в 2025 году больше половины вредоносных доменов в международных зонах блокировали в первые сутки после того, как они попали в базы.
У фабрики посетителей почти нет, соцсетей тоже. Базы чистые, просто они еще не догнали домен, которому три месяца.
Как сложить признаки в решение
Если HTTPS на месте, а в базах опасных ресурсов и реестре блокировок сайта нет, решает сочетание признаков. Антивирусные фильтры, кстати, тоже оценивают имя и возраст домена, IP-адрес, DNS и сертификат вместе.
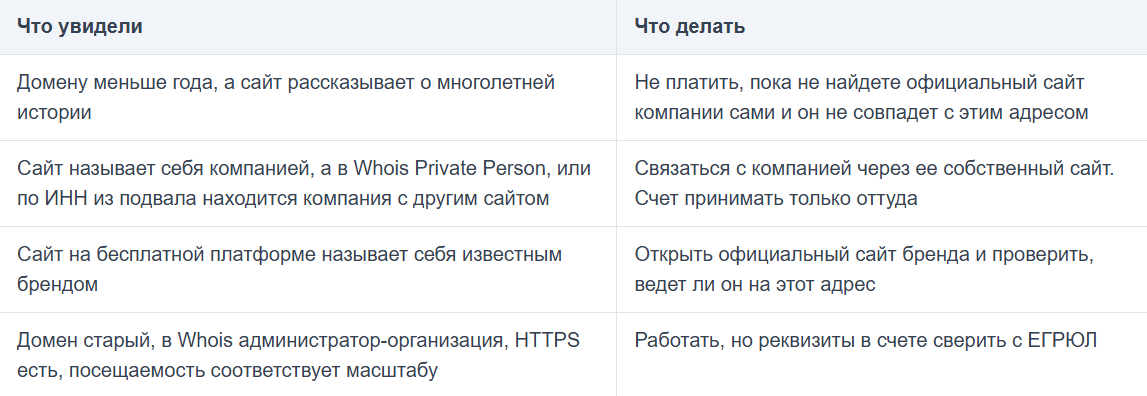
Фабрика из примера попала сразу в две первые строки. Счет я бы не оплачивал. А вот настоящей фабрике позвонил бы, номер есть на ее старом сайте.
Если клон у вашего сайта
А теперь представьте, что фабрика — это вы. В деле о клонах промышленных компаний деньги теряли покупатели, а предупреждать клиентов о подделках пришлось самим компаниям. Среди брендов, которые защищает F6, у бренда под активной атакой в первом полугодии 2026 года появлялось в среднем 7–8 подделок в день, это больше двухсот в месяц. BI.ZONE с 2025 года по первое полугодие 2026-го находила фишинговые двойники у 70% банков — лидеров клиентского рейтинга.
RWB и «Солар» выяснили, что в 2025 году и первом полугодии 2026-го больше 30% доменов-подделок под Wildberries названия бренда не содержали. Именно такие адреса в 75% случаев и оказывались фишинговыми. Так что ищите копии еще и по фразам из своего каталога и по реквизитам.
Нашли двойник? Прогоните его по тому же чек-листу. Для жалобы пригодятся дата регистрации, регистратор и сведения о сертификате. Быстрее всего сообщить о фишинге организации, которую Координационный центр доменов признал компетентной. По ее обращению регистратор вправе снять делегирование домена. Горячие линии и порядок действий Координационный центр перечислил на своем сайте. А знают ли о домене базы киберугроз, покажет проверка «Доменного патруля».
Предупреждение о подделках на своем сайте мошенники тоже копируют. Сеть, которую разбирала F6, переносила такие предупреждения на клоны и меняла в них официальный домен на свой.
Какие вопросы могли у вас остаться
Сайту в зоне .ru можно доверять больше?
Не больше, чем любому другому. Среди мошеннических сайтов против брендов, которые F6 нашла в первом полугодии 2026 года, 15% работали в зоне .ru, ведь такие адреса вызывают больше доверия. Сайт на .ru проходит те же четыре проверки.
Сайт в первых строках поиска или пришел из рекламы. Этого достаточно?
Нет. В октябре 2026 года F6 нашла сеть фальшивых сайтов для «проверки» госслужащих. Из первых семи сайтов в поиске два оказались мошенническими, а один и вовсе занимал первое место. С рекламой своя история. Яндекс рассказывал о рекламодателях, чьи сайты проходят модерацию с безобидным содержимым и только потом меняются на фишинговые. Чек-лист проходите прямо перед оплатой.
Как проверить сайт брокера или кредитной компании?
Начните со справочника участников финансового рынка Банка России. В карточке организации есть поле «Интернет-ресурсы», там перечислены ее официальные сайты. Нужного домена в списке нет — остановитесь. И заодно поищите компанию в списке организаций с признаками нелегальной деятельности.