152-ФЗ для сайта — чек-лист требований и как их проверить
Только в 2025 году требования к персональным данным на сайте менялись дважды, а с 30 мая 2026 выросли еще и штрафы. Разберем по пунктам, что закон требует от сайта, как это проверить и кому отдать исправления.
Что закон требует от сайта
Начнем с определения. Персональные данные по 152-ФЗ — любая информация, которая прямо или косвенно относится к определенному или определяемому человеку. Имя, телефон и почта из формы под это определение подходят без всяких оговорок. Значит, сайт с формой обрабатывает персональные данные, а его владелец считается оператором. Роскомнадзор относит сюда и сайт, где форм нет вовсе, зато установлен счетчик посещаемости.
Требований к такому сайту шесть.
- Политика обработки персональных данных опубликована на страницах, где собирают данные.
- Согласие на обработку данных человек дает сам, и с 1 сентября 2025 года его текст не вставляют в оферту и другие документы.
- Баннер cookie предупреждает о счетчиках и дает выбор, согласиться или отказаться.
- С 1 июля 2025 года формы отправляют заявки только в базы на территории России, а у рекламной рассылки своя галочка.
- Счетчики и пиксели описаны в политике и в уведомлении Роскомнадзору.
- Формы передают данные по HTTPS.
Плюс одно требование вне сайта. До начала обработки данных оператор подает уведомление в Роскомнадзор.
Первый проход сделайте автоматически
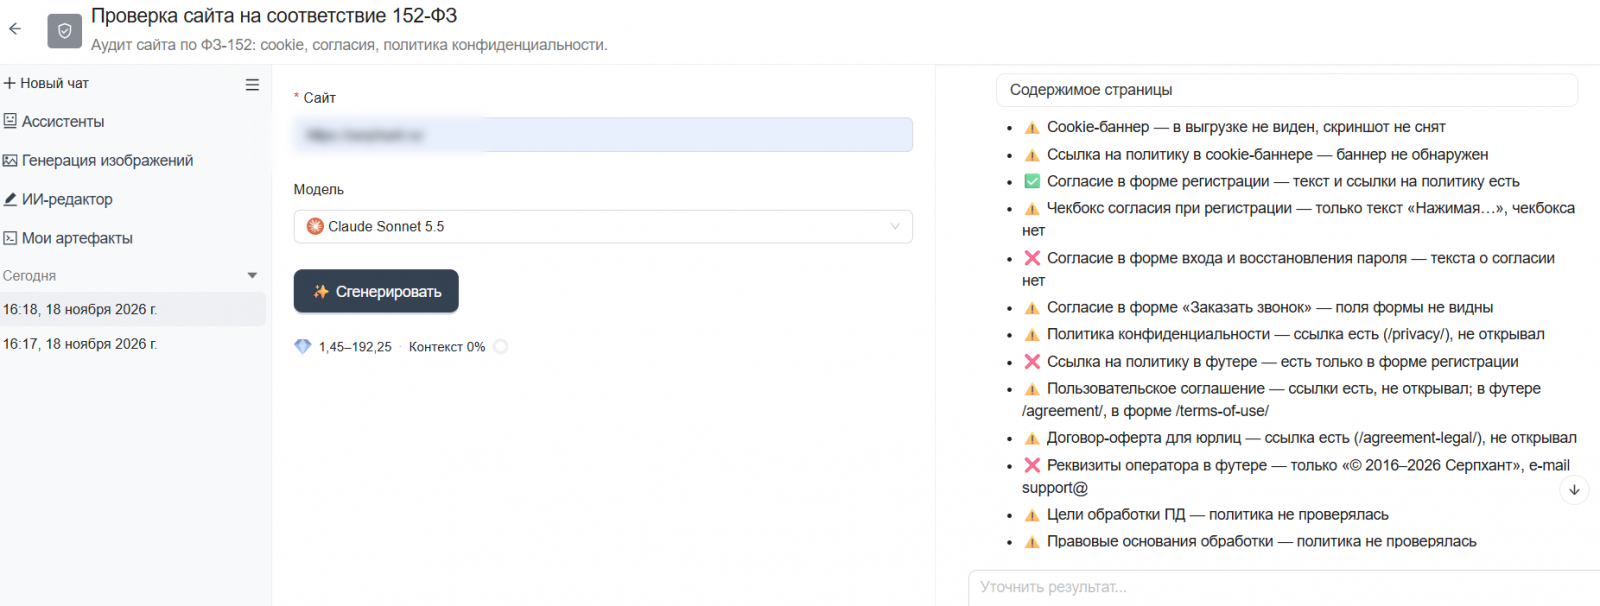
Каждую страницу открывать руками не нужно. Сначала прогоните сайт через проверку на соответствие 152-ФЗ. Введите адрес. Инструмент сам пройдет по публичным страницам, найдет cookie-баннер, проверит, есть ли в нем ссылка на политику, и заодно оценит согласие в формах обращения, регистрации, авторизации и восстановления пароля. Политику и пользовательское соглашение он тоже откроет и поищет в политике обязательные сведения. Кто оператор, зачем ему данные, хранит ли он их в России, когда документ обновляли. И отметит, к каким внешним сервисам обращается сайт. Зарубежные из этого списка получают данные посетителей за рубежом.
У каждого пункта отчета своя отметка. Зеленую галочку инструмент ставит, когда требование выполнено. Восклицательный знак просит заглянуть в пункт самому, а красным крестом помечает то, чего не нашел, и нарушения. С крестов и начинайте.
Пойдем по пунктам на примере. Онлайн-школа английского готовит рекламу пробного урока. На сайте форма «Записаться на пробный урок», в подвале подписка на рассылку, в коде Яндекс Метрика, Google Analytics и пиксель ВКонтакте. Внизу висит баннер «Продолжая пользоваться сайтом, вы соглашаетесь с использованием cookie». Знакомая картина?
1. Политика описывает этот сайт и открывается из каждой формы
Оператор обязан опубликовать политику обработки персональных данных на тех страницах, где собирает данные. В обиходе ее зовут политикой конфиденциальности. Ссылки в подвале хватит, чтобы выполнить требование сразу для всего сайта. И все же продублируйте ее у формы, ведь человек должен видеть условия ровно в тот момент, когда вводит телефон.
Внутри для каждой цели обработки указывают, какие данные собирают, у кого, на каком основании, сколько хранят и как потом уничтожают. Порядок разделов Роскомнадзор предлагает в рекомендациях, как составить такой документ. Сначала идут цели сбора и правовые основания, за ними объем и категории данных, порядок и условия обработки, а в самом конце рассказано, как данные исправляют и уничтожают и как отвечают на запросы людей.
У нашей школы документ висит в подвале с 2023 года. Метрики в ней нет. Про пиксель и сервис, который принимает заявки, тоже ни слова. Документ на месте, только описывает он уже какой-то другой сайт, и в отчете проверки это всплывет в пунктах о содержании политики.
Если политики нет, компания платит самый маленький штраф в этой теме, 30–60 тыс. рублей. Расслабляться рано. С этим документом сверяют все остальное, и устаревший текст тянет за собой каждый следующий пункт. Переписывать ее будет юрист или ответственный за персональные данные, но список форм, счетчиков и сервисов, куда уходят заявки, ему даст маркетолог, иначе текст напишут по памяти.
2. У согласия своя галочка
С 1 сентября 2025 года согласие на обработку данных нельзя объединять с другими документами, которые человек подтверждает или подписывает. Так что общая галочка «Согласен с офертой и политикой конфиденциальности» больше не годится. Нужны своя галочка и свой текст. В тексте сказано, кто обрабатывает данные, какие, зачем, как долго и как отозвать согласие. Галочку человек ставит сам. Отмеченная заранее не подойдет, выбор должен быть однозначным.
Впрочем, согласие нужно не всегда. Оформляет человек заказ, и его имя с адресом нужны для договора, а на такой случай закон разрешает обрабатывать данные без согласия. Рассылка, ретаргетинг, данные для партнеров — уже другие цели, и тут без галочки не обойтись.
Еще одна деталь: доказывать, что человек соглашался, придется владельцу сайта. Поэтому храните вместе с заявкой дату, форму и версию текста согласия. Пожалуется человек, и опереться можно будет только на эти записи.
У школы под формой та самая общая галочка «Согласен с офертой и политикой». Юрист должен написать новый текст, его затем должны опубликовать на своей странице, а разработчику останется поменять старую галочку на «Даю согласие на обработку персональных данных» со ссылкой туда.
3. Cookie-баннер с кнопкой отказа
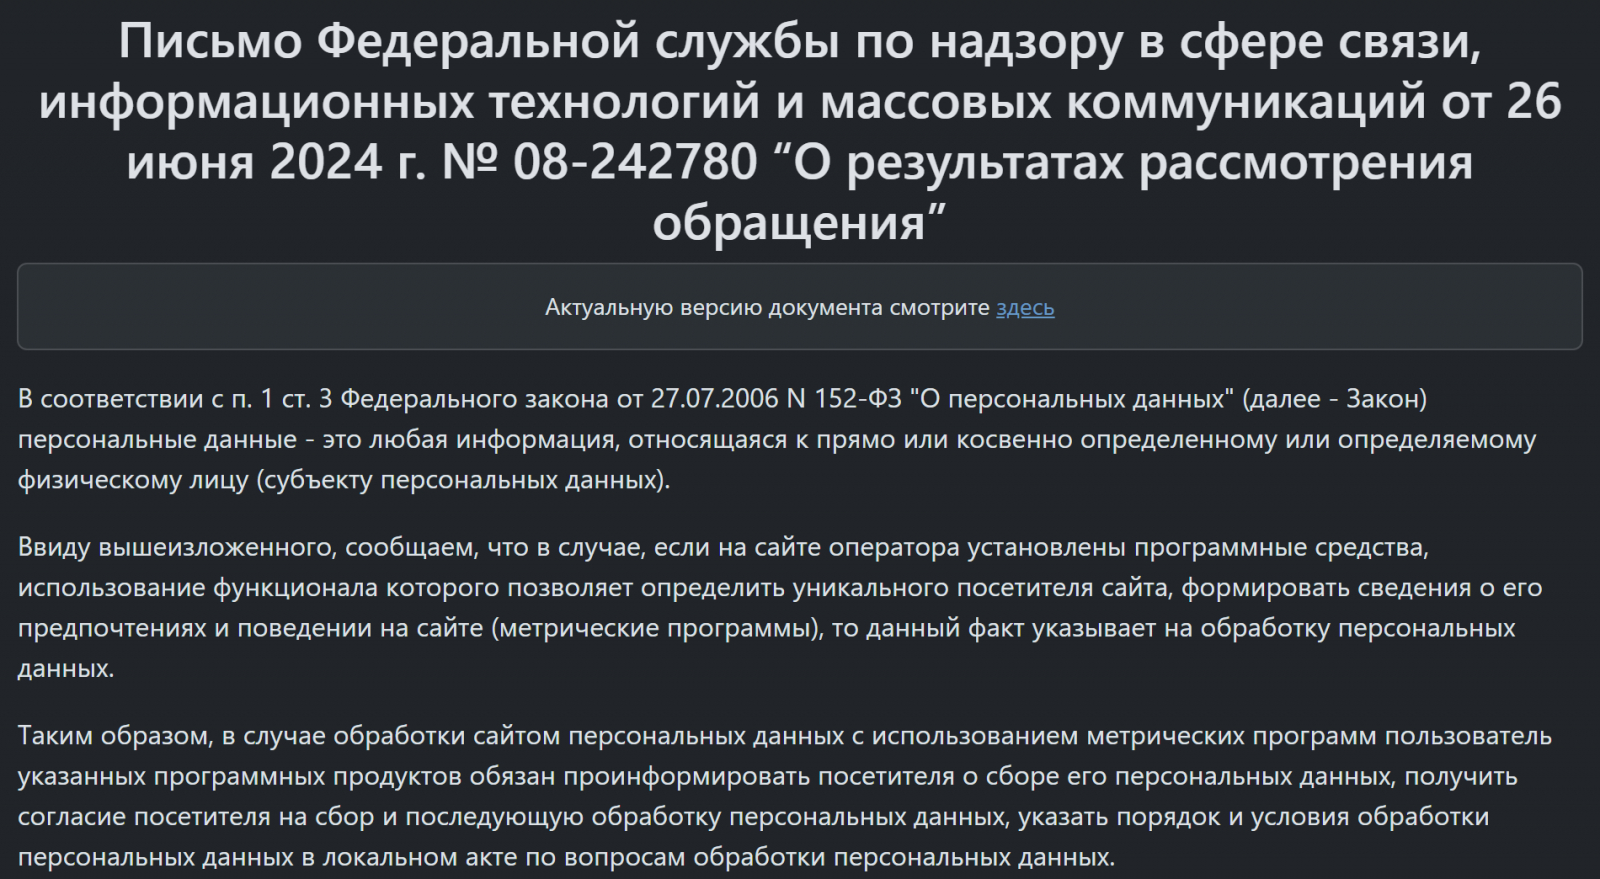
Роскомнадзор считает cookie обработкой персональных данных, если программа узнает уникального посетителя и собирает сведения о его поведении. Тогда владелец сайта должен предупредить посетителя, получить его согласие и описать обработку в политике.
Теперь вернемся к баннеру «Продолжая пользоваться сайтом, вы соглашаетесь…». Предупредить он предупреждает. А выбора не дает. Согласие же по части 1 статьи 9 закона должно быть однозначным. Нужен баннер с двумя кнопками, «Принять» и «Отказаться», и ссылкой на политику, причем аналитику и рекламу сайт включает только после «Принять».
Cookie, без которых сайт не работает, вроде корзины или авторизации в личном кабинете, сведений о поведении не собирают. Их ставят сразу и описывают в политике. С двумя кнопками баннер выполняет все требования из письма Роскомнадзора.
У школы же одна кнопка «ОК», и Метрика срабатывает еще до того, как посетитель ее нажал. Баннер и ссылку на политику в нем найдет автоматическая проверка. А вот срабатывает ли счетчик до согласия, придется проверить вручную, как это сделать, расскажем ниже.
4. Формы со своими галочками и российским адресом для заявок
Начните со списка. Заявка, обратный звонок, квиз, подписка, регистрация, авторизация, чат, все формы сайта до единой. У каждой должна быть ссылка на политику, а где нужно, и согласие.
Подписке на рассылку нужна своя галочка. Закон «О рекламе» разрешает слать рекламу по почте и SMS только с предварительного согласия адресата, и доказывать это согласие придется отправителю. Согласие на обработку данных права на рекламную рассылку не дает вовсе.
Самое опасное место чек-листа — адрес, куда форма отправляет заявку. С 1 июля 2025 года данные россиян, которые собирают в том числе через интернет, запрещено записывать и хранить в базах за рубежом. Допустим, заявка сначала падает в зарубежный конструктор форм, CRM или почтовый сервис и только потом доезжает до российской CRM. Нарушение уже случилось, на первом же шаге. По частям 8 и 9 статьи 13.11 КоАП это до 6 млн рублей в первый раз и до 18 млн в повторный.
Школа как раз собирает заявки через зарубежный сервис форм, да и подписка в подвале обходится без галочки. Что форма обращается к зарубежному сервису, отчет отметит. Для него это признак, что данные уходят за рубеж. Маркетологу нужно сверить список форм и сервисов, а разработчику перенести форму на российский сервис или свой сервер и добавить галочку на рассылку.
5. Метрика, Google Analytics и пиксели
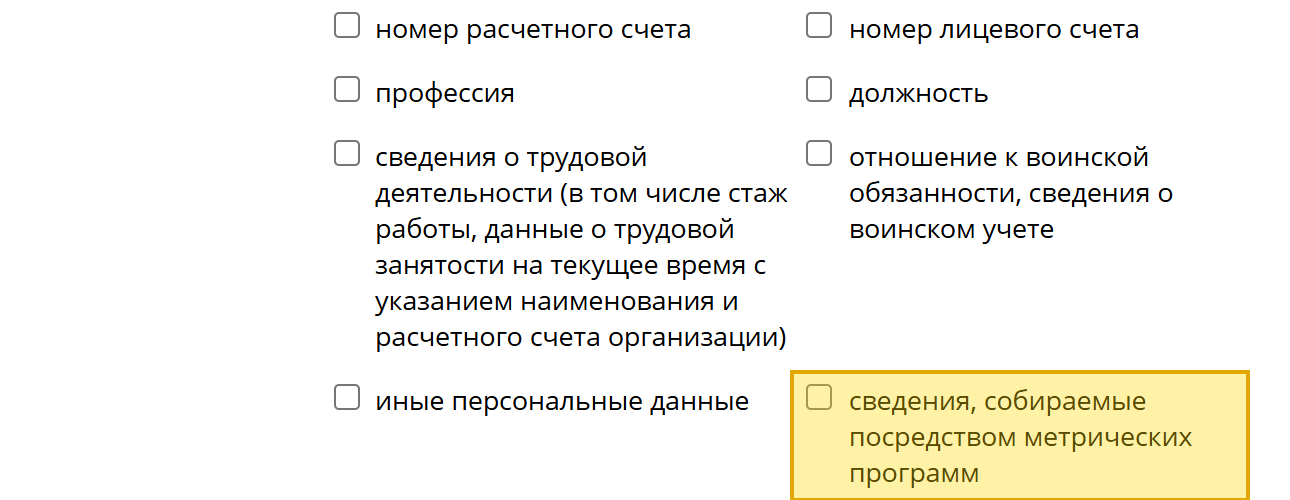
Метрику ставить можно. Но Роскомнадзор считает ее работу обработкой персональных данных, так что счетчик должен появиться в трех местах, в баннере (пункт 3), в политике (пункт 1) и в уведомлении. В форме уведомления для него даже есть строка «сведения, собираемые посредством метрических программ», а среди категорий людей значатся «посетители сайта».
С Google Analytics история сложнее. Трансграничная передача — это передача персональных данных иностранному лицу или органу власти на территории другой страны. Роскомнадзор относит к ней и работу Google Analytics, и до начала такой передачи нужно еще одно уведомление, помимо общего.
В июле 2026 года правила передачи данных за рубеж ужесточили. Раньше оператор, подав это уведомление, сразу мог отправлять данные в любую страну, которая участвует в Конвенции Совета Европы о защите данных. Теперь это право дает только перечень Роскомнадзора, а страну в него включают, если ее законы и практика действительно защищают данные. Если отчетами Google Analytics никто не пользуется, быстрее удалить счетчик, чем оформлять передачу.
Школе Google Analytics достался от прошлого подрядчика. Маркетолог решает его убрать, разработчик удаляет код. Метрику и пиксель ВКонтакте школа оставляет для рекламы, вписывает их в политику и запускает только после согласия в баннере.
6. Данные из формы уходят по HTTPS
Основание для HTTPS — статья 19, которая обязывает защищать данные от неправомерного доступа. Состав мер утвердила ФСТЭК. Мера ЗИС.3 ее приказа № 21 требует защищать персональные данные, когда их передают по каналам связи за пределы помещений, куда оператор не допускает посторонних, причем для всех четырех уровней защищенности. Имя и телефон из формы летят на сервер через интернет. Это ровно такой канал. HTTPS шифрует передачу, и для сайта это стандартный способ выполнить требование.
Действует ли сертификат, покажет проверка SSL-сертификата. Введите адрес, и сервис ответит, открывается ли сайт по HTTPS и до какого числа действует сертификат. Если срок истек, проверка напишет, что сайт недоступен по HTTPS, и покажет ошибку. Одной главной мало. Сертификат выдают на конкретные домены, поэтому каждый поддомен с формой, будь то промо-лендинг, личный кабинет или страница оплаты, проверяют своим запросом.
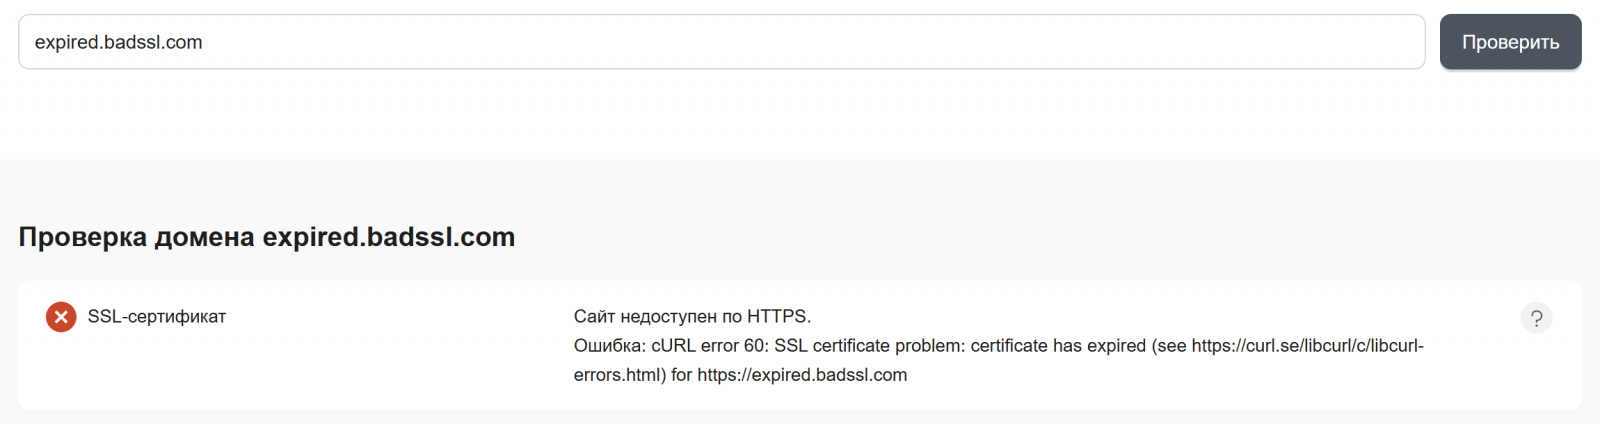
Потом загляните в код формы. Адрес отправки должен начинаться с https. Заодно убедитесь, что адрес с http перенаправляет на https, иначе по старым ссылкам посетитель попадет на незащищенную версию. Цепочку перенаправлений покажет проверка ответа сервера, если ввести адрес сайта с http.
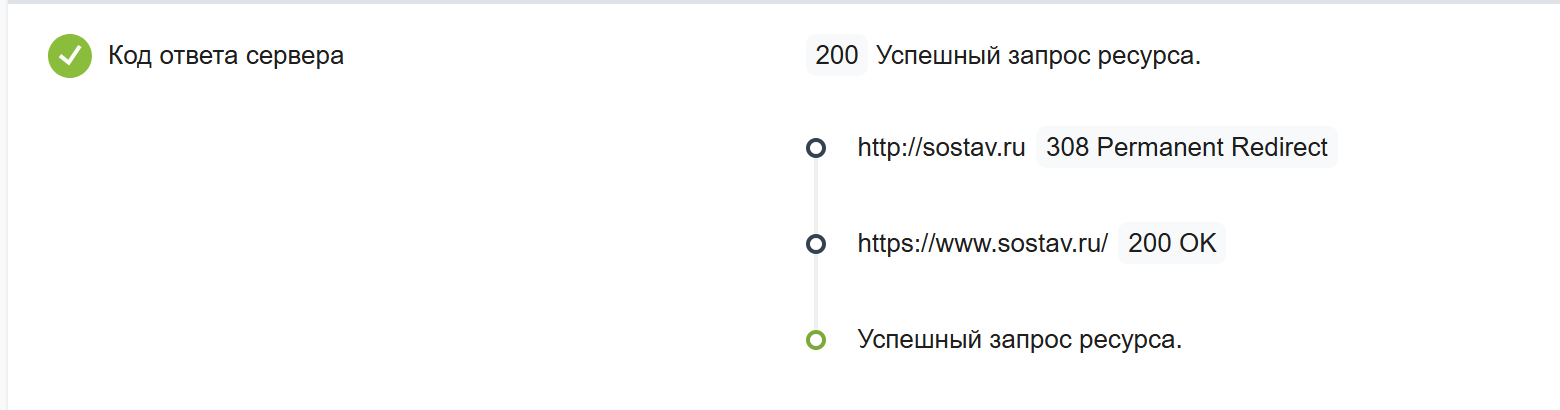
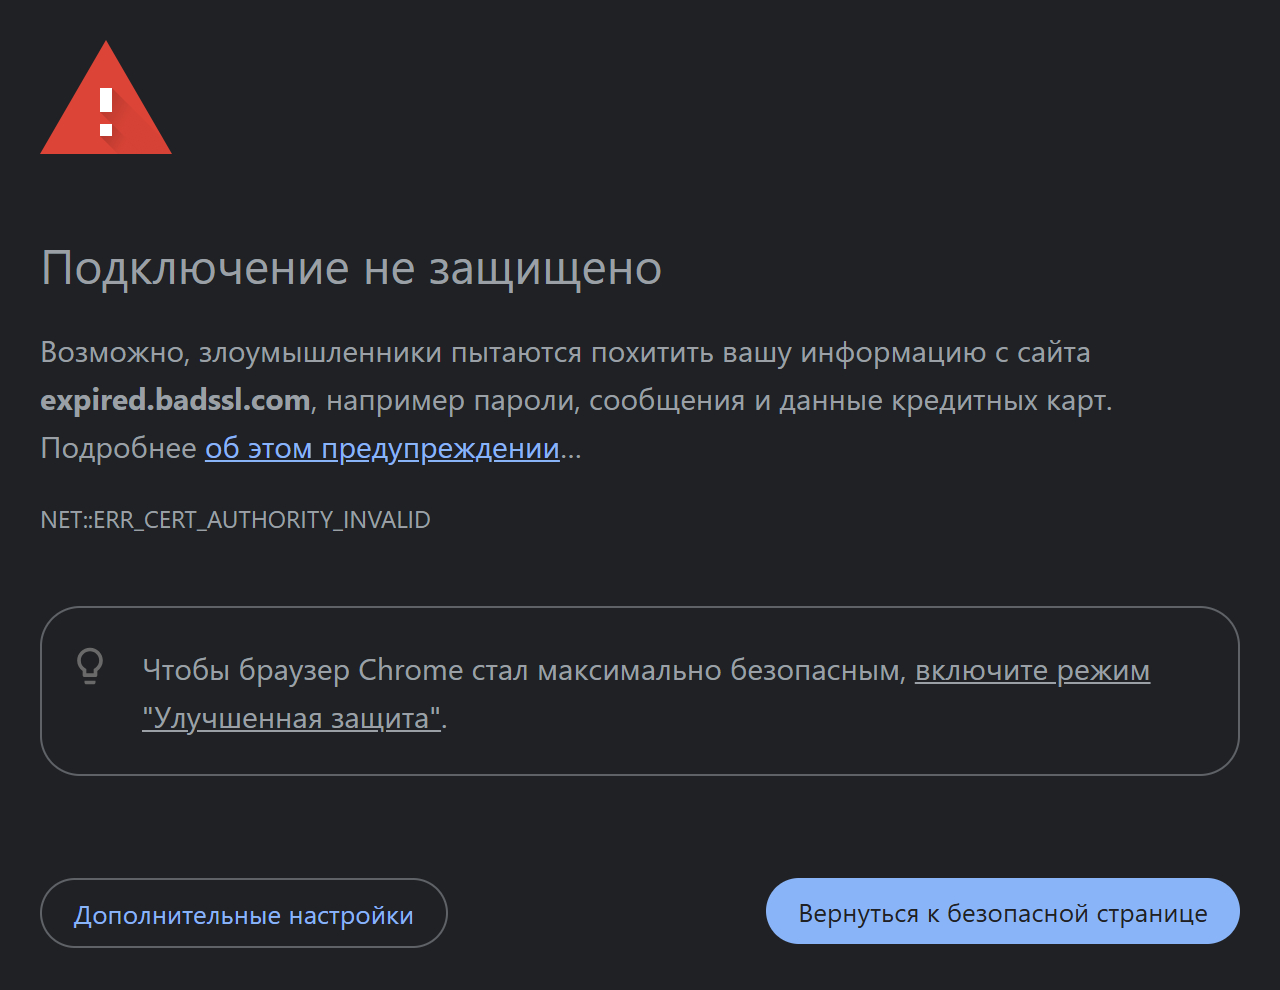
В школе так и вышло. Основной сайт открывается по HTTPS, а у промо-лендинга с формой пробного урока сертификат истек месяц назад. Браузер пугает посетителей табличкой, что соединение не защищено, а телефоны тех, кто все-таки дошел до формы, уходят на сервер без шифрования. Сертификат должен продлить разработчик или хостинг. Чтобы история не повторилась, включите автопродление или напоминание за две недели до окончания.
Что проверить вручную
Остальное нужно проверять по реестру Роскомнадзора, в браузере и у владельца CRM.
Уведомление Роскомнадзора
В уведомлении оператор сообщает регулятору, какие данные обрабатывает, зачем и как, а за 30 дней компанию вносят в реестр. Подают его до начала обработки данных. Закон освобождает от уведомления, только если данные обрабатывают без средств автоматизации, в государственных системах безопасности или ради транспортной безопасности. Сайту с формой не подходит ни одно из этих исключений.
Проверьте себя в реестре операторов по ИНН или названию. Нет записи - компании грозит штраф 100–300 тыс. рублей. А если запись давняя, сверьте цели и категории данных с тем, что сайт делает сейчас, особенно со счетчиками.
Загрузка счетчиков до согласия
Тут хватит браузера. Откройте сайт в режиме инкогнито, нажмите F12, перейдите на вкладку Network и обновите страницу, не трогая баннер. Видите в списке запросов mc.yandex.ru, google-analytics.com или googletagmanager.com? Значит, счетчики срабатывают раньше согласия.
Где хранятся заявки и согласия
Здесь нужен разговор с разработчиком или владельцем CRM. Узнайте, в какой стране находятся серверы и сохраняет ли CRM вместе с заявкой отметку о согласии.
Внутренние документы вроде приказа о назначении ответственного за персональные данные готовит юрист.
Какие штрафы грозят за нарушения
Суммы для компаний по статье 13.11 КоАП действуют с 30 мая 2025 года. ИП, которые хранят данные за рубежом или не подали уведомление, платят столько же, сколько компании.
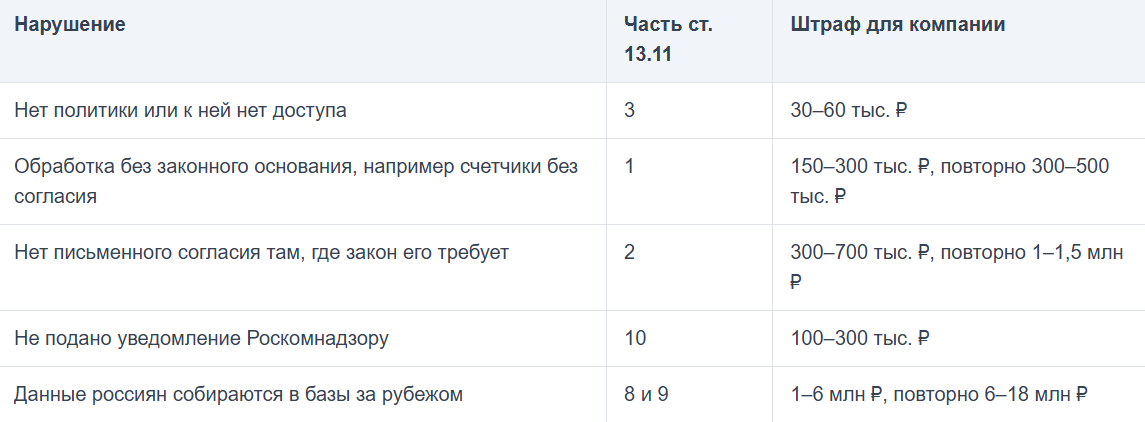
За утечку персональных данных, кроме специальных категорий и биометрии, штрафы свои, до 15 млн рублей. За повторную утечку счет идет уже на проценты, от 1 до 3% выручки.
Вопросы, которые могли остаться
Можно ли взять шаблон политики?
Да, если переписать его под себя. Впишите свои реквизиты, формы, счетчики и сервисы, куда уходят заявки. Шаблон с чужими целями вашу обработку не описывает, и пункт чек-листа так и останется открытым.
Не потеряем ли мы аналитику из-за кнопки «Отказаться»?
Да, часть визитов из отчетов уйдет. Метрика, которая запускается после согласия, считает лишь тех, кто нажал «Принять». Поэтому сравнивайте друг с другом периоды после запуска баннера. Если сравнить их с прошлым годом, спад в отчетах легко принять за падение трафика.